
Montagmorgen in einem Metallbaubetrieb in Wetzlar: Das ERP startet nicht, die Fertigungsaufträge bleiben liegen, und der einzige interne IT-Ansprechpartner ist nicht erreichbar. Während die Produktion wartet, suchen Mitarbeitende nach Passwörtern, Telefonnummern und einer Erklärung. Niemand weiss, ob ein Server ausgefallen ist, ein Backup fehlt oder ein Sicherheitsvorfall vorliegt.
Genau an diesem Punkt zeigt sich, worum es bei IT as a Service geht. Ein Unternehmen kauft nicht länger nur Hardware, Lizenzen oder einzelne Reparaturstunden. Es bezieht einen vertraglich definierten IT-Betrieb mit klaren Zuständigkeiten, messbaren Service-Leveln, planbaren Kosten und einem Anbieter, der überwacht, patcht, dokumentiert und eskaliert.
Inhaltsverzeichnis
- Wenn die IT zum Engpass wird
- Die vier Modelle von IT as a Service
- Warum der Mittelstand jetzt umstellt
- Kosten und SLAs im Festpreis-Modell
- NIS2 als Einkaufskriterium für Managed Services
- Der Migrationspfad in sechs Schritten
- Praxisbeispiele aus Produktion und Gesundheit
- Wann sich IT as a Service wirklich lohnt
Wenn die IT zum Engpass wird
In der klassischen Inhouse-IT besitzt der Betrieb seine Server, Firewalls, Clients und Anwendungen selbst. Das kann sinnvoll sein, wenn ausreichend Fachwissen, Vertretung und Zeit vorhanden sind. In vielen mittelständischen Unternehmen sieht die Realität jedoch anders aus: Eine Person betreut Netzwerk, Benutzerkonten, Backups, Drucker, ERP-Schnittstellen und nebenbei noch Sicherheitsvorfälle. Prävention weicht der Feuerwehr.
IT as a Service dreht diese Logik um. Der Anbieter übernimmt definierte Betriebsleistungen, statt nur auf Störungen zu reagieren. Dazu gehören beispielsweise Monitoring, Patch-Management, Backup-Kontrolle, Helpdesk, Endpoint-Schutz, Benutzerverwaltung und die koordinierte Bearbeitung von Sicherheitsmeldungen. Das Unternehmen behält die Kontrolle über Geschäftsentscheidungen, erhält aber einen verlässlichen Betriebsrahmen.
Praktische Regel: Kaufen Sie keinen allgemeinen „IT-Service“. Beauftragen Sie konkrete Ergebnisse, die sich im Betrieb prüfen lassen.
Ein regionaler Dienstleister kann etwa erkennen, dass ein Server nicht mehr erreichbar ist, bevor die Produktion den Ausfall meldet. Er kann Updates nach einem abgestimmten Verfahren verteilen, fehlgeschlagene Backups eskalieren und den Wiederanlauf dokumentieren. Entscheidend ist nicht, ob die Technik beim Anbieter, im Rechenzentrum oder im eigenen Gebäude steht. Entscheidend ist, wer im Alltag Verantwortung übernimmt.
Besitz gegen Verfügbarkeit
Das klassische Modell bindet Kapital in Hardware und erzeugt unregelmässige Ausgaben für Ersatz, Wartung und Projekte. Im Service-Modell bezahlt das Unternehmen für vereinbarte Leistungen. Das macht Kosten nicht automatisch niedriger. Es macht sie aber besser planbar und zwingt beide Seiten, Umfang, Qualität und Reaktionswege offen zu benennen.
Der wichtigere Unterschied liegt bei den Risiken. Ein eigener Server bringt Datenhoheit und Gestaltungsspielraum, verlangt aber auch Ersatzteilplanung, Fachwissen, Notfallübungen und eine belastbare Vertretung. Ein ausgelagerter Betrieb reduziert diese Last, schafft aber Abhängigkeit vom Anbieter und verlangt deshalb klare Ausstiegs-, Zugangs- und Dokumentationsregeln.
Warum das für KMU besonders relevant ist
Fachkräftemangel, steigende Cyberrisiken und regulatorische Anforderungen treffen kleinere IT-Teams besonders hart. Die IW-Köln-Studie zu den Auswirkungen von KI-Verordnung, NIS-2 und Cyber Resilience Act beschreibt, dass knapp 30.000 Unternehmen in Deutschland direkt von NIS-2 betroffen sind und über Wertschöpfungsketten für mehr als 200.000 weitere Unternehmen indirekte Verpflichtungen entstehen.
Für einen Produktionsbetrieb oder eine soziale Einrichtung in Rheinland-Pfalz und Hessen bedeutet das: ITaaS ist kein reiner Cloud-Trend. Standardisierte Betriebs-, Monitoring- und Dokumentationsprozesse können Nachweise, Risikomanagement und Lieferkettenanforderungen in wiederholbare Abläufe übersetzen. Das ersetzt keine Verantwortung der Geschäftsführung, schafft aber die Grundlage, diese Verantwortung belastbar wahrzunehmen.
Die vier Modelle von IT as a Service
Die vier Modelle lassen sich mit einem einfachen Bild trennen. SaaS gleicht einem Mietwagen mit Vollservice. Sie nutzen ein fertiges Produkt, während der Anbieter die zugrunde liegende Plattform betreibt. PaaS ist eine gemietete Werkstatt mit bereitgestelltem Werkzeug. Das Team entwickelt und betreibt eigene Anwendungen, muss aber die Basis nicht selbst bauen.
IaaS ist dagegen eine leere Halle. Der Anbieter stellt virtuelle Server, Speicher und Netzwerke bereit, doch das Unternehmen richtet die Umgebung selbst ein und trägt Verantwortung für Betriebssysteme, Anwendungen und viele Sicherheitsentscheidungen. Managed Services entsprechen einem Haustechniker, der sich um die vorhandene Infrastruktur oder Cloud-Landschaft kümmert.
| Modell | Wer betreibt? | Wer steuert? | Typisches Beispiel | Passt für KMU, wenn… |
|---|---|---|---|---|
| SaaS | Der Softwareanbieter | Das Unternehmen im Rahmen der Anwendung | Microsoft 365 oder DATEV in der Cloud | Standardsoftware ohne eigenen Plattformbetrieb benötigt wird |
| PaaS | Der Plattformanbieter betreibt die Basis | Das Entwicklungsteam steuert Anwendungen und Releases | Azure App Services oder eine Kubernetes-Plattform | Eigene Anwendungen mit professioneller Entwicklungsumgebung betrieben werden |
| IaaS | Der Provider betreibt Rechen-, Speicher- und Netzwerkinfrastruktur | Das Unternehmen oder sein IT-Partner betreibt die Systeme | Virtuelle Server bei Hetzner, IONOS oder Azure | Technisches Know-how für Administration und Sicherheit vorhanden ist |
| Managed Services | Ein Dienstleister betreut definierte Systeme und Prozesse | Das Unternehmen steuert Anforderungen und Prioritäten | Monitoring, Patching, Backup und Helpdesk | Interne Ressourcen knapp sind oder verbindliche Betriebsqualität gebraucht wird |
Die Grenzen der Modelle
SaaS ist bequem, bindet aber an Funktionsumfang, Preismodell und Datenprozesse des Anbieters. Ein Wechsel kann aufwendig sein, besonders wenn Mitarbeitende eigene Abläufe um die Anwendung gebaut haben. Deshalb gehören Exportmöglichkeiten, Rollenmodelle und Verantwortlichkeiten für Daten in jede Prüfung.
IaaS bietet Flexibilität, wird ohne Administrationserfahrung aber schnell zur selbst verwalteten Problemzone. Wer virtuelle Server mietet, hat noch keine sichere, überwachte oder dokumentierte IT. PaaS reduziert Infrastrukturarbeit, verlangt dafür klare Entwicklungs- und Betriebsprozesse.
Managed Services schliessen die Lücke zwischen Standard-Cloud und individueller Unternehmensrealität. Der Dienstleister kann lokale Firewalls, Clients, Schnittstellen, Drucker, Produktionssysteme und Cloud-Dienste gemeinsam betreuen. Eine Übersicht zu Managed Services für die IT von KMU hilft bei der Abgrenzung möglicher Leistungsbausteine.
Die meisten Mittelständler brauchen kein reines Modell. Sie brauchen eine belastbare Kombination aus SaaS für Standardsoftware, IaaS oder PaaS für spezielle Anwendungen und Managed Services für alles, was sonst liegen bleibt.
Warum der Mittelstand jetzt umstellt
Wenn an drei Standorten gleichzeitig ein Sicherheitsupdate aussteht, wird aus knapper IT-Kapazität ein Betriebsrisiko. Der Markt verschiebt sich deshalb von Einzelprojekten zu laufenden Betriebsleistungen. Die Lünendonk-Erhebung zum IT-Dienstleistungsmarkt in Deutschland zeigt, dass 71 Prozent der befragten IT-Entscheider ihre Kernanwendungen künftig überwiegend als Software-as-a-Service beziehen wollen. SaaS und verwandte Modelle verlagern Patch-Management, Skalierung, Backups und Verfügbarkeitskontrolle in standardisierte Provider-Prozesse.
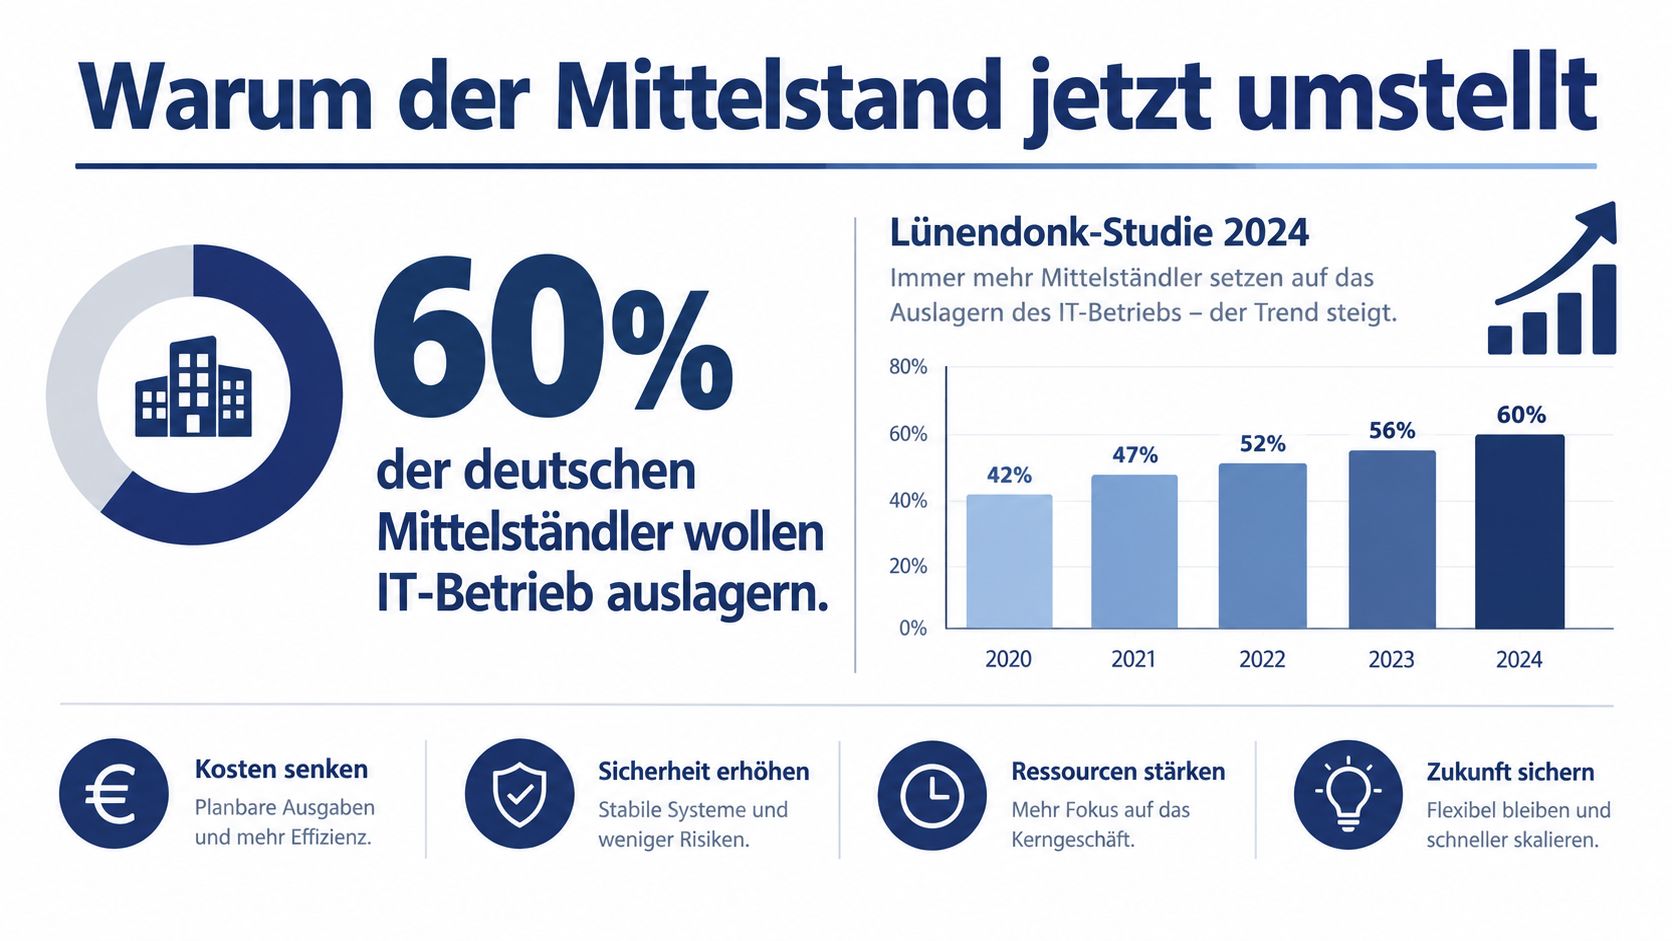
Für verteilte Standorte lohnt sich das besonders. Updates, Sicherheitsrichtlinien und Backup-Prüfungen lassen sich zentral steuern, statt sie in jeder Niederlassung einzeln zu organisieren. Der Vertrag muss dafür Leistungen, Zuständigkeiten und Nachweise messbar festlegen. Sonst wird aus Auslagerung nur eine neue Abhängigkeit.
Diese KPIs gehören auf den Tisch
Die Lünendonk-Studie zu Managed Services nennt fehlendes Fach- und Spezial-Know-how als wichtigen Nachfragetreiber. Sie ordnet IT-Services mit 53,8 Milliarden Euro als grössten Ausgabenblock vor Hardware und Software ein. CGI beziffert das Interesse an vollständig verwalteten IT-Services für Anwendungen mit 19 Prozent, für Infrastruktur-Services mit 31 Prozent sowie für Managed Business Services mit 47 beziehungsweise 46 Prozent, wie in derselben Studie zusammengefasst.
Für den einzelnen Betrieb zählen operative Werte stärker als Marktgrössen:
- Patch-Compliance: Erhalten verwaltete Systeme Sicherheitsupdates im vereinbarten Zeitfenster?
- Reaktionszeit: Wie schnell nimmt der Anbieter Tickets und Sicherheitsalarme an?
- Eskalationsquote: Wie viele Vorgänge erreichen eine höhere Supportstufe, und wie werden sie dokumentiert?
- Ausfallminuten: Wie lange stehen ERP, Kommunikation und Fachanwendungen tatsächlich still?
- Endpoint-Abdeckung: Welche Geräte sind registriert, geschützt und überwacht?
Nehmen Sie diese KPIs in Vertrag und Monatsbericht auf. Ergänzen Sie Nachweise für NIS2-relevante Prozesse, etwa Rollen, Meldewege und Wiederanlauf. So kaufen Sie Messbarkeit, Vertretung und Resilienz, statt Wissen von einzelnen Mitarbeitenden abhängig zu machen.
Kosten und SLAs im Festpreis-Modell
Ein monatlicher Festpreis ist kein Qualitätsmerkmal. Er ist nur eine Abrechnungsmethode. Gute Verträge machen sichtbar, welche Systeme enthalten sind, welche Tätigkeiten regelmässig stattfinden und was bei Abweichungen passiert.
| Kriterium | Festpreis | Nutzungsbasiert | Hybrid |
|---|---|---|---|
| Kostenplanung | Hoch, wenn der Leistungsumfang stabil ist | Schwankt mit Verbrauch und Last | Grundkosten planbar, Spitzen variabel |
| Skalierung | Gut bei bekannten Nutzerzahlen | Sehr gut bei schwankenden Ressourcen | Gut für gemischte Umgebungen |
| Risikoverteilung | Anbieter trägt mehr Betriebsrisiko | Unternehmen trägt Verbrauchsrisiko | Risiko wird aufgeteilt |
| Geeignet für | Stabile Arbeitsplätze, Server und Kernservices | Cloud-Ressourcen mit wechselnder Nutzung | Kombination aus Standardbetrieb und variabler Last |
| Vertragsfokus | Umfang, Reaktionszeit und Ausschlüsse | Messgrösse, Preis je Einheit und Limits | Basisleistung, Spitzenlast und Eskalation |
Welches Modell passt
Der Festpreis pro Arbeitsplatz oder Server passt zu Betrieben mit überschaubarer, stabiler Umgebung. Er eignet sich für Helpdesk, Monitoring, Patch-Service, Backup-Kontrolle und Standardarbeitsplätze. Der Anbieter kann seine Prozesse standardisieren, während der Kunde ein verlässliches Budget erhält. Achten Sie auf klare Definitionen für neue Nutzer, Sondergeräte, Projekte und Vor-Ort-Einsätze.
Die nutzungsbasierte Abrechnung passt zu Umgebungen, in denen Ressourcen stark schwanken. Cloud-Speicher, Rechenleistung oder Datenverarbeitung können nach Verbrauch abgerechnet werden. Das schafft Flexibilität, öffnet aber die Tür für überraschende Rechnungen, wenn Limits, Warnungen und Freigaben fehlen.
Das hybride SLA ist für viele KMU die vernünftigste Lösung. Arbeitsplatzbetrieb und Kerninfrastruktur laufen zu einer Grundpauschale, während variable Cloud-Ressourcen oder besondere Projekte separat abgerechnet werden. So bleibt der Alltag kalkulierbar, ohne jede Wachstumsspitze in den Festpreis pressen zu müssen.
Was im SLA messbar sein muss
Definieren Sie nicht nur „schnellen Support“. Legen Sie fest, wann ein Ticket angenommen wird, welche Prioritäten gelten und wann ein Vorgang eskaliert. Ein SLA sollte mindestens Patch-Zeitfenster, Helpdesk-Antwortzeiten, Backup-Prüfungen, Wiederanlaufverfahren und Berichtspflichten enthalten.
Für eine belastbare Wirtschaftlichkeitsbetrachtung sollten Sie nicht nur Monatsraten vergleichen. Die TCO-Berechnung für IT-Entscheidungen sollte auch interne Arbeitszeit, Notfallaufwand, Ersatzbeschaffung, Lizenzbereinigung, Projektkosten und die Kosten ungeplanter Ausfälle berücksichtigen. Der günstigste Anbieter auf dem Papier kann im Betrieb der teuerste sein.
NIS2 als Einkaufskriterium für Managed Services
NIS2 gehört in die Beschaffung, nicht erst in die spätere Rechtsprüfung. Die Informationen zur praktischen Einordnung von Managed Services und NIS2 weisen darauf hin, dass die deutsche Umsetzung seit Ende 2025 in nationales Recht überführt wird und der Registrierungsprozess zweistufig über Mein Unternehmenskonto und das BSI-Portal läuft. Das Bundeswirtschaftsministerium verweist zudem auf den FitNIS2-Navigator und die ISMS-Werkstatt als Vorbereitungshilfen.
Die direkte Betroffenheit ist nicht der einzige Auslöser für Handlungsbedarf. Auftraggeber, Lieferkettenpartner und Betreiber kritischer Leistungen können Nachweise von Unternehmen verlangen, die selbst nicht unmittelbar in denselben Anwendungsbereich fallen. Für Produktionsbetriebe, Gesundheitseinrichtungen und Sozialträger wird die Sicherheitsqualität des IT-Partners damit zu einem geschäftlichen Auswahlkriterium.
Diese Vertragsbausteine sind nicht optional
Ein Managed-Service-Vertrag sollte Sicherheitsverantwortung nicht in allgemeinen Formulierungen verstecken. Prüfen Sie insbesondere folgende Punkte:
- Meldewege: Wer informiert wen bei einem Sicherheitsvorfall, über welchen Kanal und mit welcher Priorität?
- Eskalation: Welche Personen sind erreichbar, wenn ein Vorfall nicht innerhalb der vereinbarten Zeit gelöst wird?
- Patch-Nachweise: Wie wird dokumentiert, welche Systeme aktualisiert wurden und warum Ausnahmen bestehen?
- Berechtigungen: Wie werden privilegierte Zugänge vergeben, geprüft, entzogen und protokolliert?
- Datenverarbeitung: In welchen Regionen werden Daten verarbeitet, gesichert und wiederhergestellt?
- Haftung: Welche Pflichten übernimmt der Anbieter bei Versäumnissen, und welche Mitwirkung muss das Unternehmen leisten?
- Wiederanlauf: Welche Systeme werden in welcher Reihenfolge wiederhergestellt, und wann wird das Verfahren getestet?
Ein Vertrag, der nur „Security as a Service“ verspricht, reicht nicht. Er muss Rollen, Nachweise, Meldewege, Protokolle und Wiederanlauf ausdrücklich regeln.
Fordern Sie vor der Unterschrift Musterberichte, ein Rollenmodell, die Beschreibung der Backup-Prüfung und einen Auszug aus dem Incident-Prozess an. Wenn der Anbieter diese Unterlagen nicht verständlich erklären kann, wird er im Ernstfall wahrscheinlich auch keine klare Kommunikation liefern.
Der Migrationspfad in sechs Schritten
Eine Migration scheitert selten an der Technik allein. Sie scheitert an unvollständigen Abhängigkeiten, fehlender Datenhoheit oder dem Versuch, zu viele Systeme gleichzeitig zu verändern. Gehen Sie deshalb in einer festen Reihenfolge vor.
Bestandsaufnahme: Erfassen Sie Anwendungen, Server, Clients, Schnittstellen, Datenablagen und Abhängigkeiten. Markieren Sie Systeme, die lokal bleiben müssen, weil Produktionsabläufe, Latenz oder ältere Schnittstellen dagegensprechen.
Messbare Ziele: Legen Sie fest, was sich verbessern soll. Dazu zählen Verfügbarkeit der ERP-Landschaft, Helpdesk-Reaktionszeit, Patch-Compliance, Wiederanlauf und Eskalationsrate. Ohne Zielwerte bleibt die Migration ein Infrastrukturprojekt ohne Erfolgskriterium.
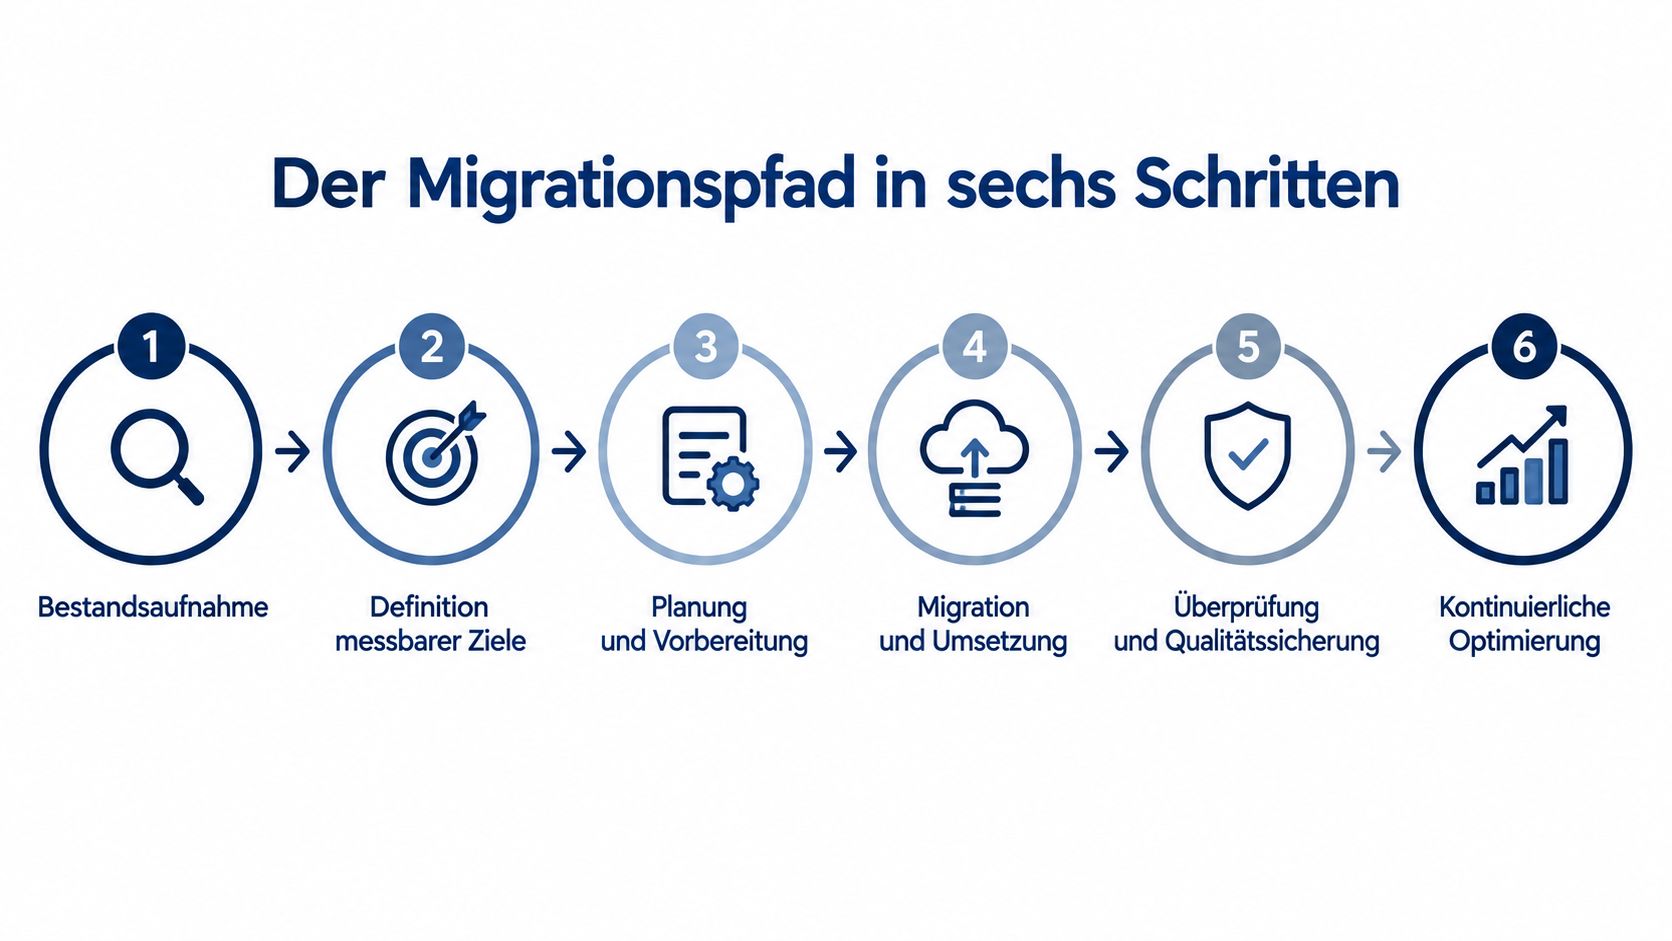
Quick Wins zuerst: E-Mail, Collaboration und Backup eignen sich oft für den Einstieg, sofern Datenschutz, Identitäten und Wiederherstellung geklärt sind. Ein schneller Wechsel ohne saubere Berechtigungsstruktur verschiebt Probleme nur in die Cloud.
Nicht kritische Workloads verlagern: Testsysteme, Dateiablagen oder standardisierte Anwendungen können zuerst umziehen. Lassen Sie Kostenlimits, Datenklassifizierung und Rückfalloptionen vor dem Start schriftlich bestätigen.
Fachverfahren nach Audit migrieren: ERP, Produktionsplanung, medizinische Anwendungen und soziale Fachverfahren brauchen eine Abhängigkeitsprüfung. Stimmen Sie Sicherheitsanforderungen, Wartungsfenster, Herstellerfreigaben und Notfallbetrieb mit allen Beteiligten ab.
Monitoring etablieren: Nach der technischen Migration beginnt der eigentliche Servicebetrieb. Berichte müssen zeigen, ob Patches erfolgreich installiert, Backups geprüft, Alarme bearbeitet und Eskalationen ausgelöst wurden.
Die kritischen Entscheidungspunkte
Nicht jedes System gehört in dieselbe Betriebsform. Behalten Sie Anwendungen lokal, wenn eine verlässliche Cloud-Alternative fehlt oder ein lokaler Betrieb fachlich notwendig ist. Vergeben Sie den Betrieb, wenn intern weder Vertretung noch Spezialwissen vorhanden sind. Entscheidend ist, dass die Verantwortung trotzdem schriftlich zugeordnet bleibt.
Typische Stolpersteine sind unklare Datenhoheit, ungetestete Notfallkonzepte und versteckte Lizenzkosten. Der Leitfaden für einen effektiven Cloud-Übergang für Mittelständler kann als Orientierung für die Reihenfolge und Prüfungsschritte dienen.
Praxisbeispiele aus Produktion und Gesundheit
Ein Maschinenbau-KMU aus dem Westerwald verlagert ERP, CAD-Freigaben und Backup in einen IaaS-Verbund. Ein Managed-Monitoring-Service überwacht die verbleibenden lokalen Systeme, prüft Sicherungen und meldet Störungen an eine definierte Kontaktkette. Der interne IT-Mitarbeiter gewinnt dadurch Zeit für die MES-Anbindung, statt sich täglich um Serverwartung und manuelle Kontrollen zu kümmern.
Eine Reha-Klinik in Hessen bündelt ihre Fachanwendungen in einer Private-Cloud-Umgebung. Der entscheidende Baustein ist nicht allein die Plattform, sondern die Kombination aus zentralem Identitätsmanagement, Multi-Faktor-Authentifizierung, protokollierten Zugriffen und einem klaren Bereitschaftsmodell. Die Klinikleitung kann dadurch Betriebs- und Sicherheitsfragen anhand von Reports prüfen, statt Informationen aus einzelnen Abteilungen zusammenzusuchen.
Bei einem Träger der Eingliederungshilfe mit verteilten Standorten steht der Arbeitsplatz im Mittelpunkt. Mobile Endgeräte werden zentral registriert, abgesichert und bei Defekten nach einem festgelegten Verfahren ersetzt. Der Service umfasst dabei nicht nur Hardware, sondern auch Konfiguration, Zugriffsrechte, Datenlöschung und die Wiederherstellung der Arbeitsfähigkeit.
Was diese Szenarien gemeinsam haben
Die Beispiele zeigen drei unterschiedliche Ausgangslagen, aber dasselbe Muster:
- Produktion: Der Dienstleister stabilisiert Infrastruktur, während interne IT Ressourcen für Prozesse und Schnittstellen gewinnt.
- Gesundheit: Die Organisation verbindet Plattformbetrieb mit Identitäten, Zugriffsnachweisen und kontrollierten Notfallabläufen.
- Sozialwirtschaft: Der Anbieter standardisiert Geräte und Support über mehrere Standorte hinweg.
Keines dieser Modelle funktioniert, wenn der Vertrag nur eine Hotline beschreibt. Der Nutzen entsteht durch definierte Verantwortungsbereiche, wiederholbare Abläufe und überprüfbare Betriebsdaten. Gerade bei Produktions- und Gesundheitssystemen müssen Ausnahmen dokumentiert werden, statt sie stillschweigend aus dem Standardprozess herausfallen zu lassen.
Wann sich IT as a Service wirklich lohnt
IT as a Service lohnt sich nicht, weil ein monatlicher Betrag moderner klingt als ein Serverkauf. Es lohnt sich, wenn der Betrieb seine Verfügbarkeit, Sicherheit und Vertretung mit eigenen Mitteln nicht mehr zuverlässig gewährleisten kann. Die Entscheidung sollte auf Betriebsrisiken und Kennzahlen beruhen, nicht auf dem Wunsch, möglichst viel Technik auszulagern.
| Unternehmensgrösse | IT-Budget | NIS2-betroffen | Empfohlenes Modell |
|---|---|---|---|
| Bis 25 Mitarbeitende | Kleine, stark schwankende interne IT-Aufwände | Prüfung der Lieferketten- und Kundenanforderungen | SaaS plus Managed Workplace |
| 25 bis 100 Mitarbeitende | Gemischte Kosten für Arbeitsplätze, Server und Cloud | Risiko- und Nachweisbedarf abhängig von Branche und Auftraggebern | Hybrides Modell mit Private-Cloud-Anteil |
| Ab 100 Mitarbeitende | Eigenes IT-Team, aber begrenzte Spezial- und Bereitschaftsressourcen | Strukturierte Prüfung von Pflichten und Dienstleisterverträgen | Dedizierter Managed-Service-Vertrag mit benanntem Service-Manager |
Die fünf Fragen vor der Unterschrift
- Welche KPIs stehen im SLA? Reaktionszeit, Patch-Compliance, Ausfallbehandlung, Backup-Prüfung und Eskalation müssen messbar beschrieben sein.
- Wie läuft die Eskalation? Benennen Sie Verantwortliche, Prioritäten, Kommunikationswege und die Übergabe an Hersteller oder Spezialisten.
- Wo liegen die Daten? Klären Sie Verarbeitung, Sicherung, Wiederherstellung, Export und Datenlöschung.
- Wer besitzt die Zugänge? Administrative Konten, Dokumentation und Konfigurationsdaten dürfen nicht vollständig beim Dienstleister eingeschlossen sein.
- Wie funktioniert die Kündigung? Regeln Sie Datenrückgabe, Übergabeunterstützung, Fristen, Lizenzen und die Weiterführung kritischer Systeme.
Meine Empfehlung ist klar: Starten Sie nicht mit einer vollständigen Ablösung Ihrer IT. Beginnen Sie mit Bestandsaufnahme, Monitoring, Backup-Kontrolle und einem SLA, das Ihre wichtigsten Betriebsrisiken abbildet. Erweitern Sie erst dann auf Arbeitsplätze, Cloud-Anwendungen und Fachverfahren, wenn die Reports zeigen, dass der Service tatsächlich stabil arbeitet.
GSL Groß GmbH verbindet planbare Managed Services mit proaktivem Monitoring, Remote- und Vor-Ort-Support sowie Beratung zu IT-Sicherheit, NIS2 und Cloud-Lösungen für KMU. Prüfen Sie Ihr aktuelles Betriebsmodell und sprechen Sie mit GSL Groß GmbH, wenn Sie IT-Leistungen anhand klarer KPIs, geregelter Eskalationen und nachvollziehbarer Kosten organisieren möchten.