
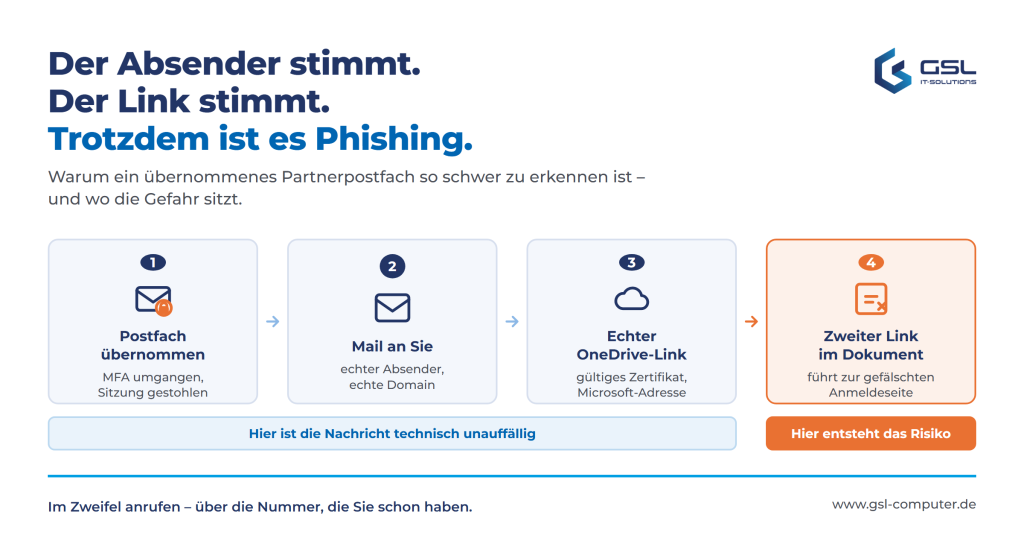
Die E-Mail kommt von einem Geschäftspartner, mit dem Sie seit Jahren zusammenarbeiten. Sie hängt sogar an einem laufenden Vorgang. Der Link führt zu OneDrive – echtes Microsoft, gültiges Zertifikat. Für jede Schutzschicht davor ist diese Nachricht deutlich schwerer zu bewerten als klassisches Phishing.
Wir sehen diese Fälle derzeit häufiger, bei uns wie bei unseren Kunden. Das Muster ist immer ähnlich – und es lohnt sich, es einmal in Ruhe zu verstehen. Denn wenn eine solche Mail durchkommt, entscheidet der Moment vor dem Klick.
Was wirklich passiert ist
Am Anfang steht ein übernommenes Postfach – nicht Ihres, sondern das eines Geschäftspartners, Lieferanten oder Kunden. Übernommen wurde es meist so: Jemand dort hat sich über eine täuschend echte Anmeldeseite angemeldet und dabei auch den zweiten Faktor bestätigt.
Genau hier liegt das Missverständnis, das wir immer wieder hören: Die Mehr-Faktor-Authentifizierung wurde nicht geknackt. Sie wurde umgangen. Der Angreifer schaltet eine eigene Seite zwischen Nutzer und echten Anmeldedienst und reicht die Anmeldung in Echtzeit weiter. Der Nutzer gibt sein Kennwort ein, und wenn die Anmeldung eine Bestätigung verlangt, bestätigt er eine echte Anmeldeanforderung – die der Angreifer im selben Moment ausgelöst hat. Am Ende steht eine gültige Anmeldung, und der Angreifer greift sich das, worauf es ankommt: das Sitzungscookie. Das ist der digitale Ausweis, den Microsoft nach erfolgreicher Anmeldung ausstellt. Wer ihn besitzt, ist angemeldet – ohne Kennwort, ohne zweiten Faktor.
Für den Betroffenen sieht alles normal aus. Er landet nach der Anmeldung auf einer echten Seite, das Dokument ist vielleicht sogar da. Nichts wirkt verdächtig.
Der Angreifer liest erst einmal mit
Was danach passiert, unterschätzen die meisten. Der Angreifer verschickt nicht sofort Mails. Er liest.
Er durchsucht das Postfach systematisch: Mit wem wird regelmäßig geschrieben? Wer duzt sich, wer siezt sich? Welche Projekte laufen gerade, welche Rechnungen sind offen, wer gibt Zahlungen frei? Wie unterschreibt diese Person, welche Grußformel benutzt sie, schreibt sie kurz oder ausführlich? Oft werden auch Kontakte und Kalender ausgewertet.
Aus diesem Wissen entsteht die Mail, die später bei Ihnen landet. Sie ist deshalb so überzeugend, weil sie aus Ihrer echten gemeinsamen Vorgeschichte gebaut ist. Häufig hängt sie sogar direkt an einem bestehenden Mailverlauf – der Angreifer antwortet schlicht auf eine Nachricht, die Sie selbst geschrieben haben.
Damit der eigentliche Postfachbesitzer nichts merkt, richtet der Angreifer meist Posteingangsregeln ein: eingehende Rückfragen zu den versendeten Mails werden automatisch in einen selten benutzten Ordner verschoben oder gelöscht. Der Kollege auf der Gegenseite bemerkt den Missbrauch daher oft tagelang nicht – selbst dann nicht, wenn Sie zurückschreiben.
Wozu der Zugang genutzt wird: Ihre Rechnung mit fremder Bankverbindung
Die Weiterverbreitung an weitere Opfer ist nur eine Möglichkeit. Wirtschaftlich deutlich schmerzhafter ist die zweite: Der Angreifer sitzt im Postfach eines Unternehmens, das Ihnen regelmäßig Rechnungen schickt – und greift in diesen Ablauf ein.
Das läuft so ab:
- Er findet im Postfach eine echte, noch offene Rechnung – mit korrektem Betrag, korrekter Nummer, korrektem Vorgang.
- Er erstellt daraus eine manipulierte Fassung: Meist bleibt alles unverändert, nur IBAN und Kontoinhaber sind neu.
- Er sendet diese Fassung nach – aus demselben echten Postfach, im selben Mailverlauf, mit einer harmlosen Begleitzeile: „Korrektur unserer Bankverbindung“, „bitte diese Fassung verwenden“, „unsere Bank hat gewechselt“.
- Ihre Rückfragen laufen ins Leere: Antworten an das Postfach werden dort per Regel weggesortiert, sodass der eigentliche Ansprechpartner sie nicht sieht. Die erste, echte Rechnung bleibt dabei in Ihrem Postfach – der Angreifer kann sie dort nicht entfernen. Gerade deshalb lohnt der Vergleich beider Fassungen.
Für Ihre Buchhaltung sieht die Nachsendung plausibel aus: Die Rechnung wurde erwartet, der Betrag stimmt, der Absender ist der bekannte Ansprechpartner, die Mail hängt am richtigen Vorgang. Überwiesen wird an ein fremdes Konto – auffällig wird es meist erst Wochen später, wenn der echte Lieferant mahnt.
Die Regel dagegen ist einfach und gilt ausnahmslos: Eine geänderte Bankverbindung wird niemals per E-Mail bestätigt – auch nicht, wenn die Mail von einer bekannten Adresse kommt und noch so plausibel klingt. Rückruf über die Nummer aus Ihrem eigenen System, dann Stammdaten ändern. Wo es möglich ist, gehört diese Prüfung ins Vier-Augen-Prinzip.
Warum diese Mails schwerer zu erkennen sind
Solche Nachrichten unterlaufen die Merkmale, an denen Phishing üblicherweise auffällt:
- Der Absender ist echt. Es ist keine gefälschte Adresse und keine nachgebaute Domain, sondern das tatsächliche Postfach.
- Die Authentifizierungsprüfungen können bestehen. SPF prüft, ob der versendende Server für die Domain zugelassen ist, DKIM prüft eine kryptografische Signatur der Nachricht, DMARC bringt beides mit der Absenderdomain zusammen und legt fest, wie mit Abweichungen umzugehen ist. Wird eine Mail über den legitimen Mailserver des Unternehmens verschickt, spricht viel dafür, dass diese Prüfungen greifen. Sie sagen allerdings nur etwas über Herkunft und Unversehrtheit aus – nichts über den Inhalt.
- Der Ruf der Domain ist gut. Sie korrespondieren seit Jahren miteinander.
- Der Link wirkt unverdächtig. Er zeigt auf eine OneDrive- oder SharePoint-Adresse der Gegenseite – echte Microsoft-Infrastruktur. Die eigentliche Falle steckt erst im Dokument dahinter.
Das heißt aber nicht, dass Schutzsysteme hier machtlos wären. Moderne Lösungen bewerten mehr als Absender und Reputation – etwa ungewöhnliches Verhalten eines Kontos, Auffälligkeiten im Nachrichtenverlauf oder das Ziel eines Links zum Zeitpunkt des Klicks. Microsoft Defender für Office 365 prüft mit „Sichere Links“ auch Adressen in OneDrive und SharePoint sowie Links in unterstützten Office-Anwendungen erneut, wenn sie angeklickt werden. Eine Garantie ist das nicht, denn die zweite Stufe liegt oft in einem Dokument und wird erst spät scharf geschaltet. Aber die Erkennung ist erschwert, nicht ausgeschlossen.
Wenn eine solche Mail zugestellt wurde, ist das deshalb auch kein Beleg dafür, dass alles richtig gelaufen ist. Eine durchgerutschte Phishing-Nachricht bleibt eine nicht erkannte Bedrohung – ob die eingesetzte Lösung sie hätte erkennen können, klärt man am konkreten Fall, gemeinsam mit der Auswertung der Protokolle.
Und dann geht das Spiel von vorne los
Wer auf der nachgebauten Anmeldeseite seine Zugangsdaten eingibt und die Anmeldung bestätigt, gibt genau das preis, was beim Geschäftspartner schon verloren gegangen ist: die eigene Sitzung. Ab diesem Moment steht das eigene Postfach offen – und der Ablauf beginnt von vorne, nur mit vertauschten Rollen.
Der Angreifer liest dann Ihre Korrespondenz, Ihre Vorgänge, Ihre Kundenliste. Die nächste Welle geht von Ihrer Adresse an Ihre Kunden, Lieferanten und Kollegen – mit Ihrem Namen, Ihrem Stil und dem Vertrauen, das Sie sich über Jahre aufgebaut haben.
Deshalb ist dieses Muster so wirksam: Es vermehrt sich entlang bestehender Geschäftsbeziehungen. Für Sie heißt das zweierlei: Ein übernommenes Postfach ist nie nur das Problem des Betroffenen – und wenn Sie eine solche Mail erhalten, ist Ihr Geschäftspartner bereits Opfer, nicht Täter. Ein Anruf hilft in diesem Moment beiden Seiten.
Woran Sie es trotzdem erkennen
Es gibt Merkmale – sie sind nur leiser als bei klassischem Phishing. Keines davon ist für sich ein Beweis; mehrere zusammen sollten Sie stutzig machen:
- Ein Dokument, das Sie nicht erwartet haben. Auch von bekannten Absendern.
- Ein Link, der zu einem weiteren Link führt. Besonders, wenn der zweite Schritt eine Anmeldung verlangt.
- Eine unerwartete Anmeldeaufforderung. Sie kann harmlose Gründe haben – ein anderes Konto, eine abgelaufene Sitzung, eine Richtlinie, die regelmäßig neu anmelden lässt. Verdächtig wird sie, wenn Adresszeile, Anlass oder Gestaltung nicht dazu passen.
- Eine Adresszeile, die nicht zu Microsoft gehört. Prüfen Sie die Domain im Browser, nicht das Aussehen der Seite. Nachgebaute Anmeldemasken sind pixelgenau.
- Leichter Druck. „Bitte bis heute freigeben“, „letzte Erinnerung“, „Rechnung überfällig“.
- Ein Bruch im Stil. Plötzlich anderes Deutsch, andere Anrede, andere Signatur als sonst.
- Ein Thema, das nicht zum Verlauf passt. Ein Angebot, über das nie gesprochen wurde.
- Eine geänderte Bankverbindung. Neue IBAN, neuer Kontoinhaber, „Korrektur“ zu einer bereits erhaltenen Rechnung – immer ein Warnsignal, ohne Ausnahme.
Was Sie tun, wenn so eine Mail kommt
Rufen Sie an. Das ist die wirksamste Prüfung, und sie dauert zwei Minuten. Wichtig: Nutzen Sie die Telefonnummer, die Sie ohnehin haben – aus Ihrem System, von der Website, aus früheren Unterlagen. Nicht die Nummer aus der Signatur der verdächtigen Mail. Die kann der Angreifer ausgetauscht haben.
Antworten Sie nicht per Mail, um nachzufragen. Die Antwort landet womöglich beim Angreifer, der sie freundlich und plausibel beantwortet.
Melden Sie den Fall Ihrer IT, auch wenn Sie nicht geklickt haben. Wenn ein Partnerpostfach übernommen wurde, bekommen mit hoher Wahrscheinlichkeit weitere Kolleginnen und Kollegen dieselbe Mail – und die Nachricht sollte ausgewertet werden, statt nur gelöscht zu werden.
Was Sie tun, wenn Sie schon geklickt haben
Zuerst: Nicht jeder Klick ist eine Kontoübernahme. Unterscheiden Sie drei Fälle:
- Nur den Link geöffnet, nichts eingegeben: meist unkritisch – trotzdem melden, damit die Mail untersucht werden kann.
- Zugangsdaten eingegeben oder eine Anmeldung bestätigt: dringend, jetzt gelten die Schritte unten.
- Eine Datei geöffnet oder ausgeführt: zusätzlich das Gerät prüfen lassen.
Bei den letzten beiden Fällen zählt Tempo:
- Sofort die IT informieren – Ihre interne oder uns.
- Konto vorübergehend sperren, wenn eine Übernahme wahrscheinlich ist.
- Alle aktiven Sitzungen widerrufen. Das Kennwort allein reicht nicht: Ein gestohlenes Sitzungscookie bleibt sonst zunächst gültig.
- Kennwort ändern, MFA-Methoden prüfen und alle unbekannten Verfahren entfernen – Angreifer registrieren gern eine eigene.
- Posteingangsregeln und Weiterleitungen prüfen, auch solche außerhalb der Regeln (Postfach- und Kontoeinstellungen).
- Erteilte App-Berechtigungen durchsehen und unbekannte Zustimmungen entziehen.
- Protokolle auswerten: Anmelde- und Auditprotokolle sowie die Nachrichtenverfolgung. Der Blick in die sichtbaren Ordner reicht nicht – gesendete Nachrichten lassen sich löschen, Protokolle nicht.
- Kontakte warnen, bevor die nächste Welle von Ihrem Postfach ausgeht.
Was technisch wirklich hilft
Awareness ist die erste Verteidigungslinie – aber sie soll nicht die einzige bleiben. Diese Maßnahmen setzen dort an, wo Filter allein nicht ausreichen:
- Phishing-resistente Anmeldung, verbindlich durchgesetzt. Passkeys, FIDO2-Sicherheitsschlüssel oder Windows Hello for Business lassen sich nicht in Echtzeit weiterreichen – der beschriebene Anmeldeangriff läuft damit ins Leere. Entscheidend ist, dass schwächere Verfahren für die betroffenen Konten auch wirklich ausgeschlossen werden; stehen sie weiter zur Wahl, bleibt der Weg offen. Gegen späteren Sitzungsdiebstahl auf anderem Weg schützt das nicht.
- Bedingter Zugriff. Anmeldungen lassen sich auf verwaltete, konforme Geräte und definierte Bedingungen beschränken. Das erhöht die Hürde deutlich.
- Tokenschutz, wo er unterstützt wird. Er bindet Sitzungstoken kryptografisch an ein Gerät, sodass sie anderswo nicht mehr funktionieren – allerdings nur für bestimmte Kombinationen aus Anwendung, Plattform und Dienst. Für Browsersitzungen, wie im geschilderten Fall, gilt das nicht durchgängig. Eine Geräteanforderung allein macht ein gestohlenes Cookie nicht automatisch wertlos.
- Laufende Zugriffsbewertung. Sitzungen können bei bestimmten Sicherheitsereignissen vorzeitig beendet werden, etwa bei einem Kennwortwechsel oder wenn ein Zugriff aus einem ausgeschlossenen Netz erfolgt. Das greift nicht bei jeder Änderung und nicht in jedem Dienst gleich schnell.
Warum ein SOC diese Angriffe früher sieht
Der entscheidende Punkt: Bei diesem Angriff gibt es keinen Schadcode, den ein Virenscanner finden könnte. Alles, was nach der Anmeldung passiert, sieht einzeln betrachtet wie normale Arbeit aus – eine Anmeldung, ein Ordner, eine Regel, ein paar Mails.
Auffällig wird es erst, wenn jemand die Protokolle der Microsoft-365-Dienste zusammenführt und bewertet. Genau das leistet ein Security Operations Center (SOC). Typische Signale, denen dort nachgegangen wird:
- Eine neu angelegte Posteingangsregel, die Nachrichten automatisch verschiebt oder löscht – für sich genommen kein Beweis, in Verbindung mit einer ungewöhnlichen Anmeldung aber ein starker Hinweis.
- Anmeldungen aus untypischen Ländern oder zeitlich unplausible Ortswechsel.
- Die Registrierung einer zusätzlichen MFA-Methode, die niemand im Unternehmen angefordert hat.
- Zustimmungen für fremde Apps, über die sich Angreifer dauerhaften Zugriff sichern.
- Ungewöhnliche Mailmengen oder Zugriffe über untypische Protokolle und Clients.
Wie früh das gelingt, hängt davon ab, welche Protokolle angebunden sind, wie die Erkennungsregeln gepflegt werden und wie schnell jemand reagiert. Ein SOC ersetzt weder den E-Mail-Schutz noch die Aufmerksamkeit der Mitarbeitenden – es ergänzt beide um die Sicht auf das, was nach der Anmeldung passiert. Dafür gibt es Managed Detection and Response.
Für viele Unternehmen kommt hinzu, dass solche Vorfälle dokumentations- und unter Umständen meldepflichtig sind – ein Thema, das wir im Rahmen von NIS2 und Risikomanagement mit unseren Kunden ohnehin bearbeiten.
Das Wichtigste in zwei Sätzen
Eine Mail aus einem übernommenen Partnerpostfach ist für jede Schutzschicht schwer zu bewerten, weil Absender, Domain und Link echt sind – unmöglich ist die Erkennung nicht, verlassen sollte man sich darauf aber nicht. Bei Dokumenten, die Sie nicht erwartet haben, und bei geänderten Bankverbindungen entscheidet ein kurzer Anruf über die bekannte Nummer, ob aus einer unauffälligen Mail ein Sicherheitsvorfall wird.
Sie möchten wissen, wie Ihr Unternehmen in diesem Szenario dasteht – oder Ihre Anmeldungen auf phishing-resistente Verfahren umstellen? Wir sehen uns das gemeinsam an: Sprechen Sie uns an. Wie wir Unternehmen im Mittelstand absichern, lesen Sie auf unserer Seite zur IT-Sicherheit.