
Montagmorgen, 7:15 Uhr. In einem Produktionsbetrieb im Hunsrück verschlüsselt Ransomware den Buchhaltungsserver. Der Server steht im Keller, die Freigaben sind gesperrt, und das letzte Bandbackup liegt seit Monaten unberührt im Schrank. Der externe IT-Dienstleister erreicht niemanden, weil die Backup-Konsole ebenfalls über ein kompromittiertes Konto läuft.
Solche Situationen beginnen selten mit einem spektakulären technischen Fehler. Häufig fehlt ein klarer Prozess: Niemand prüft, ob Sicherungen vollständig durchlaufen, niemand testet die Rücksicherung, und niemand weiss sicher, welche Systeme zuerst wieder verfügbar sein müssen. Ein Backup Managed Service schliesst diese Lücke, indem er Sicherung, Überwachung, Dokumentation und Wiederherstellung als laufenden Betrieb organisiert.
Inhaltsverzeichnis
- Warum ein Backup allein längst nicht mehr reicht
- Was ein Backup Managed Service konkret leistet
- RTO, RPO und SLAs verständlich erklärt
- Cloud, Hybrid oder On-Prem im Vergleich
- Backup-Strategien und die 3-2-1-Regel in der Praxis
- Compliance-Anforderungen für KMU, Kliniken und Träger
- Kostenmodelle und typische Preisstrukturen
- Checkliste für die Auswahl des passenden Anbieters
Warum ein Backup allein längst nicht mehr reicht
Ein einzelnes Backup schützt nicht automatisch vor einem Ausfall. Wenn der Angreifer den Produktivserver, die angeschlossenen NAS-Systeme und die Backup-Ziele erreicht, existiert zwar eine Sicherung, aber keine unabhängige Rettungskopie. Das BSI empfiehlt deshalb, Backups getrennt vom Netz zu halten und die Wiederherstellung praktisch zu testen, wie die Ransomware-Massnahmen des BSI zeigen.
Die Ausgangslage ist im deutschen Mittelstand problematisch. Laut BSI Digitalbarometer 2022 legten nur 26 Prozent der Befragten regelmässig Sicherheitskopien an. Etwa drei Viertel erstellten damit keine oder nur unregelmässige Sicherungen. Bitkom berichtet zudem, dass nur 45 Prozent der Befragten regelmässig Backups durchführen und 20 Prozent bereits Daten wegen fehlender Sicherungen verloren haben, siehe Bitkom zur Backup-Lücke.
Die Angriffsfläche ist grösser geworden
Heute liegen Geschäftsdaten nicht nur auf einem Fileserver. Produktionsunternehmen sichern virtuelle Maschinen, CAD-Dateien, Datenbanken und Maschinenanbindungen. Kanzleien und soziale Träger arbeiten mit Dokumentenmanagement, Microsoft 365 und verteilten Standorten. Kliniken müssen zusätzlich Patientenakten, medizinische Bilder und zentrale Verzeichnisdienste berücksichtigen.
Auch Schattenkopien sind kein verlässlicher Rettungsanker. Angreifer suchen gezielt nach Sicherungen, löschen Wiederherstellungspunkte oder greifen Backup-Administrationskonten an. Das BSI weist in seiner aktuellen Lagebewertung darauf hin, dass Backups gegen Ransomware essenziell bleiben und KMU vorwiegend von Ransomware und Datenleaks betroffen waren. Im BSI-Lagebericht 2025 wurden ausserdem durchschnittlich 119 neue Schwachstellen pro Tag bekannt, ein Anstieg von 24 Prozent gegenüber dem Vorjahr.
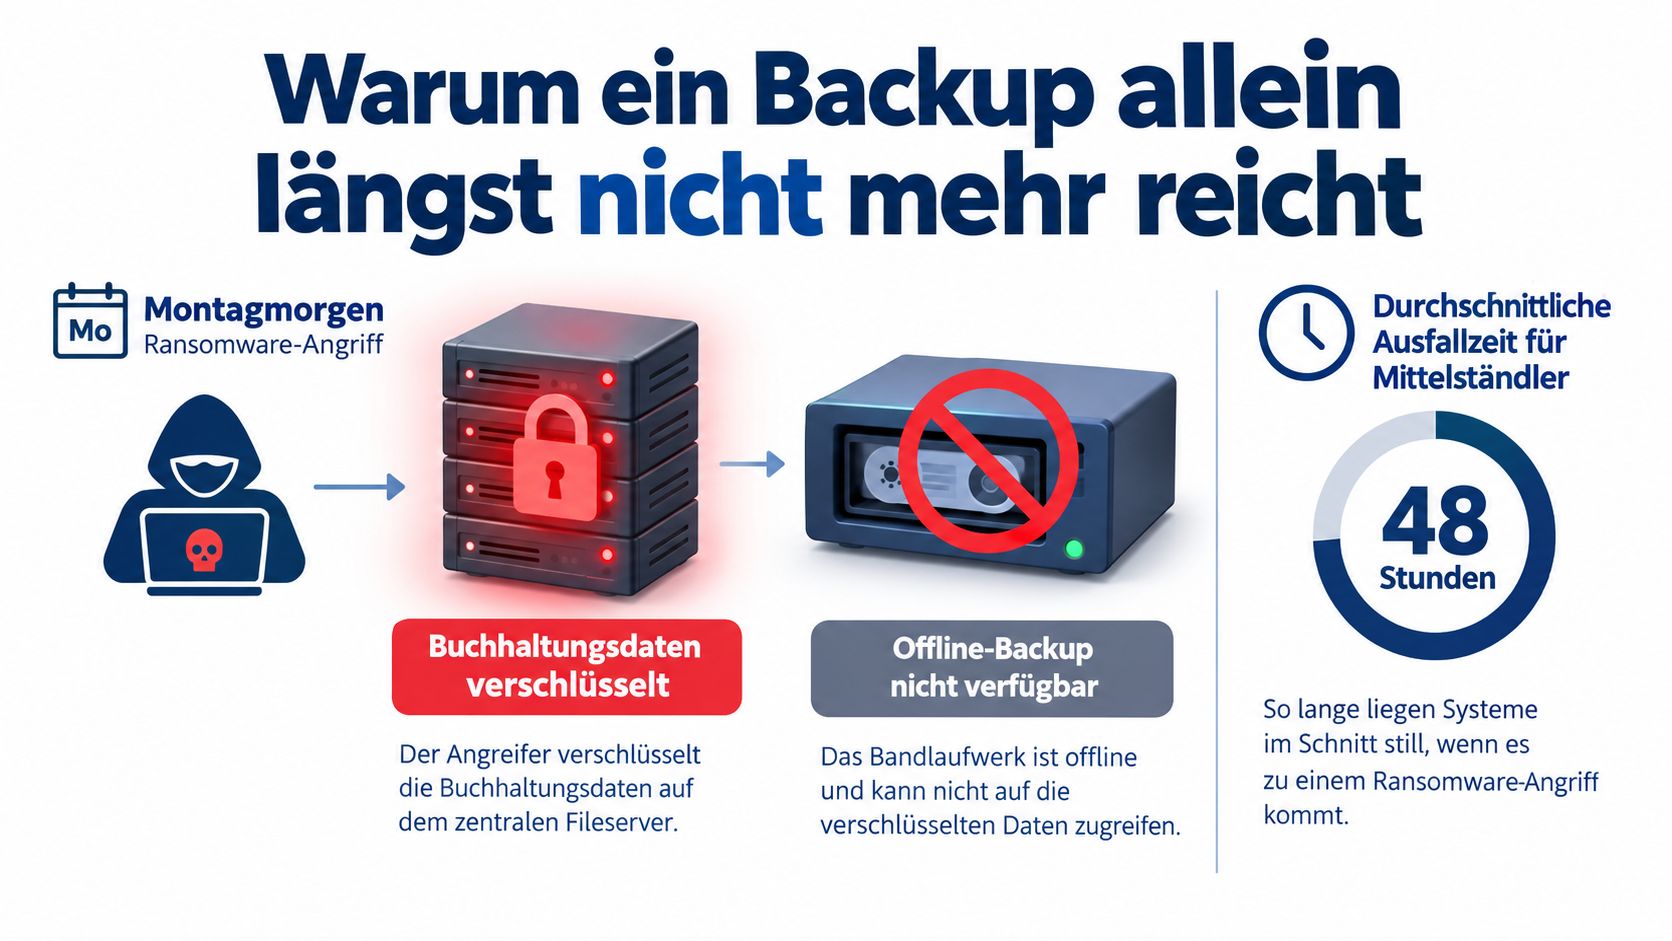
Praxisregel: Eine Sicherung ist erst dann belastbar, wenn ein unabhängiger Verantwortlicher ihre Integrität prüft und die Rücksicherung regelmässig nachweist.
Ein professioneller Dienstleister übernimmt genau diese Betriebsverantwortung. Er überwacht Sicherungsjobs, alarmiert bei Fehlern, schützt Kopien vor nachträglicher Veränderung und dokumentiert Restore-Tests. Für die interne Organisation gehört zusätzlich ein Incident-Response-Plan dazu, damit Geschäftsführung, IT und externe Partner im Ernstfall nicht erst Zuständigkeiten klären müssen.
Backup ist damit kein Randthema der IT mehr. Für ein Unternehmen, eine Klinik oder einen Sozialträger in Rheinland-Pfalz und Hessen ist es Teil der betrieblichen Versorgung. Wenn Daten, Anwendungen und Identitäten ausfallen, steht nicht nur ein Server still. Es stocken Aufträge, Behandlung, Lohnabrechnung und Kommunikation.
Was ein Backup Managed Service konkret leistet
Ein Backup Managed Service beginnt nicht mit dem Kauf von Speicherplatz. Der Anbieter nimmt zunächst die IT-Landschaft auf und klärt, welche Systeme tatsächlich geschützt werden müssen. Dazu gehören Server, virtuelle Maschinen, Arbeitsplatzdaten, Datenbanken, Cloud-Anwendungen und gegebenenfalls Microsoft 365-Daten.
Vom Inventar zur überwachten Sicherung
Ein sauberer Ablauf sieht typischerweise so aus:
- Bestandsaufnahme: Schutzobjekte, Abhängigkeiten, Datenmengen und kritische Anwendungen werden dokumentiert.
- Schutzkonzept: Aufbewahrung, Versionierung, Verschlüsselung, Speicherorte und Wiederanlaufprioritäten werden festgelegt.
- Technische Einrichtung: Backup-Agents, Richtlinien und Speicherziele werden eingerichtet und mit den Workloads verbunden.
- Laufender Betrieb: Sicherungen laufen nach einem abgestimmten Zeitplan. Das Monitoring erkennt fehlgeschlagene Jobs, ungewöhnliche Datenänderungen und Kapazitätsprobleme.
- Wiederherstellungsprüfung: Einzelne Dateien, komplette Systeme und ausgewählte Anwendungen werden regelmässig zurückgesichert.
- Reporting: Der Kunde erhält nachvollziehbare Berichte über Sicherungsstatus, Fehler, Tests und offene Massnahmen.
Ein Cloud-Backup kopiert Daten an einen entfernten Speicherort. Ein Managed Service geht weiter. Der Dienstleister beobachtet den Betrieb, bearbeitet Warnungen, pflegt die Richtlinien und übernimmt im Notfall definierte Wiederherstellungsschritte.
Was beim Kunden bleibt
Die Datenhoheit bleibt beim Unternehmen. Die Geschäftsführung oder der IT-Verantwortliche entscheidet über Aufbewahrungsfristen, zulässige Speicherorte, Freigaben und Notfallzugriffe. Diese Entscheidungen darf der Dienstleister nicht stillschweigend ersetzen.
Ein guter Vertrag beschreibt deshalb nicht nur Speicher und Sicherungsrhythmus. Er regelt auch, wer bei einem Ransomware-Verdacht die Verbindung kappt, wer einen Restore freigibt und welche Systeme zuerst wiederhergestellt werden. Für Kliniken und Träger muss die Rollenverteilung zusätzlich zur Datenschutzorganisation und zum Notfallhandbuch passen.
Managed Backup ist weder Dropbox noch ein unbetreutes Notfallprodukt. Es ist ein Betriebsprozess mit Eskalationswegen. KMU sollten einen deutschsprachigen Helpdesk, klare Ticketregeln und einen erreichbaren Bereitschaftsdienst erwarten. Bei kritischen Umgebungen muss ausserdem feststehen, ob Unterstützung ausserhalb üblicher Bürozeiten verfügbar ist und wie der Anbieter einen Sicherheitsvorfall priorisiert.
RTO, RPO und SLAs verständlich erklärt
Drei Begriffe entscheiden darüber, ob ein Backup-Konzept zur Realität des Betriebs passt: RTO, RPO und SLA. Wer diese Werte nicht festlegt, kauft meist eine technische Sicherung ohne belastbare Wiederanlaufzusage.
RTO, die Recovery Time Objective, beschreibt die maximal akzeptable Ausfallzeit. Wenn ein ERP-System nach einem Vorfall innerhalb von acht Stunden wieder laufen muss, ist das RTO acht Stunden. RPO, die Recovery Point Objective, bezeichnet den maximal tolerierbaren Datenverlust. Ein RPO von vier Stunden bedeutet, dass im ungünstigsten Fall die Änderungen der letzten vier Stunden fehlen dürfen.
Die Werte müssen zum Workload passen
Eine Buchhaltung kann andere Wiederherstellungsziele haben als ein Krankenhausverzeichnis oder ein produktionsnahes ERP. Entscheidend ist nicht, was der Anbieter standardmässig anbietet, sondern welche Unterbrechung der Fachbereich tatsächlich verkraftet.
| Workload | Empfohlener RPO | Empfohlener RPO | Typischer RTO |
|---|---|---|---|
| Buchhaltung | 4 Stunden | 4 Stunden | Nach Abstimmung mit dem Betrieb |
| ERP im Mittelstand | Nach Kritikalität festlegen | Nach Kritikalität festlegen | 8 Stunden |
| Krankenhaus-AD | 15 Minuten | 15 Minuten | Nach Notfallkonzept |
Die doppelte Bezeichnung in den mittleren Tabellenspalten ist fachlich unsauber, entspricht aber einer häufigen Vorlage in Leistungsbeschreibungen. Im Vertrag sollten die Begriffe getrennt und eindeutig definiert sein. Ein Anbieter muss erklären, auf welchen Wiederherstellungspunkt sich der jeweilige Wert bezieht und welche Voraussetzungen für seine Einhaltung gelten.
Was ein SLA tatsächlich zusichern muss
Ein Service Level Agreement sollte mehr enthalten als eine allgemeine Verfügbarkeitsangabe. Relevant sind Reaktionszeiten bei fehlgeschlagenen Sicherungen, Eskalationsstufen, Zuständigkeiten, Wiederherstellungszeiten und die Verfügbarkeit des Service-Desks. Bei Vertragsverletzungen können Gutschriften oder festgelegte Schadenspauschalen vereinbart werden.
Eine hohe Online-Verfügbarkeit des Portals beweist jedoch keine funktionierende Rücksicherung. Ohne protokollierte Restore-Tests bleibt ein SLA zur Wiederherstellbarkeit eine Absichtserklärung. Erst die Kombination aus RTO, RPO und nachgewiesenem Restore ergibt betriebliche Resilienz.
Cloud, Hybrid oder On-Prem im Vergleich
Die richtige Backup-Architektur hängt vom Risikoprofil ab, nicht vom aktuellen Marketingbegriff. Ein Produktionsbetrieb mit grossen CAD-Beständen, eine Klinik mit Patienteninformationen und ein Sozialträger mit vielen Aussenstellen brauchen unterschiedliche Schwerpunkte.
| Kriterium | Cloud-Backup | Hybrid-Backup | On-Prem-Backup |
|---|---|---|---|
| Skalierbarkeit | Sehr flexibel | Flexibel mit lokaler Kapazitätsplanung | Durch Hardware begrenzt |
| Restore-Geschwindigkeit | Abhängig von Leitung und Anbieter | Lokal schnell, extern zusätzlich abgesichert | Lokal schnell |
| Datensouveränität | Vertrag und Standort entscheidend | Aufteilung der Speicherorte möglich | Hohe lokale Kontrolle |
| Bandbreitenbedarf | Für Erst- und Vollsicherungen relevant | Durch lokale Kopie reduzierbar | Geringer externer Bedarf |
| Standortausfall | Durch externe Kopie gut abfangbar | Gute Absicherung bei sauberer Trennung | Ohne externe Kopie kritisch |
Cloud-Backup
Die Cloud erleichtert die Skalierung und kann eine georedundante Auslagerung ermöglichen. Sie passt besonders zu Unternehmen mit verteilten Standorten, wechselnden Datenmengen und wenig eigener Infrastruktur.
Stabile Leitungen bleiben eine Voraussetzung. Ebenso müssen Rechenzentrumsstandorte, Unterauftragsverarbeiter, Verschlüsselung und Zugriffsrechte geprüft werden. Eine pauschale Aussage wie „DSGVO-konform“ ersetzt weder den Auftragsverarbeitungsvertrag noch eine Prüfung der tatsächlichen Datenflüsse. Für regionale Anforderungen und Datenresidenz ist ein Cloud-Backup in Deutschland nur dann passend, wenn Standort und Betriebsmodell vertraglich nachvollziehbar beschrieben sind.
Hybrid und On-Prem
Hybrid ist für viele mittelständische Betriebe der vernünftigste Ausgangspunkt. Eine lokale Sicherung ermöglicht schnelle Datei- und System-Restores, während eine unveränderbare externe Kopie gegen Ransomware und den Ausfall des Standorts schützt.
On-Prem bleibt sinnvoll, wenn grosse Datenmengen lokal entstehen, die Internetanbindung begrenzt ist oder eine Klinik bestimmte Medien im Haus behalten muss. Es darf aber nicht bei einem NAS im Serverraum enden. Ein lokales Gerät, das mit dem Produktivnetz verbunden bleibt und dieselben Administrationskonten verwendet, ist kein ausreichender Schutz gegen einen kompromittierten Standort.
Backup-Strategien und die 3-2-1-Regel in der Praxis
Fällt der Serverraum nach einem Brand aus oder verschlüsselt Ransomware die Systeme, entscheidet die Backup-Architektur über die Wiederaufnahme des Betriebs. Die 3-2-1-Regel bildet dafür den Mindeststandard: drei Datenkopien, verteilt auf zwei unterschiedliche Medientypen, davon eine Kopie an einem externen Standort. Die IHK-Informationen zu NIS2 und Backup-Management verweisen ausdrücklich auf Backup-Management und Wiederherstellung nach einem Notfall.
Für einen mittelständischen Betrieb, eine Klinik oder einen Sozialträger kann die Umsetzung so aussehen:
- Drei Kopien: Produktivdaten, lokale Sicherung und externe Sicherung werden getrennt verwaltet.
- Zwei Medientypen: Ein NAS oder Festplattensystem wird mit Cloud- oder Bandsicherung kombiniert.
- Eine externe Kopie: Ein zweiter Standort, ein getrenntes Rechenzentrum oder unveränderbarer Speicher schützt bei Feuer, Diebstahl und Standortausfall.
- Unveränderbarkeit: Eine Immutable-Kopie verhindert, dass Sicherungen innerhalb der festgelegten Schutzfrist gelöscht oder überschrieben werden.
- Getrennte Berechtigungen: Backup-Administratoren dürfen nicht automatisch dieselben Rechte wie Domänenadministratoren besitzen.
Der Restore-Test ist der entscheidende Nachweis
Ein Backup ohne erfolgreichen Rückspieltest bleibt eine Annahme. Der Dienstleister sollte monatliche oder quartalsweise Test-Restores dokumentieren, abhängig von Kritikalität und Vertrag. Der Bericht nennt das getestete System, den verwendeten Wiederherstellungspunkt, die geprüfte Datenintegrität und die Dauer des Vorgangs.
Versionierung und Aufbewahrung müssen pro Systemklasse festgelegt werden. Eine reine Synchronisation verteilt gelöschte oder verschlüsselte Dateien sonst unmittelbar auf alle Ziele. Definieren Sie deshalb Wiederherstellungspunkt, Aufbewahrungsfrist und Granularität.
Vor der technischen Abnahme demonstriert der Anbieter den vollständigen Notfallablauf: kompromittierte Systeme isolieren, einen sauberen Wiederherstellungspunkt auswählen und den Produktionsbetrieb kontrolliert freigeben.
Der folgende Videobeitrag zeigt eine praktische Strukturierung einer Backup-Regel:
Compliance-Anforderungen für KMU, Kliniken und Träger
Compliance bestimmt, wie ein Backup Managed Service aufgebaut wird. Speicherort, Zugriffsrechte, Protokollierung, Aufbewahrung und nachweisbare Wiederherstellung müssen zusammenpassen.
Für NIS2-relevante Organisationen gehört Backup-Management zur Aufrechterhaltung des Betriebs. Backup und Notfallwiederherstellung müssen deshalb als Teil der betrieblichen Vorsorge geplant, dokumentiert und regelmässig überprüft werden. Das BSI ordnet Business Continuity Management, Notfallplanung und die Behandlung von Sicherheitsvorfällen eng miteinander ein.
DSGVO und Datenresidenz
Bei personenbezogenen Daten prüfen Sie den gesamten Verarbeitungsweg. Dazu gehören Übertragung, Verschlüsselung, administrative Zugriffe, Unterauftragsverarbeiter und Löschprozesse. Der Vertrag muss diese Punkte eindeutig regeln:
- Auftragsverarbeitung: Verantwortlichkeiten, Weisungsrechte und Unterauftragnehmer werden festgelegt.
- Verschlüsselung: Daten sind während der Übertragung und am Speicherort geschützt. Die Schlüsselverwaltung bleibt nachvollziehbar.
- Zugriffskontrolle: Notfallzugriffe benötigen definierte Rollen, Protokollierung und eine dokumentierte Freigabe.
- Mandantentrennung: Daten verschiedener Kunden und Standorte bleiben technisch und organisatorisch getrennt.
- Wiederherstellbarkeit: Restore-Tests gehören zum Notfallkonzept und zur Nachweisführung.
Kliniken und Pflegeeinrichtungen müssen branchenspezifische Vorgaben, mögliche KRITIS-Bezüge und landesrechtliche Anforderungen prüfen. Für Einrichtungen in Rheinland-Pfalz und Hessen genügt ein Standardvertrag ohne Bezug zur tatsächlichen Versorgungsleistung nicht.
Sozialträger brauchen klare Verantwortlichkeiten
Soziale Träger verarbeiten Gesundheits-, Beratungs- und Sozialdaten über mehrere Standorte. Ein Ausfall kann Beratungsstellen, Pflegekoordination, Leistungsabrechnung und Kommunikation gleichzeitig beeinträchtigen.
Im Konzept braucht jedes System eine Priorität. Der Anbieter muss Abhängigkeiten zwischen Identitätsdiensten, Fachanwendungen und Datenbanken kennen. Für Audits zählen neben Zertifikaten konkrete Protokolle, Rollenbeschreibungen und dokumentierte Wiederanlaufübungen.
Kostenmodelle und typische Preisstrukturen
Backup-Preise lassen sich nicht seriös anhand eines einzelnen Speicherpreises vergleichen. Entscheidend sind Datenmenge, Workload, Aufbewahrung, Testumfang, Support, Speicherort und die Frage, ob der Anbieter im Notfall tatsächlich mitarbeitet.
Deutsche Dienstleister rechnen häufig nach einem der folgenden Modelle ab:
| Modell | Typischer Preisrahmen | Geeignet für |
|---|---|---|
| Pro Terabyte | Vom Anbieter und Schutzumfang abhängig | Produktionsdaten und grosse Archive |
| Pro Server oder Workload | Vom Systemumfang abhängig | ERP, virtuelle Maschinen und Datenbanken |
| Pro Nutzer | Vom Benutzer- und Anwendungsspektrum abhängig | Microsoft 365 und Arbeitsplatzdaten |
| Standort-Flatrate | Durch Vertrag und Leistungsumfang definiert | Filialen und soziale Träger |
Konkrete Preise dürfen Anbieter erst nach einer Bestandsaufnahme nennen. Eine Produktionsfirma mit grossen CAD-Dateien braucht eine andere Kalkulation als eine Kanzlei mit einem Dokumentenmanagementsystem. Ein Krankenhaus mit PACS-Daten muss zusätzlich Wiederanlauf, Bandbreite und Speicherdauer bewerten.
Versteckte Kosten im Angebot
Prüfen Sie jeden Kostenvoranschlag auf Positionen, die im Grundpreis fehlen können:
- Restore-Leistungen: Ist die Rücksicherung enthalten oder wird jeder grössere Vorgang separat berechnet?
- Traffic-Out: Entstehen Kosten, wenn grosse Datenmengen aus der Cloud abgerufen werden?
- Aufbewahrung: Steigen die Kosten bei langen Versionierungs- und Archivfristen?
- Notfallzugriff: Ist eine Bereitschaft ausserhalb der Geschäftszeit eingeschlossen?
- Reports: Werden Compliance-Berichte, Audit-Unterstützung und Testprotokolle zusätzlich abgerechnet?
- Exit: Wie erhalten Sie Ihre Daten bei einem Anbieterwechsel in nutzbarer Form zurück?
Ein scheinbar günstiger Speicherpreis kann bei unveränderbaren Kopien, mehreren Versionen und regelmässigen Tests deutlich steigen. Für die Entscheidung empfiehlt sich eine TCO-Berechnung für Backup und IT-Betrieb, die nicht nur Lizenzen, sondern auch Personalzeit, Ausfallrisiko und Wiederherstellungsaufwand einbezieht.
Achten Sie ausserdem auf Vertragslaufzeit, Kündigungsfrist und automatische Verlängerung. Ein SLA ohne klare Leistungsdefinition, Messmethode und Konsequenz bei Verletzung schützt das Budget nicht.
Checkliste für die Auswahl des passenden Anbieters
Im Auswahlgespräch sollte kein Anbieter bei der Frage nach Speicherplatz stehen bleiben. Entscheidend ist, ob er die Wiederherstellbarkeit Ihrer konkreten Systeme beweisen kann.
Fragen zur Technik
Stellen Sie diese Fragen schriftlich und lassen Sie sich die Antworten im Angebot wiedergeben:
- Rechenzentrum: Wo liegen Primär- und Sekundärkopien, und in welchen Ländern werden Daten verarbeitet?
- Datenresidenz: Ist die Speicherung in Deutschland oder der EU vertraglich garantiert?
- Verschlüsselung: Wie werden Daten während der Übertragung und am Speicherort geschützt?
- Schlüssel: Wer verwaltet die Schlüssel, und unter welchen Bedingungen kann der Dienstleister darauf zugreifen?
- Unveränderbarkeit: Welche Kopie ist gegen Löschen und Überschreiben geschützt?
- Workloads: Unterstützt der Dienst Ihre physischen Server, virtuellen Maschinen, Datenbanken, Microsoft 365-Daten und Endpunkte?
- Monitoring: Wer bearbeitet einen fehlgeschlagenen Job, und wie wird die Eskalation dokumentiert?
Fragen zur Wiederherstellung
Fordern Sie einen konkreten Test statt einer allgemeinen Zusage. Bitten Sie um anonymisierte Restore-Logs, Screenshots aus dem Reporting oder eine Vorführung mit einem vergleichbaren Workload.
Entscheidungsregel: Wenn ein Anbieter RTO und RPO verspricht, aber keinen erfolgreichen Restore-Nachweis vorlegt, ist das Versprechen nicht belastbar.
Klären Sie ausserdem, ob ein Ransomware-Szenario geübt wurde. Der Ablauf sollte kompromittierte Systeme isolieren, einen sauberen Wiederherstellungspunkt bestimmen und die Rückkehr in den Betrieb kontrollieren. Fragen Sie nach der Behandlung beschädigter oder verdächtiger Backup-Kopien.
Fragen zum Vertrag
Ein brauchbarer Vertrag regelt Audit-Rechte, Aufbewahrung, Löschung, Supportzeiten, Reaktionsfristen und die Folgen einer SLA-Verletzung. Ergänzen Sie eine Exit-Strategie. Sie müssen wissen, in welchem Format Sie Ihre Daten erhalten, wie lange der Export dauert und ob die Metadaten für eine spätere Wiederherstellung erhalten bleiben.
Prüfen Sie den Anbieter ausserdem im eigenen Branchenumfeld. Ein Produktionsunternehmen sollte Referenzen aus der Industrie verlangen, eine Klinik aus dem Gesundheitswesen und ein Träger aus der Sozialwirtschaft. Für KMU in Rheinland-Pfalz und Hessen zählt neben der Technik auch die Erreichbarkeit: klare Ansprechpartner, deutschsprachiger Support und die Möglichkeit, bei Bedarf einen Techniker vor Ort einzubinden.
GSL Groß GmbH unterstützt KMU, Kliniken und Sozialträger mit Backup-Management, Monitoring, Restore-Planung und Beratung zu NIS2 sowie IT-Risikomanagement. Besprechen Sie Ihre aktuelle Sicherungsarchitektur und die kritischen Wiederanlaufziele mit GSL Groß GmbH, bevor ein Ausfall diese Fragen für Sie beantwortet.