
In der Werkhalle läuft die CNC-Steuerung noch mit Windows 7. Der USB-Anschluss verliert immer wieder die Verbindung, beim Hochfahren erscheint der Hinweis zum eingestellten Support und niemand möchte den Produktionsrechner während eines laufenden Auftrags anfassen. Im Büro daneben wartet ein zweiter Alt-PC auf ein Upgrade, während die Buchhaltung bereits mit aktueller Software arbeitet. Genau solche gemischten Umgebungen sind in kleinen und mittleren Unternehmen in Rheinland-Pfalz, Hessen und dem Saarland keine Seltenheit.
Der Wechsel von Windows 7 auf Windows 10 war deshalb nie nur eine neue Oberfläche. Er betraf Sicherheit, Fachanwendungen, Treiber, Lizenzen, Backups und die Frage, ob der Betrieb nach dem Neustart tatsächlich weiterarbeiten kann. Wer heute noch alte Geräte betreibt, sollte nicht einfach ein Setup starten. Er braucht eine belastbare Bestandsaufnahme, einen getesteten Ablauf und einen Plan für die Risiken, die nach dem Upgrade übrig bleiben.
Inhaltsverzeichnis
- Warum der Wechsel von Windows 7 auf Windows 10 jetzt entscheidend ist
- Backup, Testumgebung und Pilotgruppe richtig aufsetzen
- In-Place-Upgrade oder Clean Install im Vergleich
- Schritt-für-Schritt-Ablauf des eigentlichen Upgrades
- Treiber, Anwendungen und Aktivierung nach dem Wechsel prüfen
- Restrisiken erkennen und Compliance nach dem Upgrade sichern
- Rollback-Plan, Managed Services und nächste Schritte
Warum der Wechsel von Windows 7 auf Windows 10 jetzt entscheidend ist
Der erweiterte Support für Windows 7 endete in Deutschland am 14. Januar 2020. Seit diesem Datum entfielen Sicherheits- und Softwareupdates für das System, wie Microsoft zum Support-Ende von Windows 7 dokumentiert. Ein Rechner kann danach zwar weiterlaufen, aber sein Sicherheitszustand verschlechtert sich mit jeder ungepatchten Schwachstelle.
Für einen Produktionsbetrieb bedeutet das mehr als eine Warnmeldung auf dem Desktop. Ein kompromittierter Arbeitsplatz kann den Zugriff auf Dateien, Netzwerkfreigaben oder Produktionsdaten beeinträchtigen. Veraltete Treiber erschweren den Anschluss neuer Peripherie, Hersteller liefern für alte Plattformen keinen verlässlichen Support mehr und aktuelle Branchensoftware verlangt häufig eine Umgebung, die Windows 7 nicht mehr bietet. Auch Kunden, Versicherer und Auditoren fragen zunehmend nach nachvollziehbaren Update-, Backup- und Berechtigungsprozessen.
Praktische Regel: Ein Windows-7-PC gehört nicht mehr unkontrolliert ins Unternehmensnetz. Wenn die Anwendung oder Maschine ihn vorerst benötigt, muss das Gerät zumindest technisch isoliert, dokumentiert und besonders überwacht werden.
Der Umstieg blieb in Deutschland lange ein schleichender Prozess. Laut einer Microsoft-Auswertung liefen rund ein Jahr nach dem Support-Ende noch knapp 8 Prozent der Windows-PCs in Deutschland mit Windows 7. Gleichzeitig waren in deutschen Privathaushalten im Januar 2025 rund 32 Millionen Windows-10-Computer beziehungsweise etwa 65 Prozent der Geräte vorhanden, wie Microsofts Übersicht zum Windows-Support im historischen Kontext einordnet. Windows 10 wurde damit zur dominierenden Zwischenplattform, nicht zur endgültigen Lösung.
Warum Windows 10 kein Freifahrtschein ist
Windows 10 brachte gegenüber Windows 7 eine zeitgemäßere Sicherheitsbasis. Dazu gehören Funktionen wie BitLocker, Windows Defender Credential Guard, Secure Boot und eine bessere Einbindung moderner Verwaltungswerkzeuge. Diese Funktionen helfen aber nur, wenn sie aktiviert, konfiguriert und in die Betriebsprozesse eingebunden sind.
Das Support-Ende von Windows 10 am 14. Oktober 2025 macht die Entscheidung zusätzlich dringlich. Microsoft weist auf dieses Datum in seiner offiziellen Supportübersicht für Windows hin. Wer von Windows 7 auf Windows 10 migriert, gewinnt also eine tragfähige Übergangsplattform, darf den nächsten Modernisierungsschritt aber nicht aus dem Blick verlieren.
Die technische Vorprüfung entscheidet, ob ein Upgrade sinnvoll ist. Prüfen Sie mindestens:
- Hardware-Fit: Windows 10 benötigt mindestens eine 1-GHz-CPU, 2 GB Arbeitsspeicher, 20 GB freien Speicher und DirectX 9. Diese Mindestwerte sagen jedoch wenig darüber aus, ob eine Fachanwendung im Arbeitsalltag stabil läuft.
- Architektur: Alte 16-Bit-Programme und manche 32-Bit-Komponenten lassen sich nicht einfach in eine moderne Umgebung übernehmen. Jede Fachanwendung braucht einen dokumentierten Kompatibilitätstest.
- Firmware: UEFI, Secure Boot und der TPM-Status gehören in die Inventur. Fehlende oder veraltete Firmware kann Verschlüsselung, Treiberinstallation und Gerätesicherheit behindern.
- Peripherie: Scanner, Dongles, Messgeräte, Etikettendrucker und CNC-Schnittstellen benötigen passende 64-Bit-Treiber. Herstellerunterlagen sollten vor dem Rollout vorliegen.
- Zustand: BIOS und Firmware müssen auf einem sinnvollen Stand sein. SMART-Werte der Festplatte zeigen, ob ein Upgrade auf ein bereits ausfallgefährdetes Laufwerk überhaupt vertretbar ist.
- Lizenzierung: Windows-7-Pro-Lizenzen, Volumenverträge und mögliche Beschaffung über Open Value oder CSP müssen sauber geklärt werden. Eine technische Installation ersetzt keine Lizenzprüfung.
| Komponente | Anforderung Windows 10 | Typischer KMU-Bestand | Bewertung |
|---|---|---|---|
| Prozessor | Mindestens 1 GHz | Ältere Büro- und Industrie-PCs | Rechenleistung allein reicht nicht für die Freigabe |
| Arbeitsspeicher | Mindestens 2 GB | Unterschiedliche Ausstattungen | Für produktive Fachanwendungen großzügiger planen |
| Freier Speicher | Mindestens 20 GB | Häufig knapp bemessene Systempartitionen | Vorher bereinigen und Zustand prüfen |
| Grafik | DirectX 9 | Integrierte oder ältere Grafik | Büroarbeit meist unkritisch, Spezialsoftware testen |
| Treiber | Passende Windows-10-Treiber | Alte Peripherie und proprietäre Geräte | Häufigster Grund für Sonderfälle |
| Firmware und Sicherheit | UEFI, TPM und Secure Boot prüfen | Teilweise ältere BIOS-Konfiguration | Vor dem Upgrade dokumentieren und aktualisieren |
Das BSI beschreibt für KMU eine strukturierte Migration mit Inventarisierung, Treiberprüfung und Kompatibilitätstests. Ein harter Cutover ohne diese Vorbereitung erhöht das Ausfall- und Sicherheitsrisiko, wie das BSI zum Support-Ende von Windows 7 hervorhebt. Die richtige Reihenfolge lautet deshalb: Bestand aufnehmen, Abhängigkeiten klären, Pilotgerät testen, erst danach ausrollen.
Backup, Testumgebung und Pilotgruppe richtig aufsetzen
Ein Upgrade ohne getestete Rückfallebene ist kein mutiger Zeitplan, sondern ein unnötiges Betriebsrisiko. Vor jedem Eingriff braucht jeder Arbeitsplatz ein vollständiges Systemabbild. Ergänzend sichern Sie persönliche Dateien, Outlook-Daten, Zertifikate, Browserprofile und Anwendungseinstellungen auf Dateiebene.
Die drei Vorbereitungsschritte
- Image erstellen: Nutzen Sie beispielsweise Veeam, Acronis oder
wbadmin. Das Abbild muss auf einem anderen Speichersystem liegen und sich testweise wiederherstellen lassen. - Testumgebung aufbauen: Eine Hyper-V- oder VMware-VM bildet die Standardsoftware und zentrale Einstellungen nach. Bei spezieller Hardware reicht eine VM allein nicht, dann muss ein physisches Referenzgerät her.
- Pilotgruppe festlegen: Wählen Sie Anwender aus Büro, Produktion und Außendienst. Eine kleine Gruppe deckt unterschiedliche Drucker, Netzlaufwerke, Synchronisationen und Fachverfahren besser ab als ein einzelner IT-Testplatz.
Der Test muss einen vollständigen Arbeitszyklus abbilden. Öffnen die Mitarbeitenden nur Word und den Browser, ist das Ergebnis wertlos. Prüfen Sie auch Netzwerkdruck, Datenübergaben, Maschinenkommunikation, VPN, Outlook-Synchronisation und die Rückgabe von Daten in den gewohnten Ordnern.
Für die operative Vorbereitung eignet sich die Checkliste für einen erfolgreichen Rollout, weil sie organisatorische Übergaben und die Reihenfolge der Maßnahmen sichtbar macht. Die technische Sicherung sollte außerdem in ein belastbares Cloud-Backup-Konzept für Deutschland eingebettet sein, statt nur auf einen lokalen USB-Datenträger zu setzen.
Eine Pilotgruppe testet nicht, ob Windows startet. Sie testet, ob das Unternehmen damit arbeiten kann.
Dokumentieren Sie jeden Fehler, die betroffene Anwendung, das Gerät, den verantwortlichen Hersteller und die Entscheidung. Erst wenn die kritischen Fälle gelöst oder bewusst aus dem Rollout genommen wurden, bekommt die nächste Gerätegruppe einen Termin.
In-Place-Upgrade oder Clean Install im Vergleich
Die Entscheidung zwischen In-Place-Upgrade und Clean Install hängt nicht vom persönlichen Geschmack ab. Sie hängt vom Zustand des Rechners, von den Anwendungen und von der geplanten Standardisierung ab.
Ein In-Place-Upgrade übernimmt Benutzerprofile, installierte Programme und viele Geräteeinstellungen. Das spart Zeit, wenn die Installation gepflegt ist und die Fachsoftware nachweislich mit Windows 10 funktioniert. Der Nachteil: Alte Treiber, verwaiste DLLs, lokale Administratorrechte und über Jahre gewachsene Konfigurationen wandern mit.
Eine Clean Install schafft eine saubere Ausgangsbasis. Sie eignet sich besonders, wenn das Gerät ohnehin in ein standardisiertes Image, eine neue Domänenstruktur oder einen automatisierten Bereitstellungsprozess überführt wird. Der Aufwand liegt in der vorherigen Dokumentation und der Wiederherstellung von Daten, Outlook-PST-Dateien, Zertifikaten, Druckern, Netzlaufwerken und Fachanwendungen.
| Kriterium | In-Place-Upgrade | Clean Install |
|---|---|---|
| Benutzerprofile | Bleiben grundsätzlich erhalten | Müssen kontrolliert übernommen werden |
| Fachsoftware | Wird übernommen, Kompatibilität bleibt zu testen | Wird frisch installiert und geprüft |
| Altlasten | Können bestehen bleiben | Werden weitgehend entfernt |
| Ausfallzeit | Meist kürzer | Häufig länger und stärker planungsabhängig |
| Standardisierung | Nur begrenzt | Sehr gut mit Image oder Provisioning |
| Geeignet für | Aktuelle Hardware mit stabiler Software | Alte, instabile oder kompromittierte Installationen |
| Hauptrisiko | Unsichtbare Legacy-Probleme | Vergessene Daten oder Einstellungen |
Meine Empfehlung ist eindeutig: Bei Rechnern, die älter als vier Jahre sind, oder nach Sicherheitsvorfällen ist eine Clean Install meist die bessere Investition. Bei aktueller Hardware mit sauber dokumentierter Softwarelandschaft kann ein In-Place-Upgrade sinnvoll sein.
Vor der Entscheidung klären Sie außerdem TPM- und UEFI-Status, Lizenzmodell, Anwendungskompatibilität und die Frage, ob PXE, Autopilot oder ein anderes Standardbereitstellungsverfahren ohnehin geplant ist. Wer in wenigen Monaten standardisieren will, sollte keinen halbgaren Zwischenweg bauen.
Schritt-für-Schritt-Ablauf des eigentlichen Upgrades
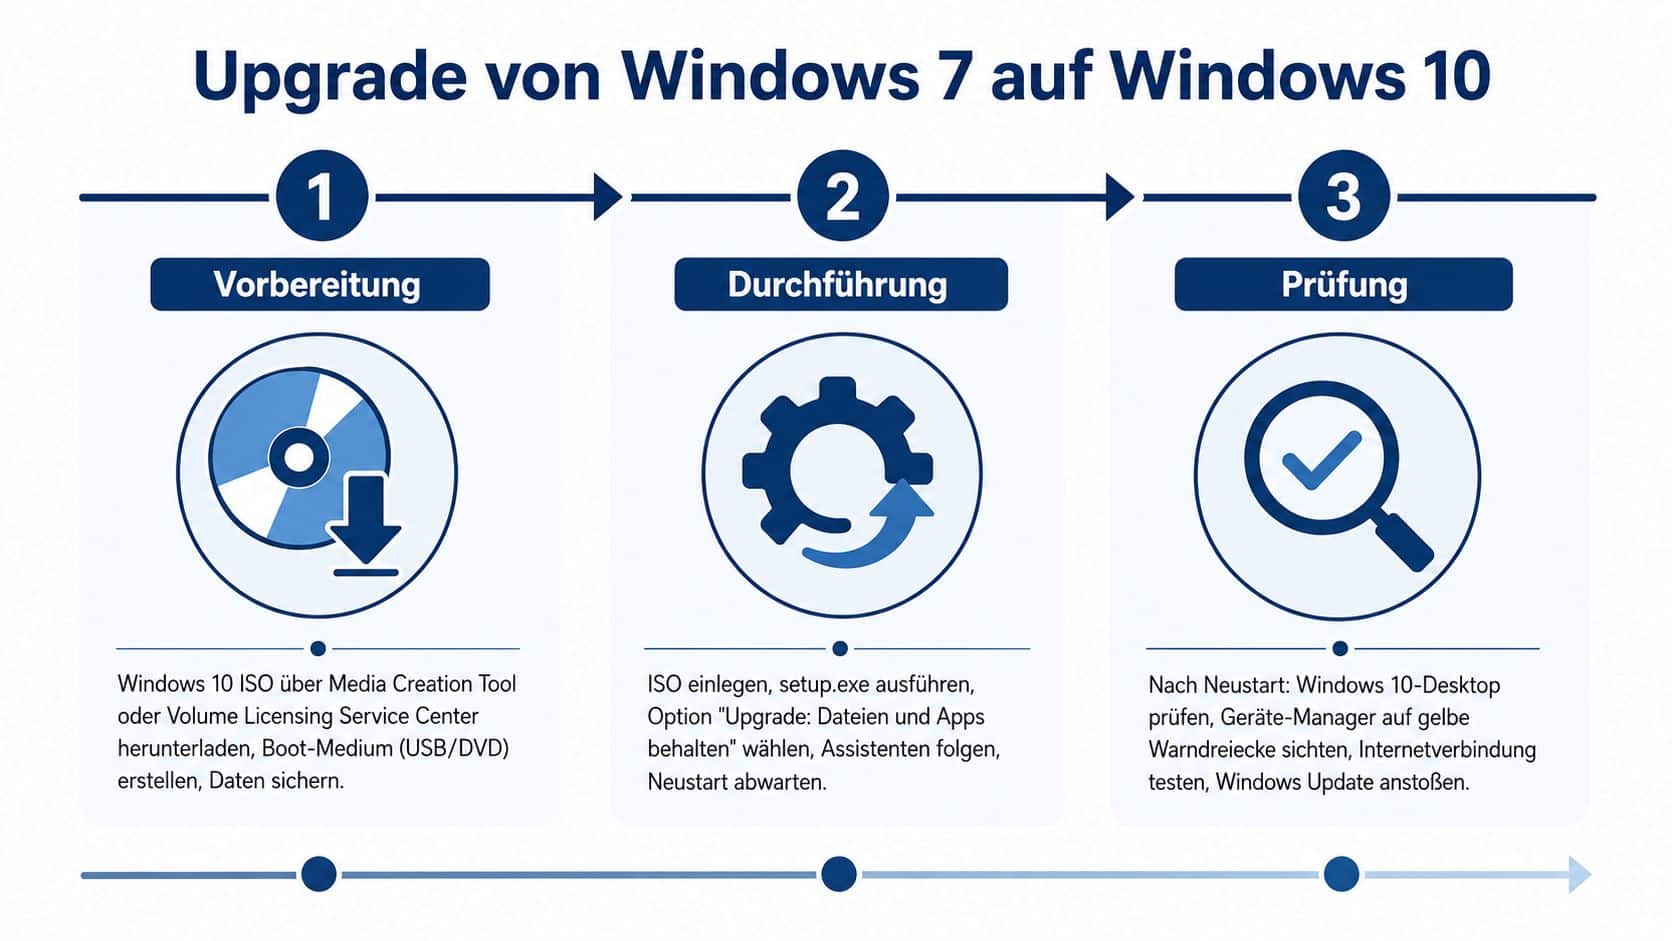
Der Ablauf muss so dokumentiert sein, dass ein zweiter Techniker ihn ohne Rückfragen ausführen kann. Verwenden Sie nur geprüfte Installationsmedien aus dem Media Creation Tool oder dem Volume Licensing Service Center. Treiberpakete, Offline-Installer und Lizenzinformationen gehören vor Beginn auf einen erreichbaren Datenträger.
Vorbereitung am Arbeitsplatz
- Sicherung bestätigen: Prüfen Sie, ob das Image vollständig ist und sich Dateien aus dem Backup öffnen lassen.
- Installationsmedium bereitstellen: Erstellen Sie das Boot-Medium und halten Sie OEM-Treiber, Fachanwendungen, Zertifikate und Netzwerkinformationen bereit.
- Arbeitsplatz abmelden: Beenden Sie laufende Anwendungen, trennen Sie unnötige USB-Geräte und dokumentieren Sie den Ausgangszustand.
- BitLocker und Firmware prüfen: Erfassen Sie den Verschlüsselungsstatus und stellen Sie sicher, dass das Gerät nach dem Neustart verwaltbar bleibt.
In-Place-Upgrade
Starten Sie das laufende Windows 7 und führen Sie setup.exe vom Installationsmedium aus. Wählen Sie die Option, die Daten und Apps behält, und lassen Sie den Assistenten vollständig durchlaufen. Mehrere Neustarts sind normal. Unterbrechen Sie den Vorgang nicht, solange der Fortschritt nicht eindeutig abgebrochen wurde.
Nach dem ersten Start prüfen Sie Netzwerk, Geräte-Manager, BitLocker, Office, Fachanwendungen, Outlook, Drucker und Netzlaufwerke. Legen Sie eine Testdatei im gewohnten Datenpfad ab und öffnen Sie sie erneut. Erst danach stoßen Sie Windows Update an und installieren verfügbare Updates.
Clean Install
Starten Sie vom USB-Medium und installieren Sie Windows 10 Pro oder Enterprise auf der vorgesehenen Systempartition. Legen Sie Partitionen nach Ihrem Standard an, installieren Sie Treiber und nehmen Sie das Gerät in die Domäne oder die vorgesehene Verwaltung auf. Ein Provisioning-Paket kann anschließend Anwendungen, Richtlinien und Geräteeinstellungen ausrollen.
Bei Problemen finden Sie wichtige Setup-Protokolle unter C:$Windows.~BTSourcesPanther. Sichern Sie diese Dateien, bevor Sie das Gerät zurücksetzen. Sie liefern Hinweise auf inkompatible Treiber, blockierende Anwendungen und fehlgeschlagene Migrationsschritte.
Der nächste Neustart ist kein Abschluss, sondern ein Prüfpunk. Erst wenn Anmeldung, Netzwerk, Verschlüsselung, Anwendungen und Druck funktionieren, gilt der Arbeitsplatz als freigegeben.
Treiber, Anwendungen und Aktivierung nach dem Wechsel prüfen
Die meisten unangenehmen Überraschungen erscheinen nach dem erfolgreichen Setup. Windows startet, aber der Scanner fehlt, die Dockingstation wird nicht erkannt oder die wichtigste Branchenanwendung beendet sich ohne verständliche Meldung.
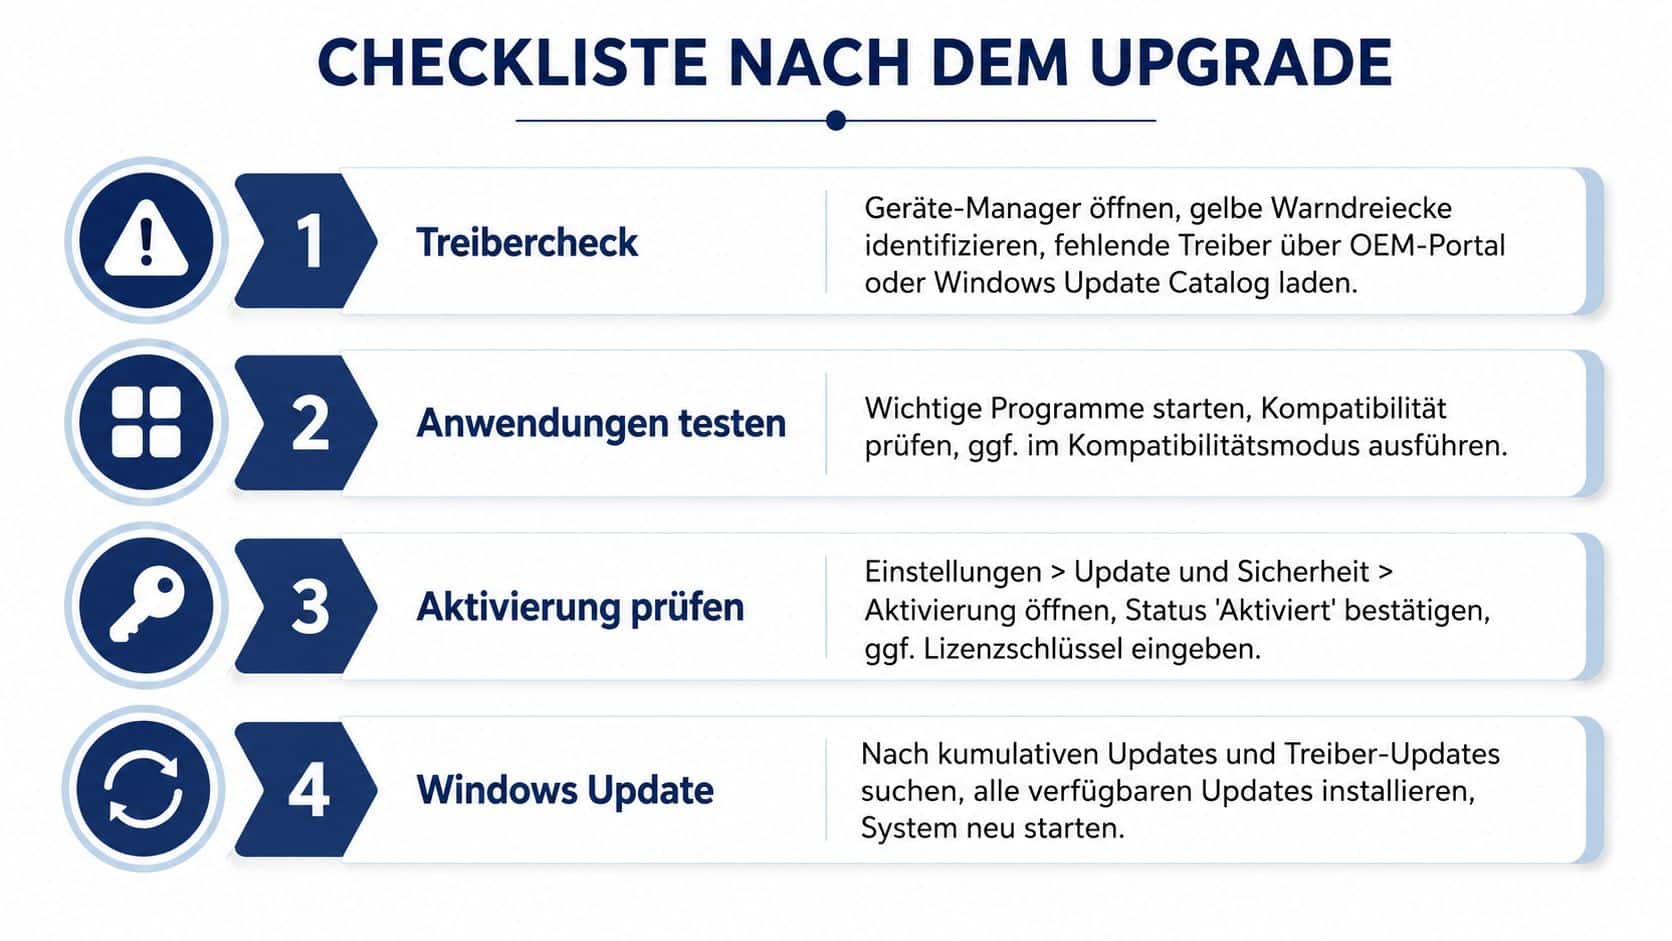
Öffnen Sie zuerst den Geräte-Manager. Gelbe Warndreiecke weisen auf fehlende oder ungeeignete Treiber hin. Laden Sie Treiber bevorzugt aus dem OEM-Portal oder dem Windows Update Catalog und halten Sie für Spezialhardware die Installationspakete des Herstellers offline bereit.
Anwendungen nicht nur öffnen, sondern ausführen
Eine Anwendung gilt nicht als getestet, weil ihr Startfenster erscheint. Drucken Sie einen Beleg, öffnen Sie eine Datenbank, importieren und exportieren Sie eine Datei und prüfen Sie die Verbindung zu den benötigten Schnittstellen.
Besondere Aufmerksamkeit verdienen:
- Legacy-Software: 16-Bit-Komponenten laufen nicht einfach in jeder modernen Umgebung.
- Datenbanken: Access-Dateien, COM-Komponenten und lokale Datenpfade müssen mit echten Arbeitsdaten geprüft werden.
- USB-Geräte: Messgeräte, Dongles und Spezialscanner benötigen oft eigene Treiber.
- Laufzeitumgebungen: Passende .NET-Versionen, ActiveX-Abhängigkeiten und Herstellerkomponenten müssen dokumentiert installiert werden.
Bei Aktivierungsproblemen prüfen Sie zuerst die Erreichbarkeit des KMS-Servers und den Zeitabgleich. Der Fehler 0xC004F074 weist häufig auf ein KMS-Problem oder einen Zeitversatz hin. Bei 0xC004E003 kontrollieren Sie Lizenzstatus und Hardwareänderungen. Eine MAK-Aktivierung gehört in die Dokumentation, ebenso ein möglicher BIOS-Produktschlüssel und ein manuell ausgelöster Aktivierungsversuch mit slmgr /ato.
Drucker fehlen häufig, wenn alte SMBv1-Abhängigkeiten oder veraltete Freigaben im Spiel sind. Besser ist eine sichere, aktuelle Druckerfreigabe, statt ein altes Protokoll unkontrolliert wieder zu aktivieren.
Freigabe erst nach Protokoll, nicht nach Gefühl. Jeder Arbeitsplatz braucht eine abgehakte Prüfung mit Gerät, Nutzer, Anwendungen, Treibern, Aktivierung und Freigabedatum.
Zeigt der Pilot-PC ein ungeklärtes Verhalten, stoppen Sie die betreffende Welle. Ein einzelner sauber gelöster Sonderfall ist günstiger als eine wiederholte Störung auf vielen Geräten.
Restrisiken erkennen und Compliance nach dem Upgrade sichern
Ein erfolgreiches Upgrade beseitigt Windows 7. Es beseitigt nicht automatisch lokale Administratorrechte, fehlende Backups oder unklare Verantwortlichkeiten. Genau hier entsteht die trügerische Sicherheit vieler Migrationsprojekte.
Nach der technischen Umstellung müssen Verantwortliche festlegen, wer Updates prüft, wer Ausnahmen genehmigt und wie Sicherheitsvorfälle gemeldet werden. Ein monatlicher Patch-Rhythmus ist ein sinnvoller Mindeststandard, sofern kritische Updates nicht früher eingespielt werden müssen. Jede Ausnahme braucht einen Grund, einen Verantwortlichen und ein Ablaufdatum.
Was nach dem Neustart kontrolliert werden muss
- Berechtigungen: Entfernen Sie unnötige lokale Administratorrechte und deaktivieren Sie ungenutzte lokale Konten.
- Richtlinien: Prüfen Sie Gruppenrichtlinien, Passwortvorgaben, Bildschirmsperren, Defender-Einstellungen und Geräteverschlüsselung.
- Backup: Kontrollieren Sie nicht nur den Backup-Job, sondern auch Wiederherstellbarkeit und Zuständigkeit.
- Softwarebestand: Inventarisieren Sie Drittanbieterprogramme und klären Sie Lizenz- sowie Wartungsstatus.
- Geräteübersicht: Kennzeichnen Sie migrierte, zurückgestellte und ausgemusterte Geräte eindeutig.
- Datenschutz: Prüfen Sie Telemetrie-, Update- und Fernwartungskanäle auf eine zur Organisation passende DSGVO-Konfiguration.
Für NIS2-nahe Unternehmen, Kliniken und Sozialträger reicht ein Screenshot vom aktivierten Windows nicht aus. Entscheidend sind nachvollziehbare Prozesse für Risikoanalyse, Patchmanagement, Backup, Zugriffsschutz und Meldungen. Das Support-Ende von Windows 10 verschärft diese Aufgabe, weil die Plattform selbst nur als Übergang betrachtet werden darf.
Ein Compliance-Reporting für IT-Verantwortliche kann dabei helfen, technische Zustände und organisatorische Maßnahmen regelmäßig nachvollziehbar zu dokumentieren. Der Bericht ersetzt keine Sicherheitsarbeit. Er zeigt aber, ob Geräte, Richtlinien und offene Ausnahmen tatsächlich unter Kontrolle sind.
Die Migration ist erst beendet, wenn der Regelbetrieb dokumentiert ist. Dazu gehören Patchfenster, Backup-Nachweis, Berechtigungsprüfung und ein klarer Eskalationsweg.
Rollback-Plan, Managed Services und nächste Schritte
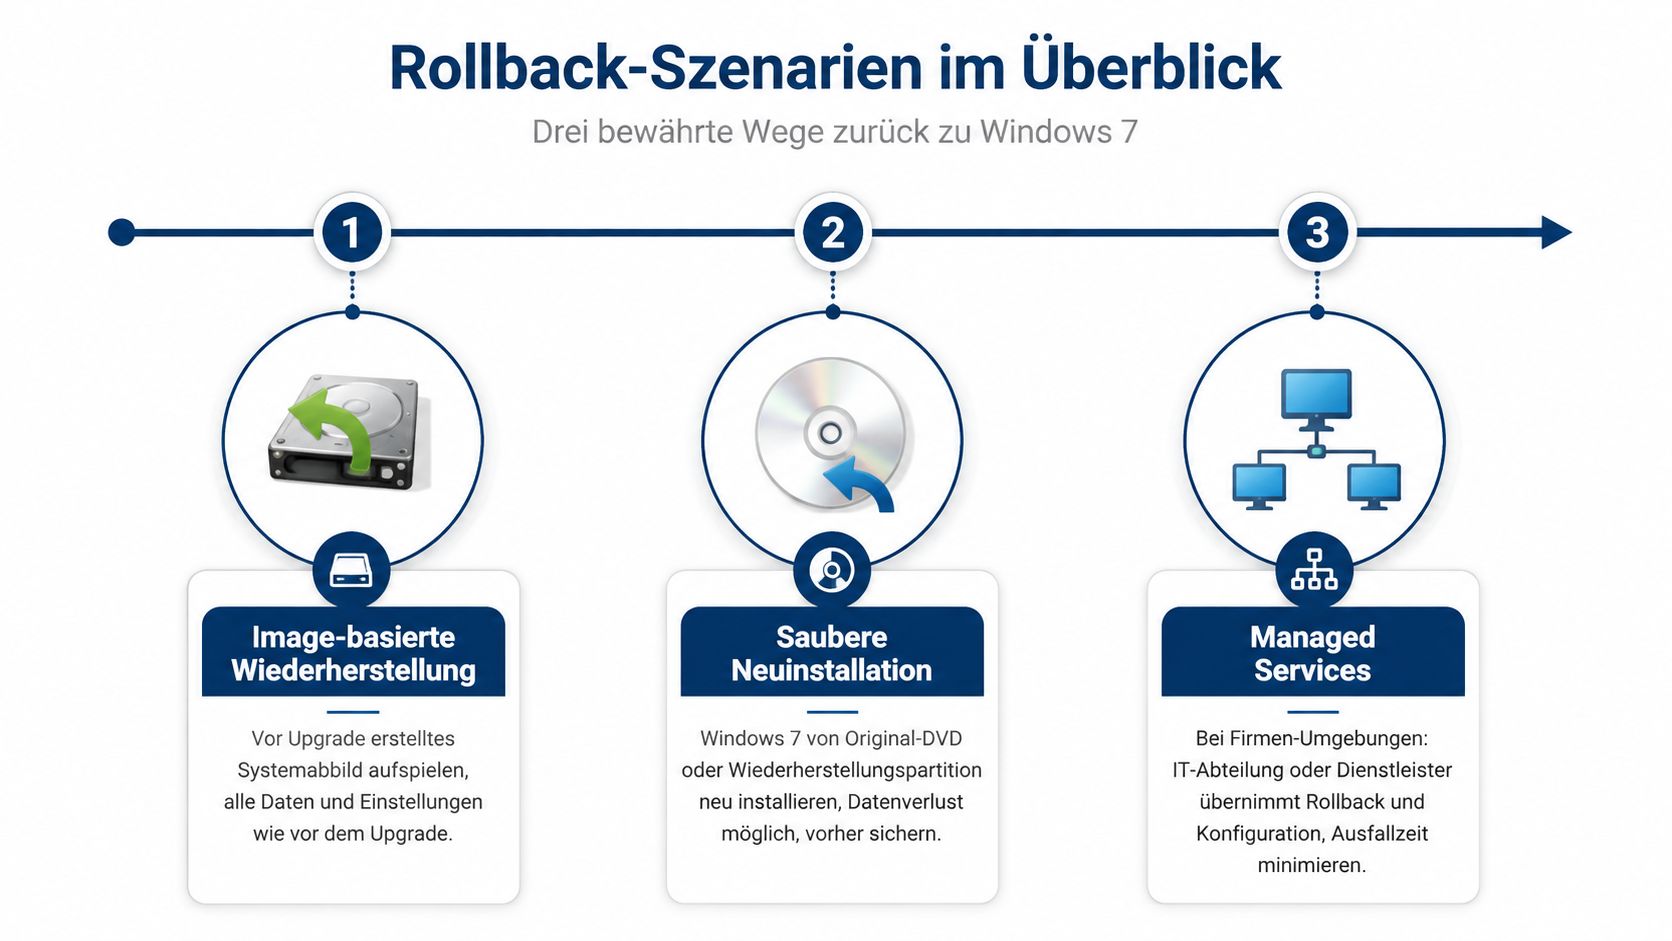
Jede Migration braucht einen Rückweg, bevor der erste Rechner geändert wird. Die bevorzugte Variante ist eine imagebasierte Wiederherstellung des vorher gesicherten Systems. Wenn die Hardware ausfällt oder das Image nicht verwendbar ist, kann eine saubere Neuinstallation auf Ersatzhardware nötig werden. Eine Rückkehr zu Windows 7 ist nur vertretbar, wenn Lizenzierung, Anwendung und Sicherheitsisolierung geklärt sind.
Ein praktikabler Wochenplan
- Woche 1: Geräte, Anwendungen, Treiber, Lizenzen und Datenabhängigkeiten inventarisieren.
- Woche 2: Backup-Wiederherstellung testen, Referenzgerät vorbereiten und Kompatibilitätsprobleme dokumentieren.
- Woche 3: Pilotgruppe migrieren, Arbeitsabläufe beobachten und offene Fehler beheben.
- Woche 4: Rollout in priorisierten Wellen durchführen, Produktionsgeräte zuletzt und mit abgestimmtem Wartungsfenster.
- Danach: BitLocker, Berechtigungen, Patchprozesse, Backup und Reporting in den Regelbetrieb übergeben.
Managed Services sind sinnvoll, wenn intern niemand dauerhaft Patchwellen, Monitoring und Eskalationen übernehmen kann. Ein Dienstleister kann den Prozess als begleiteten Co-Pilot aufsetzen oder die Betreuung vollständig übernehmen. Entscheidend ist nicht der Name des Modells, sondern dass Zuständigkeiten, Reaktionswege und Freigaben schriftlich feststehen. Einen passenden Rahmen bietet ein Managed-IT-Service für mehr Sicherheit und Effizienz im Mittelstand.
Die beste Migration ist kein einmaliger Installationstag. Sie ist ein kontrollierter Übergang in einen Betrieb, der Updates, Backups, Berechtigungen und die nächste Plattform bereits mitdenkt.
GSL Groß GmbH begleitet KMU beim Wechsel von Windows 7 auf Windows 10, von der Bestandsaufnahme über Pilotierung und Rollout bis zur Absicherung des Regelbetriebs. Besuchen Sie GSL Groß GmbH und vereinbaren Sie eine konkrete Prüfung Ihrer Geräte, Anwendungen, Backups und nächsten Migrationsschritte.