
Ein Maschinenbau-Zulieferer mit drei Standorten bemerkt einen Angriff oft nicht dort, wo er beginnt. Die erste sichtbare Folge ist ein verschlüsselter Dateiserver, ein stillstehendes ERP oder eine Buchhaltung, die plötzlich nicht mehr arbeiten kann. Bis jemand die Ursache sucht, fehlen häufig die zusammenhängenden Informationen aus Identitätssystem, Firewall, Endpunkten und Cloud-Diensten.
Genau hier entscheidet sich, ob ein Sicherheitsvorfall beherrschbar bleibt oder zum Betriebsproblem wird. Eine SIEM-Lösung sammelt sicherheitsrelevante Ereignisse zentral, setzt sie in Beziehung und macht aus verstreuten Protokollen verwertbare Hinweise. Für deutsche KMU ist sie deshalb längst mehr als ein Werkzeug für grosse Konzerne. Sie wird zum Frühwarnsystem, Nachweisinstrument und Baustein für Lieferkettenfähigkeit.
Inhaltsverzeichnis
- Warum eine SIEM-Lösung für KMU heute kein Luxus mehr ist
- Was eine SIEM-Lösung eigentlich leistet
- On-Premise, Cloud und Managed SIEM im Vergleich
- NIS2 und Compliance als Treiber für SIEM in Deutschland
- Implementierung und Integration Schritt für Schritt
- Kosten und ROI einer SIEM-Lösung
- Typische Use-Cases aus Produktion, Klinik und Sozialwirtschaft
- Nächste Schritte mit GSL Gross GmbH
Warum eine SIEM-Lösung für KMU heute kein Luxus mehr ist
Viele mittelständische Unternehmen verlassen sich noch auf Einzellösungen. Die Firewall schreibt Logs, Microsoft 365 protokolliert Anmeldungen, das Endpoint-Produkt meldet verdächtige Prozesse und das ERP führt eigene Audit-Spuren. Jede Quelle funktioniert für sich. Im Vorfall fehlt aber die gemeinsame Perspektive.
Die Bedrohungslage macht diese Lücke gefährlich. Das BSI stellte für den Zeitraum von Juli 2024 bis Juni 2025 durchschnittlich 119 neu bekannt gewordene Schwachstellen pro Tag fest. Das entspricht einem Anstieg von 24 Prozent gegenüber dem Vorjahr, wie der BSI-Lagebericht zur Cybersicherheit dokumentiert. Für ein KMU bedeutet das nicht, dass jede Schwachstelle sofort einen Angriff auslöst. Es bedeutet aber, dass IT-Verantwortliche schneller erkennen müssen, welche Ereignisse zusammengehören.
Beraterregel: Wer erst beim Ausfall auf Sicherheitsdaten zugreift, betreibt keine Detektion, sondern nachträgliche Schadensaufnahme.
Warum Zulieferer besonders unter Druck stehen
Angreifer unterscheiden nicht zuverlässig zwischen Konzern und Zulieferer. Ein kleiner Produktionsbetrieb kann über Fernwartung, gemeinsam genutzte Zugänge oder kompromittierte Lieferantenkonten zum Einstieg in eine grössere Umgebung werden. OEM-Kunden verlangen deshalb zunehmend nachvollziehbare Sicherheitsprozesse, dokumentierte Reaktionen und belastbare Antworten auf Auditfragen.
Der BSI-Lagebericht zeigt, wie relevant das für den Mittelstand ist. Rund 80 Prozent der angezeigten Angriffe, darunter Ransomware, richteten sich gegen kleine und mittlere Unternehmen, so die veröffentlichten BSI-Daten zur Bedrohungslage. Gerade Unternehmen in Rheinland-Pfalz und Hessen sollten Logs daher nicht nur sammeln, sondern regelmässig auswerten.
Homeoffice, Microsoft 365, mobile Endgeräte und verteilte Standorte vergrössern die Zahl der Ereignisquellen. Eine SIEM-Lösung bringt diese Spuren in eine gemeinsame Analyse. Sie zeigt nicht nur, dass ein Login fehlgeschlagen ist, sondern kann den Zusammenhang mit einer späteren Rechteänderung oder ungewöhnlichen Datenbewegung sichtbar machen.
Der entscheidende Perspektivwechsel lautet: SIEM ist im Mittelstand kein Nice-to-have. Es ist ein Nachweis dafür, dass Sicherheitsereignisse erkannt, bewertet und behandelt werden können.
Was eine SIEM-Lösung eigentlich leistet
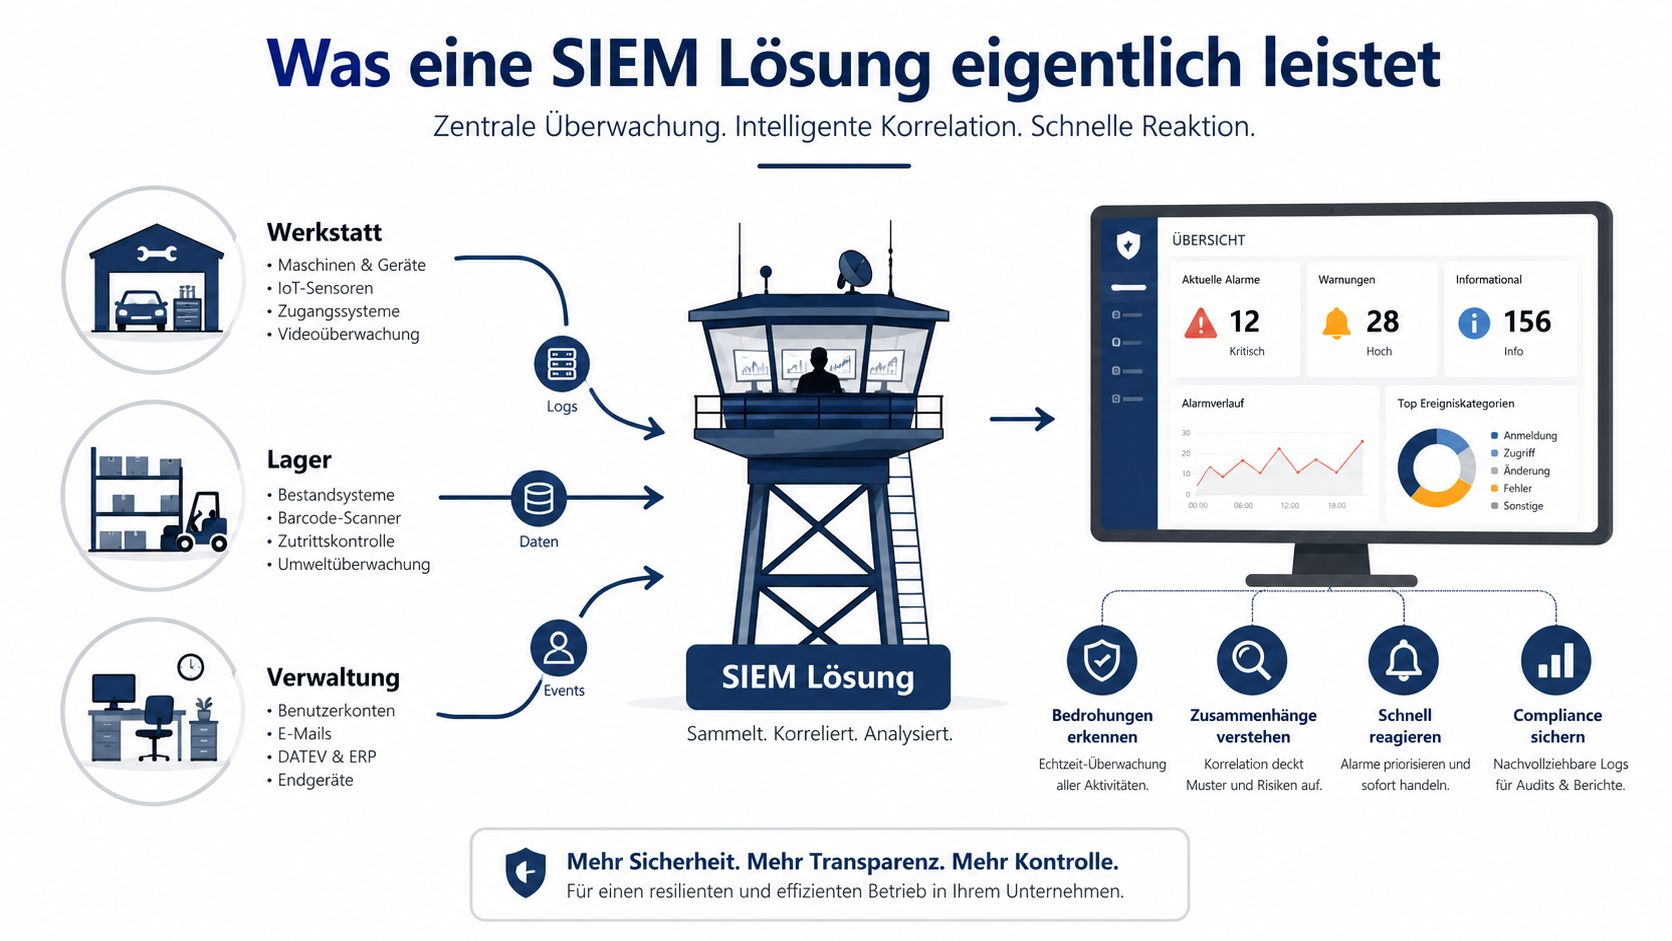
Eine SIEM-Lösung funktioniert wie eine digitale Schichtwarte. In einem produzierenden Unternehmen kommen dort Meldungen aus Werkstatt, Lager und Verwaltung zusammen. Die Plattform sieht nicht nur einzelne Anzeigen, sondern ordnet sie zeitlich und technisch ein.
Erst sammeln, dann vereinheitlichen
Im ersten Schritt nimmt das SIEM Ereignisse aus unterschiedlichen Quellen auf. Dazu gehören beispielsweise Firewall, Active Directory oder Entra ID, ERP, Endpunkte, Microsoft 365, Mail-Gateway, Netzwerkkomponenten und, sofern technisch möglich, OT-Systeme. Die Daten kommen über Syslog, Agenten oder APIs.
Rohdaten sehen je nach Hersteller völlig unterschiedlich aus. Eine SIEM-Lösung normalisiert Felder wie Benutzer, Gerät, Zeitpunkt, Quelle und Aktion, damit Ereignisse vergleichbar werden. Diese Normalisierung ist unsichtbar, aber entscheidend. Ohne sie bleibt die zentrale Plattform ein Log-Sammelordner mit hübschem Dashboard.
Für die Einordnung von Sicherheitsprotokollen bietet der Leitfaden zum Sicherheitsprotokoll von mr. clean AG einen hilfreichen Einstieg in die Bedeutung nachvollziehbarer Dokumentation. Für die fachliche Anreicherung kommen zudem Threat-Intelligence-Informationen infrage.
Korrelieren statt Einzelmeldungen abarbeiten
Ein fehlgeschlagener Login kann harmlos sein. Mehrere fehlgeschlagene Anmeldungen, danach ein erfolgreicher Zugriff von derselben Quelle und anschliessend ein ungewöhnlicher Datenabfluss ergeben ein anderes Bild. Die Korrelationsregeln verbinden diese Ereignisse zu einem Incident, den ein Administrator priorisieren kann.
Das ist der Unterschied zwischen Log-Management und SIEM. Log-Management speichert und durchsucht Protokolle. SIEM analysiert sie fortlaufend, erkennt Muster und erzeugt daraus eine priorisierte Warnung.
Reagieren mit definierten Abläufen
Eine brauchbare Alarmierung endet nicht bei einer E-Mail. Das SIEM kann ein Ticket anlegen, den Bereitschaftsdienst informieren oder über ein Playbook eine technische Massnahme vorbereiten. Je nach Umgebung gehören dazu die Sperrung eines Kontos, die Isolation eines Endpunkts, ein Forensik-Snapshot oder die Eskalation an einen Dienstleister.
SIEM ersetzt dabei weder Firewall noch EDR, Backup, Identitätsmanagement oder Schulungen. Es verstärkt bestehende Sicherheitsbausteine, indem es ihre Daten zusammenführt und den Reaktionsprozess nachvollziehbar macht.
On-Premise, Cloud und Managed SIEM im Vergleich
Die Bereitstellungsfrage ist keine reine Technikentscheidung. Sie bestimmt, wer Daten kontrolliert, wer Regeln pflegt, wer nachts auf einen Alarm reagiert und wie schnell neue Systeme angebunden werden.
| Kriterium | On-Premise | Cloud | Managed SIEM |
|---|---|---|---|
| Kontrolle | Hohe Kontrolle über Infrastruktur und Datenhaltung | Abhängigkeit vom Cloud-Anbieter und dessen Vertragsmodell | Geteilte Verantwortung mit klaren Betriebsvereinbarungen |
| Personaleinsatz | Hoher Aufwand für Plattform, Updates und Tuning | Weniger Infrastrukturarbeit, Fachwissen bleibt nötig | Betrieb, Tuning und Überwachung liegen weitgehend beim Dienstleister |
| Skalierbarkeit | Muss intern geplant und beschafft werden | Flexible Erweiterung bei wechselnden Datenquellen | Skalierung wird mit dem Anbieter organisiert |
| Typisches KMU-Profil | Produktionsunternehmen mit eigener IT und besonderen Datenvorgaben | Wachsendes Unternehmen ohne eigene Security-Mannschaft | Mittelständischer Dienstleister mit Compliance- und Bereitschaftsdruck |
| Regulatorische Eignung | Stark bei eigener Datenhoheit und abgeschotteten Umgebungen | Geeignet bei geprüften Anbietern und sauberer Vertragslage | Geeignet, wenn Zuständigkeiten, Zugriff und Reporting dokumentiert sind |
On-Premise für Kontrolle und Sonderumgebungen
On-Premise passt zu Unternehmen, die Infrastruktur, Netzwerk und Sicherheitsbetrieb selbst kontrollieren. Kliniken, KRITIS-nahe Betreiber oder Produktionsunternehmen mit abgeschotteten OT-Bereichen können dieses Modell bevorzugen. Der Preis der Kontrolle ist ein höherer eigener Betriebsaufwand. Hardware, Speicher, Updates, Hochverfügbarkeit und Regelpflege bleiben interne Aufgaben.
Cloud für Geschwindigkeit und Elastizität
Ein Cloud-SIEM reduziert den Aufwand für eigene Plattformkomponenten. Neue Cloud-Dienste und verteilte Endpunkte lassen sich häufig schneller integrieren, sofern passende Konnektoren verfügbar sind. Das Modell passt zu KMU, die wachsen, aber kein eigenes Security-Team aufbauen wollen.
Die Cloud ist nicht automatisch compliant. Datenstandort, Auftragsverarbeitung, Zugriffsrechte, Verschlüsselung, Löschung und Exit-Szenario müssen vor Vertragsabschluss geprüft werden.
Managed SIEM für knappe Personalressourcen
Managed SIEM ist die pragmatische Wahl, wenn Alarme nicht nur während der Bürozeiten bearbeitet werden sollen. Der Dienstleister übernimmt Überwachung, Triage, Tuning, Eskalation und Reporting. Das Unternehmen braucht trotzdem interne Ansprechpartner und klare Entscheidungsbefugnisse.
Ein Managed-IT-Ansatz für mehr Sicherheit und Effizienz im Mittelstand kann dabei als Orientierung für die organisatorische Einbettung dienen. In der Praxis setzen sich Mischformen durch, etwa Cloud-SIEM mit eigenem Datenbestand und externem SOC.
NIS2 und Compliance als Treiber für SIEM in Deutschland
NIS2 verändert die Frage, ob ein Unternehmen Sicherheitsereignisse dokumentieren muss, in eine praktischere Frage: Kann es im Ernstfall zeigen, was passiert ist, wann es reagiert hat und wer entschieden hat?
Das NIS-2-Umsetzungsgesetz trat laut BSI am 6. Dezember 2025 in Kraft. Bis zum 30. Juni 2026 hatten sich 17.729 Unternehmen im BSI-Portal registriert. Einschliesslich Nebenniederlassungen lag die Zahl bei 17.945 Registrierungen. Darunter waren 11.501 wichtige Einrichtungen, 6.215 besonders wichtige Einrichtungen und 1.342 KRITIS-Einrichtungen, wie die NIS-2-Zahlen des BSI ausweisen.
Diese Registrierung allein macht noch kein SIEM zur Pflicht. NIS2 verlangt jedoch unter anderem Risikomanagement, die Meldung erheblicher Sicherheitsvorfälle und organisatorische sowie technische Schutzmassnahmen. Ohne zentrale Protokollierung wird der Nachweis schnell manuell, lückenhaft und schwer prüfbar.
Diese Quellen gehören in den Sicherheitsverbund
Ein KMU sollte mindestens prüfen, ob folgende Datenquellen relevant und technisch anbindebar sind:
- Identität: Active Directory, Entra ID, VPN, privilegierte Konten und Authentifizierungsereignisse.
- Netzwerk: Ein- und ausgehender Verkehr, Firewall, Proxy, DNS und Netzwerkzugriffe.
- Endpunkte: EDR, Server, Arbeitsplätze, Administrationswerkzeuge und USB-Aktivitäten.
- Cloud und E-Mail: Microsoft 365, Azure, AWS, Mail-Gateway und relevante SaaS-Dienste.
- Produktion: OT-Komponenten, Engineering-Stationen, MES und Übergänge zum ERP.
Der BSI-Mindeststandard zur Protokollierung und Detektion fordert, sicherheitsrelevante Ereignisse automatisiert zu speichern und kontinuierlich auszuwerten. Der IT-Grundschutz-Baustein OPS.1.1.5 konkretisiert die sichere Erhebung, Speicherung und Bereitstellung relevanter Protokolldaten, wie der BSI-Mindeststandard für Protokollierung und Detektion beschreibt.
| Log-Quelle | Mindest-Aufbewahrung | Nachweis für |
|---|---|---|
| Identitäts- und Authentifizierungslogs | Nach interner Schutzbedarfs- und Compliance-Festlegung | Kontozugriffe, Privilegien, Fehlanmeldungen |
| Firewall- und Netzwerklogs | Nach Risiko, Vertrag und Vorgabe | Ein- und ausgehende Verbindungen, Anomalien |
| Endpoint- und Serverlogs | Nach Schutzbedarf und Untersuchungsbedarf | Schadsoftware, Prozesse, Systemänderungen |
| Cloud- und Mail-Logs | Nach Dienst, Datenart und Risikobewertung | Cloud-Zugriffe, Konfigurationsänderungen, Phishing |
| OT- und Produktionslogs | Nach Anlagenrisiko und Betriebsanforderung | Steuerungszugriffe, Wartung, Netzwerkübergänge |
Die Aufbewahrung darf nicht pauschal aus einem Produktblatt übernommen werden. Sicherheitsprotokolle brauchen geschützte Speicherung, korrekte Zeitstempel, geregelte Zugriffe und ein dokumentiertes Löschkonzept. Auch Datenschutzbestimmungen im medizinischen Umfeld zeigen, warum Sicherheitsmonitoring immer mit Datenschutz, Zweckbindung und Zugriffskontrolle zusammengedacht werden muss. Eine verständliche Einordnung zur Richtlinie bietet zudem der Beitrag über die EU-NIS-2-Richtlinie und ihre Bedeutung für die Internetkriminalität.
Implementierung und Integration Schritt für Schritt
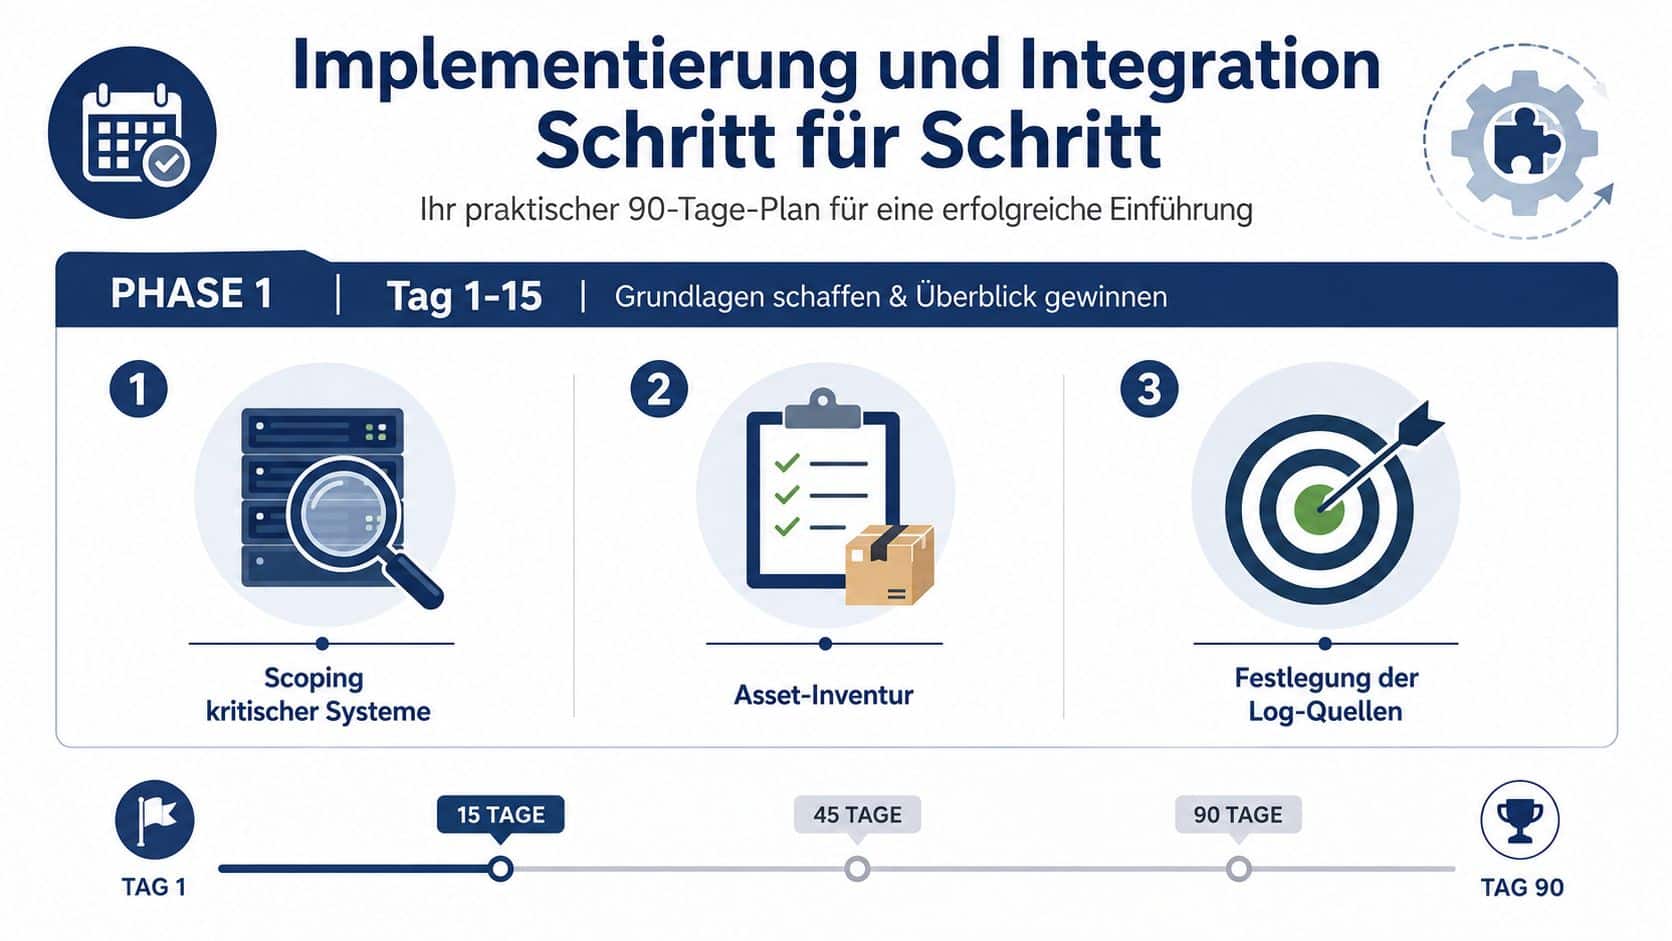
Eine SIEM-Einführung scheitert selten an fehlenden Funktionen. Sie scheitert an zu grossem Scope, unklaren Verantwortlichkeiten und fehlender Regelpflege. Ein 90-Tage-Plan zwingt das Projekt auf verwertbare Ergebnisse.
Tag 1 bis 15 mit sauberem Scoping
Beginnen Sie nicht mit der Tool-Auswahl. Erfassen Sie zuerst kritische Geschäftsprozesse, Systeme, Standorte, Identitäten und Datenflüsse. Markieren Sie, welche Systeme für Produktion, Patientenversorgung, Lohnabrechnung oder Kundenbetrieb unverzichtbar sind.
Am Ende dieser Phase müssen vier Ergebnisse vorliegen:
- Asset-Inventur: Systeme, Eigentümer, Standort, Schutzbedarf und vorhandene Logs.
- Risikoliste: Die wichtigsten Angriffspfade, etwa privilegierte Zugänge oder Fernwartung.
- Compliance-Ziel: NIS2-Relevanz, Kundenanforderungen, Auditbedarf und interne Vorgaben.
- Betriebsmodell: On-Premise, Cloud, Managed SIEM oder eine begründete Mischform.
Tag 16 bis 45 mit priorisierten Datenquellen
Binden Sie zuerst Quellen an, die für Identität, Endpunkte, Perimeter und kritische Anwendungen den grössten Erkenntnisgewinn liefern. Nutzen Sie Syslog, Agenten oder APIs und dokumentieren Sie bei jeder Quelle Eigentümer, Datenumfang, Zeitstempel und Ausfallverhalten.
Erstellen Sie parallel einen Use-Case-Katalog. Starten Sie mit fehlgeschlagenen und privilegierten Logins, verdächtigen Rechteänderungen, Ransomware-Indikatoren, ungewöhnlicher Datenübertragung und sicherheitsrelevanten Konfigurationsänderungen. Jeder Use Case braucht eine Beschreibung, einen Schweregrad, einen Verantwortlichen und eine Reaktion.
Tag 46 bis 90 mit Betrieb statt Demo
Jetzt beginnt die Arbeit, die viele Projekte unterschätzen: Tuning. Prüfen Sie Fehlalarme, ergänzen Sie Ausnahmen und testen Sie die Erkennung mit kontrollierten Szenarien. Ein Alarm ohne erreichbare Person ist kein Prozess.
Definieren Sie danach Eskalationswege, Bereitschaft, Freigaben und Kommunikationsvorlagen. Die Integration mit Ticketsystem, SOAR, ITSM und einem internen oder externen SOC macht aus der Warnung eine nachvollziehbare Bearbeitung.
Operative Vorgabe: Kein Use Case geht produktiv, bevor klar ist, wer den Alarm bewertet, welche Massnahme erlaubt ist und wie der Abschluss dokumentiert wird.
Als Lieferergebnis der dritten Phase sollten Playbooks, Reporting, Rollenmodell, Regelübersicht und ein Übergabeprotokoll vorliegen. Erst dann ist die SIEM-Lösung im Betrieb angekommen.
Kosten und ROI einer SIEM-Lösung
Die Kosten einer SIEM-Lösung bestehen nicht nur aus einer Lizenz. Entscheider sollten die gesamte Betriebskette kalkulieren:
- Lizenz oder Abonnement: Abrechnung nach Funktionsumfang, Nutzerzahl, Datenmenge oder Paket.
- Log-Volumen: Aufnahme, Filterung, Normalisierung und Verarbeitung der Ereignisse.
- Speicher und Archiv: Schneller Zugriff für Untersuchungen sowie geschützte Langzeitablage.
- Personal: Integration, Regelpflege, Alarmbewertung, Reports und Bereitschaft.
- Dienstleistung: Optionaler SOC-Betrieb, Forensik, Triage, Eskalation und Beratung.
On-Premise verschiebt den Schwerpunkt in Richtung Investition, Infrastruktur und interner Administration. Cloud-Modelle erleichtern die Skalierung, können aber bei wachsender Datenmenge und umfangreicher Aufbewahrung laufende Kosten erhöhen. Managed SIEM macht den Personalaufwand planbarer, ersetzt aber nicht die Prüfung von Leistungsumfang, Reaktionswegen und Datenverarbeitung.
ROI nicht auf vermiedene Schäden reduzieren
Der Nutzen zeigt sich nicht nur darin, dass ein Angriff möglicherweise früher gestoppt wird. Eine gut betriebene Plattform reduziert manuelle Log-Suche, beschleunigt die Triage und stellt Auditdaten strukturiert bereit. Sie kann ausserdem die interne IT entlasten und die Kommunikation mit Kunden, Versicherern und Aufsicht verbessern.
Messen Sie den Nutzen mit Kennzahlen, die Ihr Unternehmen selbst erheben kann:
- Automatisierte Vorfälle: Wie viele Reaktionen werden durch Playbooks vorbereitet oder ausgelöst?
- Manuelle Triage: Welcher Anteil der Alerts erfordert noch vollständige Handarbeit?
- Compliance-Abdeckung: Wie viel Prozent der definierten Kontrollen und Log-Quellen sind nachweisbar abgedeckt?
- Zeit bis zum verwertbaren Alert: Wie schnell entsteht aus Rohdaten eine prüfbare Warnung?
- Nachweisaufwand: Wie viel Zeit benötigt ein Audit- oder Kundenfragebogen vor und nach der Einführung?
Ein ROI-Modell muss diese Werte mit den tatsächlichen Betriebs- und Folgekosten vergleichen. Eine günstige Plattform, die niemand tuned und niemand überwacht, ist keine günstige SIEM-Lösung.
Typische Use-Cases aus Produktion, Klinik und Sozialwirtschaft
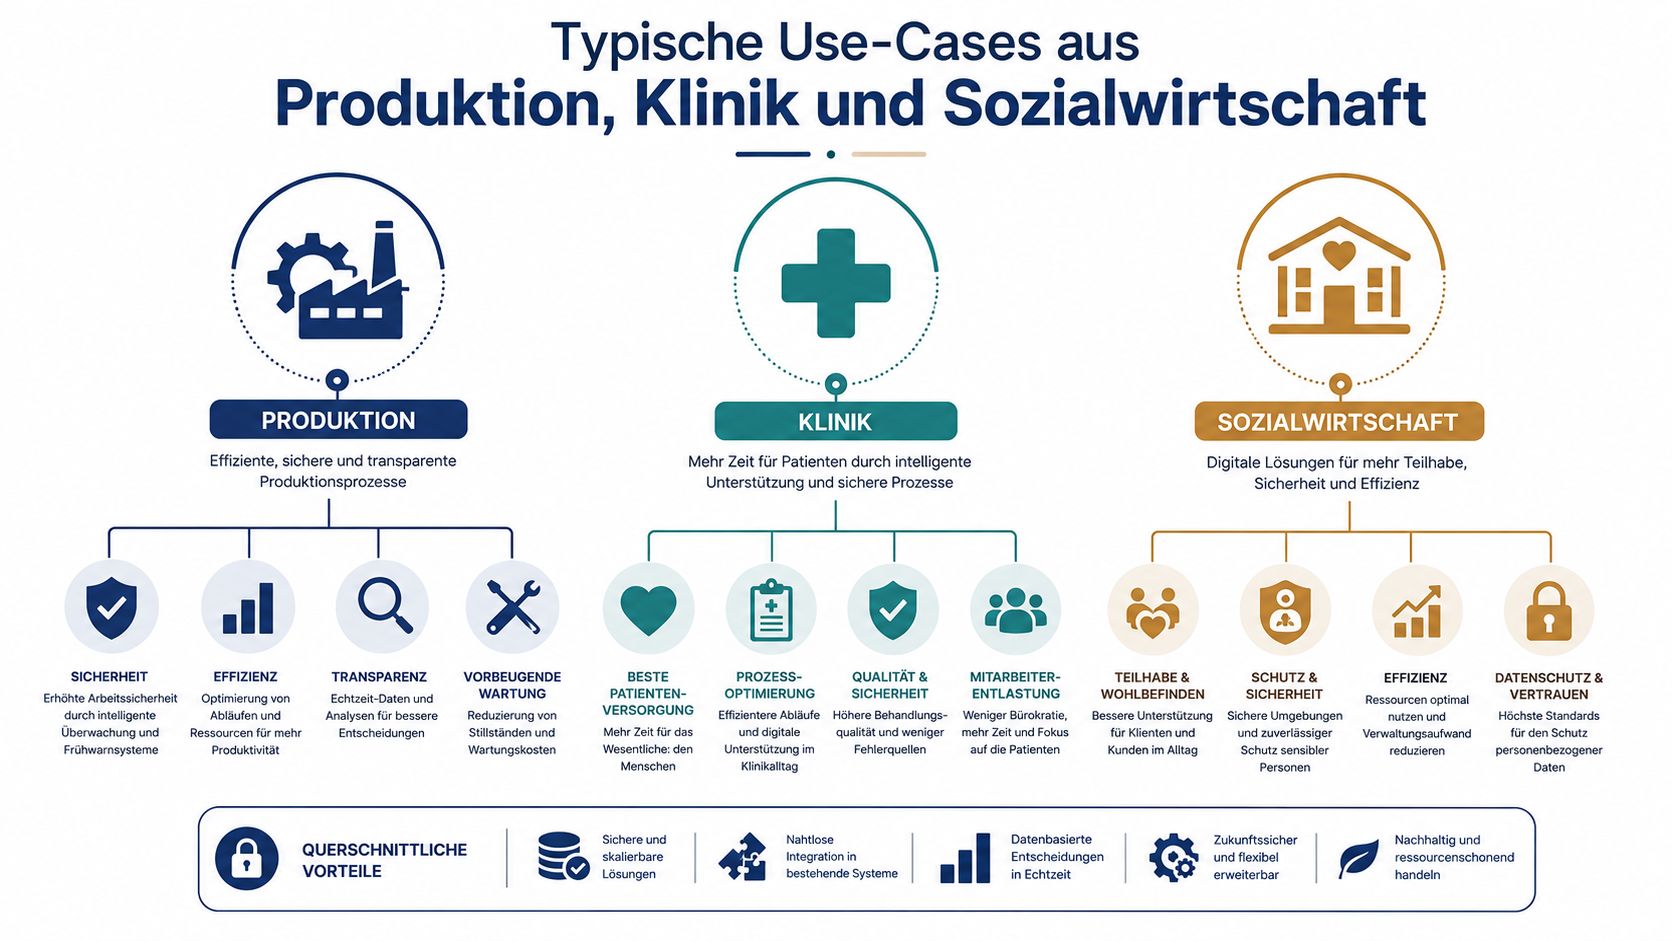
Die Branche bestimmt, welche Ereignisse zuerst korreliert werden müssen. Ein generisches Dashboard reicht nicht aus, wenn eine Produktionsanlage, ein Befundserver oder eine Klientenakte geschützt werden soll.
Produktion zwischen OT, MES und ERP
Im produzierenden Mittelstand sollte das SIEM die Übergänge zwischen Büro-IT und Fertigung sichtbar machen. Relevante Signale sind ungewöhnliche Zugriffe auf Engineering-Stationen, neue Administrationsrechte, verdächtige USB-Nutzung, unerwartete Verbindungen aus dem OT-Netz und Änderungen an Produktionssystemen.
Ein einzelnes Ereignis muss nicht kritisch sein. Die Kombination aus Fernwartungszugriff, Rechteausweitung und Kommunikation zu einem unbekannten Ziel verdient dagegen sofortige Prüfung. Das SIEM dokumentiert dabei nicht nur den Alarm, sondern auch die zeitliche Abfolge und die verantwortlichen Konten.
Klinik und Pflege mit Fokus auf Verfügbarkeit
In Kliniken zählt nicht nur der Schutz personenbezogener Daten. Ein verschlüsselter Befundserver kann Abläufe direkt beeinträchtigen. Das Monitoring sollte deshalb Anmeldungen, privilegierte Zugriffe, Änderungen an Servern, Endpoint-Signale, Mail-Ereignisse und Bewegungen in medizinischen Anwendungen zusammenführen.
Eine SIEM-Lösung kann automatische Eskalationen auslösen, wenn mehrere verdächtige Signale zusammentreffen. Sie schafft damit eine belastbare Ereigniskette für Incident Response und interne Nachbereitung, ohne die fachliche Entscheidung über Versorgung oder Notbetrieb zu ersetzen.
Sozialwirtschaft und verteilte Standorte
Soziale Träger arbeiten häufig mit vielen Einrichtungen, mobilen Teams und externen Dienstleistern. Klientenakten, Förderdaten und Lohnabrechnungen liegen dadurch in unterschiedlichen Systemen und Verantwortungsbereichen. Ein zentrales Monitoring macht sichtbar, wenn ein Konto ausserhalb seines normalen Aufgabenbereichs auf Daten zugreift oder ein Dienstleisterzugang ungewöhnliche Aktivitäten zeigt.
Praxisfazit: In allen drei Branchen entsteht der Wert nicht durch die Menge gespeicherter Logs, sondern durch die Korrelation relevanter Ereignisse und eine klar dokumentierte Reaktion.
Gerade Lieferkettenangriffe zeigen die Grenze isolierter Werkzeuge. Ohne zentrale Ereigniskette bleibt oft unklar, ob ein externer Zugang, ein kompromittiertes Konto und eine interne Datenbewegung zusammengehören.
Nächste Schritte mit GSL Gross GmbH
Eine SIEM-Entscheidung sollte mit einer Bestandsaufnahme beginnen, nicht mit einer Produktdemo. Prüfen Sie zuerst, welche Systeme geschäftskritisch sind, welche Logs bereits vorhanden sind und wer einen Alarm tatsächlich bearbeiten kann. Danach lassen sich Betriebsmodell, Datenumfang und Use Cases seriös bewerten.
Für KMU in Rheinland-Pfalz, Hessen und angrenzenden Regionen ist ein abgestufter Einstieg sinnvoll:
- Bestandsaufnahme durchführen: Kritische Assets, Identitäten, Cloud-Dienste, Produktionsbereiche und externe Zugänge erfassen.
- NIS2- und Kundenanforderungen ordnen: Direkte Betroffenheit, Lieferkettenvorgaben, Auditfragen und Meldeprozesse trennen.
- Erste Use Cases auswählen: Privilegierte Zugriffe, kompromittierte Konten, Ransomware-Indikatoren und ungewöhnliche Datenbewegungen priorisieren.
- Betriebsverantwortung klären: Interne Bereitschaft, Managed SIEM, SOC-Anbindung und Eskalationsbefugnisse schriftlich festlegen.
- Mit einem kontrollierten Scope starten: Erst wenige hochwertige Datenquellen anbinden, Regeln tunen und danach schrittweise erweitern.
GSL Gross GmbH begleitet mittelständische Unternehmen und regulierte Einrichtungen von der ersten Sicherheitsaufnahme bis zum produktiven Betrieb. Der Einstieg kann über einen kostenlosen SIEM-Quick-Check erfolgen. Dabei werden innerhalb von 30 Minuten vorhandene Log-Quellen, mögliche NIS2-Relevanz und konkrete Quick Wins identifiziert. Diese Angaben stammen aus dem vorgesehenen Leistungsangebot und sind keine allgemeingültige Aussage über den Aufwand einer SIEM-Einführung.
Aus dem Quick-Check entsteht ein priorisierter 90-Tage-Fahrplan mit Integrationsreihenfolge, Use-Case-Auswahl und Verantwortlichkeiten für IT und Fachbereiche. Wer den Betrieb nicht vollständig intern abdecken kann, kann ein Managed-SIEM-Modell mit Überwachung, Triage, Forensik und Reporting prüfen. Wer eigenes Know-how aufbauen will, braucht dagegen Schulungen, dokumentierte Playbooks und eine klare Übergabe an das interne SOC.
Die richtige Entscheidung ist nicht automatisch die grösste Plattform. Sie ist die Lösung, die relevante Ereignisse zuverlässig erfasst, verständlich priorisiert, sauber dokumentiert und im Ernstfall eine erreichbare Reaktion auslöst. Genau daran sollten Geschäftsführung, IT-Leitung, Auditoren und operative Teams den Erfolg messen.
GSL Gross GmbH unterstützt KMU bei der Auswahl, Integration und dem Betrieb einer SIEM-Lösung, einschliesslich NIS2-orientierter Bestandsaufnahme und Managed-Security-Services. Vereinbaren Sie den SIEM-Quick-Check und besuchen Sie GSL Gross GmbH, um die nächsten konkreten Schritte für Ihre Sicherheits- und Nachweisfähigkeit zu besprechen.