
Montagmorgen, die Geschäftsführung eines mittelständischen Maschinenbauers erhält zwei Nachrichten: Die Cyberversicherung verlangt nach einem Phishing-Vorfall Nachweise zu Identitäten, Zugriffsrechten und Protokollen. Gleichzeitig bittet ein Kunde um Angaben zur NIS2-orientierten Sicherheitsorganisation. Bisher war Microsoft 365 vor allem die Plattform für E-Mail, Teams und Dokumente. Jetzt muss das Unternehmen erklären, wer auf welche Daten zugreifen kann, wo diese Daten liegen und wie sich Änderungen nachweisen lassen.
Der IT-Dienstleister kennt die Umgebung, doch die Verantwortung lässt sich nicht einfach auslagern. Der Microsoft 365 Tenant ist die zentrale Sicherheits- und Verwaltungsgrenze der Organisation. Seine Konfiguration beeinflusst Identitäten, Geräte, Freigaben, Datenresidenz, Lizenzen und Auditnachweise. Wer den Mandanten nur als Einrichtungsobjekt betrachtet, übersieht damit den Teil, der später bei Versicherungsfragen, Prüfungen oder einem Sicherheitsvorfall entscheidend wird.
Inhaltsverzeichnis
- Wenn der Mandant zur Sicherheitsgrenze wird
- Was ein Microsoft 365 Tenant eigentlich ist
- Architektur eines Mandanten im Überblick
- Onboarding und Erstentscheidungen für KMU
- Berechtigungen, Sicherheit und Compliance im Tenant
- Multi-Tenant-Szenarien und Mandantenwechsel
- Häufige Mythen rund um Datenresidenz und Lizenzen
- Governance-Checkliste für den produktiven Betrieb
Wenn der Mandant zur Sicherheitsgrenze wird
Ein Microsoft 365 Tenant entscheidet nicht allein über die Produktivität eines Unternehmens. Er legt fest, welche Organisationseinheit Microsoft verwaltet, welche Identitäten zusammengehören und welche Richtlinien für die Cloud-Dienste gelten. Eine falsch gewählte Struktur kann deshalb weitreichendere Folgen haben als eine unübersichtliche Teams- oder SharePoint-Ordnerstruktur.
Für das Maschinenbauunternehmen aus dem Einstieg tauchen schnell konkrete Fragen auf:
- Identitäten: Sind alle Benutzerkonten geschützt, oder existieren alte Konten mit überhöhten Rechten?
- Zugriff: Verlangt der Tenant eine starke Anmeldung, wenn Mitarbeitende von privaten Geräten oder aus fremden Ländern zugreifen?
- Daten: Welche Exchange-, SharePoint-, OneDrive- und Teams-Daten liegen in welcher Region?
- Nachweise: Sind administrative Änderungen, Anmeldungen und Freigaben protokolliert und auswertbar?
- Organisation: Gehören Produktion, Verwaltung und ein externer Dienstleister in denselben Mandanten?
Diese Fragen machen den Tenant zum Prüf- und Steuerungsobjekt. Ein Audit bewertet nicht nur, ob Microsoft 365 aktiviert wurde. Es betrachtet, ob das Unternehmen seine Umgebung nachvollziehbar geplant, angemessen geschützt und dauerhaft kontrolliert hat.
Praktische Regel: Behandle den Tenant wie eine sicherheitsrelevante Organisationsgrenze, nicht wie ein beliebiges Softwarekonto.
Für deutsche Unternehmen ist diese Entwicklung besonders greifbar. Bitkom beschreibt den historischen Aufbau cloudbasierter Microsoft-Dienste aus deutschen Rechenzentren mit T-Systems als Datentreuhänder und der Bundesdruckerei als wichtigen Schritt für Datenschutz, Compliance und die Akzeptanz von Microsoft-365-Umgebungen in Deutschland. Die Bitkom-Darstellung zur deutschen Microsoft-Cloud zeigt damit den historischen Kontext, in dem Datenhoheit und Betriebsverantwortung zu zentralen Entscheidungsthemen wurden.
Eine aktuelle Auswertung aus Deutschland nennt 74 Prozent der befragten Anwender mit Problemen beim Management von Microsoft 365. Die Auswertung zu Microsoft 365 und KI in Deutschland ist kein Beweis für ein bestimmtes Risiko in jedem einzelnen Unternehmen. Sie ist aber ein deutliches Signal: Viele Teams kämpfen nicht mit der Einrichtung einzelner Apps, sondern mit der laufenden Steuerung von Berechtigungen, Richtlinien, Sicherheit und Transparenz.
Was ein Microsoft 365 Tenant eigentlich ist
Ein Tenant, auf Deutsch Mandant, ist die logisch getrennte Microsoft-Cloud-Instanz einer Organisation. Er bündelt Identitäten, Gruppen, Lizenzen, Dienste und Daten unter einer gemeinsamen Verwaltungsgrenze. Mehrere Unternehmen können dieselben Microsoft-Cloud-Dienste nutzen, ohne deshalb automatisch denselben Tenant zu teilen.
Eine einfache Analogie hilft. Stell dir einen Tenant wie ein Geschäftshaus vor. Die Organisation besitzt einen eigenen Hauseingang, ein eigenes Grundbuch und eigene Schlüssel. Entra ID ist die zentrale Zutrittsverwaltung. Exchange ist der Briefkastenbereich, SharePoint sind die Aktenräume, OneDrive sind persönliche Arbeitsbereiche und Teams sind Besprechungsräume mit jeweils eigenen Zugriffsregeln.
Die Adresse contoso.onmicrosoft.com steht dabei nicht für eine einzelne Anwendung. Sie verweist auf die ursprüngliche Tenant-Domäne und hilft, die Organisation innerhalb der Microsoft-Cloud eindeutig zuzuordnen. Die eigene Unternehmensdomäne kann später für Benutzer und E-Mail-Adressen verwendet werden, die Identität des Tenants bleibt jedoch als technische Grundlage bestehen.
Identität, Dienste und Daten
Die wichtigste Schicht ist die Identität. Benutzer, Gruppen, Geräte, Anwendungen und administrative Rollen werden im Verzeichnis des Tenants geführt. Die Dienste greifen auf diese Identitätsinformationen zurück, statt jeweils eine völlig unabhängige Benutzerverwaltung aufzubauen.
Darauf setzen die Arbeitsdienste auf. Ein Benutzerkonto kann eine Exchange-Mailbox, eine OneDrive-Ablage, Mitgliedschaften in Teams und Berechtigungen auf SharePoint-Sites erhalten. Diese Verbindungen machen den Tenant leistungsfähig, erhöhen aber auch die Verantwortung des Administrators. Eine zu großzügige Gruppenmitgliedschaft kann sich auf mehrere Dienste auswirken.
Auch die Datenresidenz gehört zum Tenant-Konzept. Microsoft beschreibt für deutsche Unternehmenskunden die Speicherung von Geschäftsdaten in deutschen Rechenzentren, ohne Zusatzkosten und mit gleichem Servicelevel. Microsofts Informationen zu Datensicherheit und Datenschutz in Deutschland liefern dafür den relevanten Rahmen. Die konkrete Workload-Abdeckung und die vertraglichen Zusicherungen müssen trotzdem separat geprüft werden.
Ein privates Microsoft-Konto ist kein Unternehmens-Tenant. Ein privates Konto dient einer einzelnen Person und verwaltet persönliche Dienste. Ein Microsoft 365 Tenant dagegen gehört einer Organisation, lässt sich administrativ steuern und bildet die Grundlage für Unternehmensrichtlinien, Lizenzzuweisung und Compliance-Nachweise.
Architektur eines Mandanten im Überblick
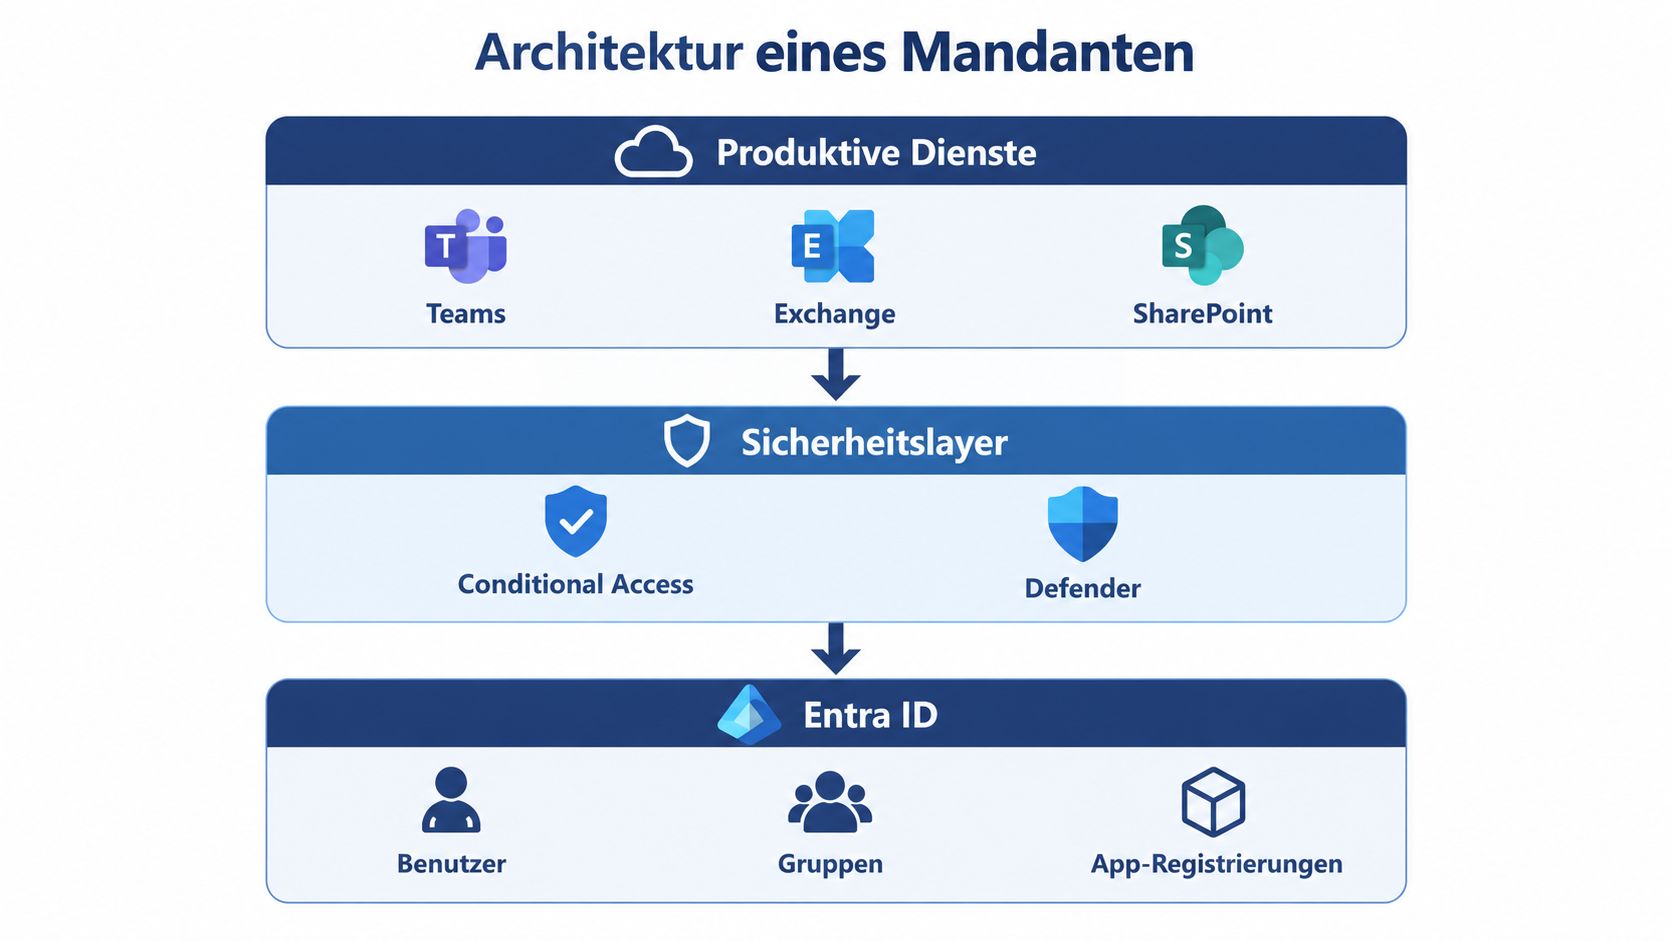
Die Architektur lässt sich als Schichtenmodell lesen. Unten liegt Microsoft Entra ID, darüber liegen Sicherheits- und Verwaltungsfunktionen, darauf die produktiven Dienste. Diese Reihenfolge ist wichtig, weil ein Fehler in der Identitätsbasis mehrere Anwendungen gleichzeitig beeinflussen kann.
Das Identitätsfundament
Entra ID verwaltet Benutzer, Gruppen, Geräte, App-Registrierungen und Rollen. Conditional Access nutzt diese Informationen, um Zugriffe abhängig von Identität, Gerät, Anwendung und Kontext zu erlauben oder zu blockieren. Ein Zugriff auf SharePoint ist damit nicht nur eine Frage der Benutzergruppe. Auch die Anmeldestärke oder der Gerätezustand können eine Rolle spielen.
Auf dieser Ebene werden außerdem administrative Zuständigkeiten abgebildet. Administrative Units können beispielsweise die Verwaltung nach Standort oder Organisationseinheit begrenzen. Das ersetzt keine saubere Rollenplanung, verhindert aber, dass jeder Administrator automatisch den gesamten Tenant bearbeiten kann.
Die produktiven Dienste
Exchange Online verarbeitet E-Mail und Kalender. SharePoint Online stellt zentrale Dokumentbibliotheken und Sites bereit. OneDrive organisiert persönliche Arbeitsdateien, während Teams Kommunikation, Besprechungen und gemeinsame Arbeitsbereiche verbindet.
Diese Dienste sind eigenständig, aber nicht unabhängig. Eine Teams-Datei liegt in der Regel in SharePoint, ein Teams-Benutzer wird über Entra ID identifiziert und eine Gastfreigabe folgt den Richtlinien des Tenants. Wer nur das Teams Admin Center betrachtet, übersieht deshalb oft die SharePoint- und Identitätsseite eines Problems.
Region und Verwaltung
Beim Erstellen eines Tenants wird eine Länder- oder Regionsangabe erfasst. Diese Auswahl bestimmt die Default Geography der Microsoft-365-Dienste und ist deshalb mehr als eine Formalität. Für deutsche Mandanten verweist Microsoft auf spezifische Datenspeicherungsbedingungen, die an die beim Tenant hinterlegte Region gekoppelt sind.
Administratoren arbeiten dabei mit mehreren Oberflächen, darunter das Microsoft 365 Admin Center, das Entra Admin Center, das Exchange Admin Center und das SharePoint Admin Center. Die Werkzeuge trennen die Dienste, nicht aber die Verantwortung. Eine belastbare Dokumentation muss daher Änderungen und Abhängigkeiten übergreifend erfassen.
Onboarding und Erstentscheidungen für KMU
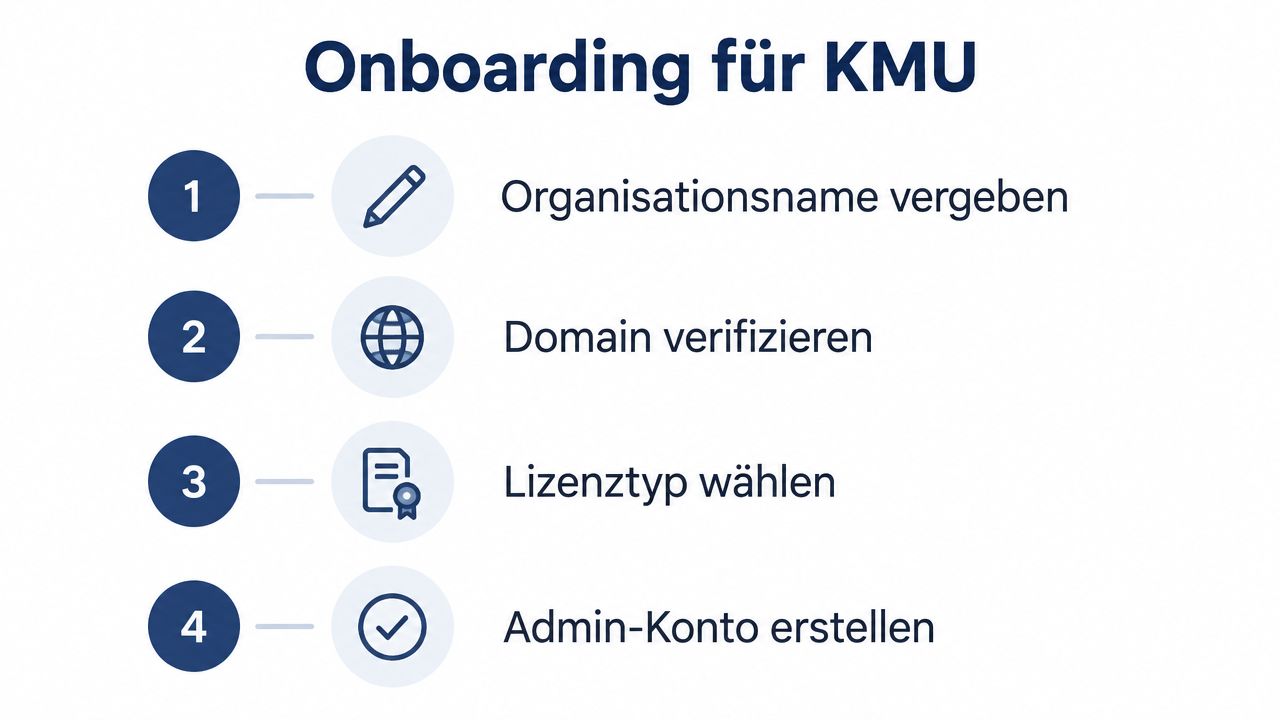
Ein Tenant ist schnell angelegt. Ein guter Tenant ist dagegen geplant, bevor die ersten Postfächer, Gruppen und Dateien produktiv genutzt werden. Die frühen Entscheidungen bestimmen, ob spätere Anpassungen durch Konfiguration oder nur durch eine Migration möglich sind.
Die Reihenfolge beim Start
Organisation festlegen: Der Anzeigename und die initiale
onmicrosoft.com-Domäne sollten zur rechtlichen und organisatorischen Struktur passen. Eine spätere Änderung ist möglich, kann aber Abhängigkeiten in Anwendungen und Dokumentationen erzeugen.Region bewusst wählen: Die Länder- und Regionsangabe beeinflusst die Default Geography. Für ein Unternehmen mit Sitz in Deutschland gehört die Entscheidung in die Datenschutz- und Governance-Dokumentation, nicht nur in den technischen Einrichtungsdialog.
Eigene Domäne anbinden: Mitarbeitende sollten mit der bekannten Unternehmensadresse arbeiten. Die eigene Domäne verbessert die Verständlichkeit, ersetzt aber nicht die technische Tenant-ID.
Administrationskonten trennen: Das zentrale Administratorkonto sollte nicht die persönliche Standardmailbox eines Mitarbeiters sein. Ein getrennt verwaltetes Konto erleichtert Notfallzugriff, Rollenreviews und den Wechsel von Zuständigkeiten.
Lizenzmodell prüfen: Business Premium, E3 und E5 unterscheiden sich bei Funktionen, Kapazitäten und Sicherheitswerkzeugen. Die Lizenzentscheidung sollte sich an benötigten Kontrollen orientieren, nicht an einer pauschalen Funktionsliste.
Einzeltenant oder getrennte Tenants
Für ein typisches KMU ist ein einheitlicher Tenant meist einfacher zu verwalten. Produktion, Verwaltung und Vertrieb lassen sich innerhalb des Mandanten über Gruppen, Administrative Units, SharePoint-Sites und Richtlinien trennen. Ein zusätzlicher Tenant schafft dagegen eine stärkere technische Isolation, verlangt aber getrennte Identitäten, Lizenzen, Richtlinien und Betriebsprozesse.
Die Geräteebene gehört in dieselbe Planung. Microsoft Intune kann Richtlinien für verwaltete Endgeräte, Anwendungen und Gerätekonformität mit Entra-Zugriffsregeln verbinden. Eine verständliche Einführung in die Rolle von Intune bietet der Beitrag Was ist Microsoft Intune.
Entscheidungshilfe: Erstelle keinen zweiten Tenant, weil Gruppen und Berechtigungen unübersichtlich geworden sind. Prüfe zuerst, ob eine saubere interne Struktur das Problem löst.
Berechtigungen, Sicherheit und Compliance im Tenant
Sicherheit beginnt im Tenant bei der Frage, wer administrative Macht besitzt. Ein Globaler Administrator kann die gesamte Umgebung beeinflussen. Exchange-, SharePoint- oder Compliance-Administratoren haben engere Zuständigkeiten. Das Prinzip der geringsten Berechtigung verlangt, jeder Person nur die Rolle zu geben, die sie für ihre Aufgabe benötigt.
Privilegierte Rechte sollten nicht dauerhaft auf persönlichen Konten liegen. Für zeitlich begrenzte Aktivierungen eignet sich Privileged Identity Management, sofern die passende Lizenzierung vorhanden ist. Ergänzend schützt Conditional Access den Zugriff mit Regeln für Multi-Faktor-Authentifizierung, Gerätezustand, Anwendungen und Anmelderisiken. Eine verständliche Einordnung bietet der Beitrag zur Multi-Faktor-Authentifizierung in Unternehmen.
Rollen mit klarer Reichweite
| Rolle | Reichweite | Empfehlung für KMU |
|---|---|---|
| Globaler Administrator | Vollständige Tenant-Verwaltung | Nur für wenige, getrennte Notfall- und Administrationskonten |
| Benutzeradministrator | Benutzer, Gruppen und ausgewählte Identitätsaufgaben | Für standardisierte Kontenprozesse einsetzen |
| Exchange-Administrator | Exchange Online und Mailflow-Einstellungen | Getrennt von Identitäts- und Sicherheitsrollen vergeben |
| SharePoint-Administrator | SharePoint-Sites, Freigaben und Speicherverwaltung | Mit Datenverantwortlichen und Site-Eigentümern abstimmen |
| Compliance-Administrator | Aufbewahrung, DLP und Compliance-Konfiguration | Für Datenschutz- und Nachweisprozesse gezielt einsetzen |
Sicherheitsrichtlinien müssen bis zur Datenebene reichen. Information Protection und Data Loss Prevention können sensible Inhalte klassifizieren und unerwünschte Weitergaben begrenzen. Microsoft Defender for Cloud Apps ergänzt diese Kontrollen durch Sitzungsregeln für Cloud-Anwendungen. Die Werkzeuge ersetzen keine fachliche Entscheidung darüber, welche Daten besonders geschützt werden müssen.
Der Tenant als NIS2-Nachweisobjekt
NIS2 verlangt von betroffenen Organisationen angemessene Risikosteuerung, Zugriffskontrolle, Vorfallbehandlung und Nachvollziehbarkeit. Der konkrete Pflichtenumfang hängt von der Organisation und ihrer Einstufung ab. Für die IT-Praxis ist aber klar: Der Tenant enthält viele der technischen Belege, die eine Sicherheitsorganisation stützen.
Dazu gehören das Unified Audit Log, Anmeldeprotokolle, Rollenänderungen, Richtlinien, DLP-Ereignisse und dokumentierte Ausnahmen. Ein Audit prüft nicht nur, ob eine Richtlinie existiert. Es fragt, wer sie genehmigt hat, für wen sie gilt, wie Ausnahmen behandelt werden und ob Verantwortliche die Ergebnisse regelmässig bewerten.
Multi-Tenant-Szenarien und Mandantenwechsel
Ein zweiter Tenant kann eine bewusste Architekturentscheidung sein oder ein Relikt aus einer früheren Unternehmensphase. Bei einer Übernahme findet sich beispielsweise ein zusätzlicher Mandant des übernommenen Betriebs. Bei einem Konzern werden Geschäftseinheiten manchmal getrennt geführt, weil rechtliche, geografische oder sicherheitsbezogene Grenzen eine Isolation verlangen.
Drei typische Modelle
Konzernstrukturen verbinden getrennte Tenants über Cross-Tenant-Synchronisierung, B2B-Gastzugänge oder Funktionen für Organisationen mit mehreren Mandanten. Die Identitäten bleiben getrennt, während Zusammenarbeit ermöglicht wird. Das eignet sich, wenn Geschäftsbereiche eigenständig betrieben werden müssen, aber gemeinsame Projekte bearbeiten.
Managed Service Provider verwalten Kundentenants aus Partner- und Delegierungsmodellen. Für den Kunden bleibt die eigene Umgebung isoliert. Der Dienstleister erhält nur die vereinbarten Rechte und muss seine administrative Trennung, Protokollierung und Zugriffskontrolle nachweisen können.
KMU begegnen Multi-Tenant häufig durch externe IT-Betreuung, Fusionen oder historisch getrennte Abteilungen. Ein zweiter Tenant ist nicht automatisch sicherer. Er kann die Kontrolle verbessern, aber ebenso die Zahl der Identitäten, Richtlinien, Lizenzverträge und Fehlerquellen erhöhen.
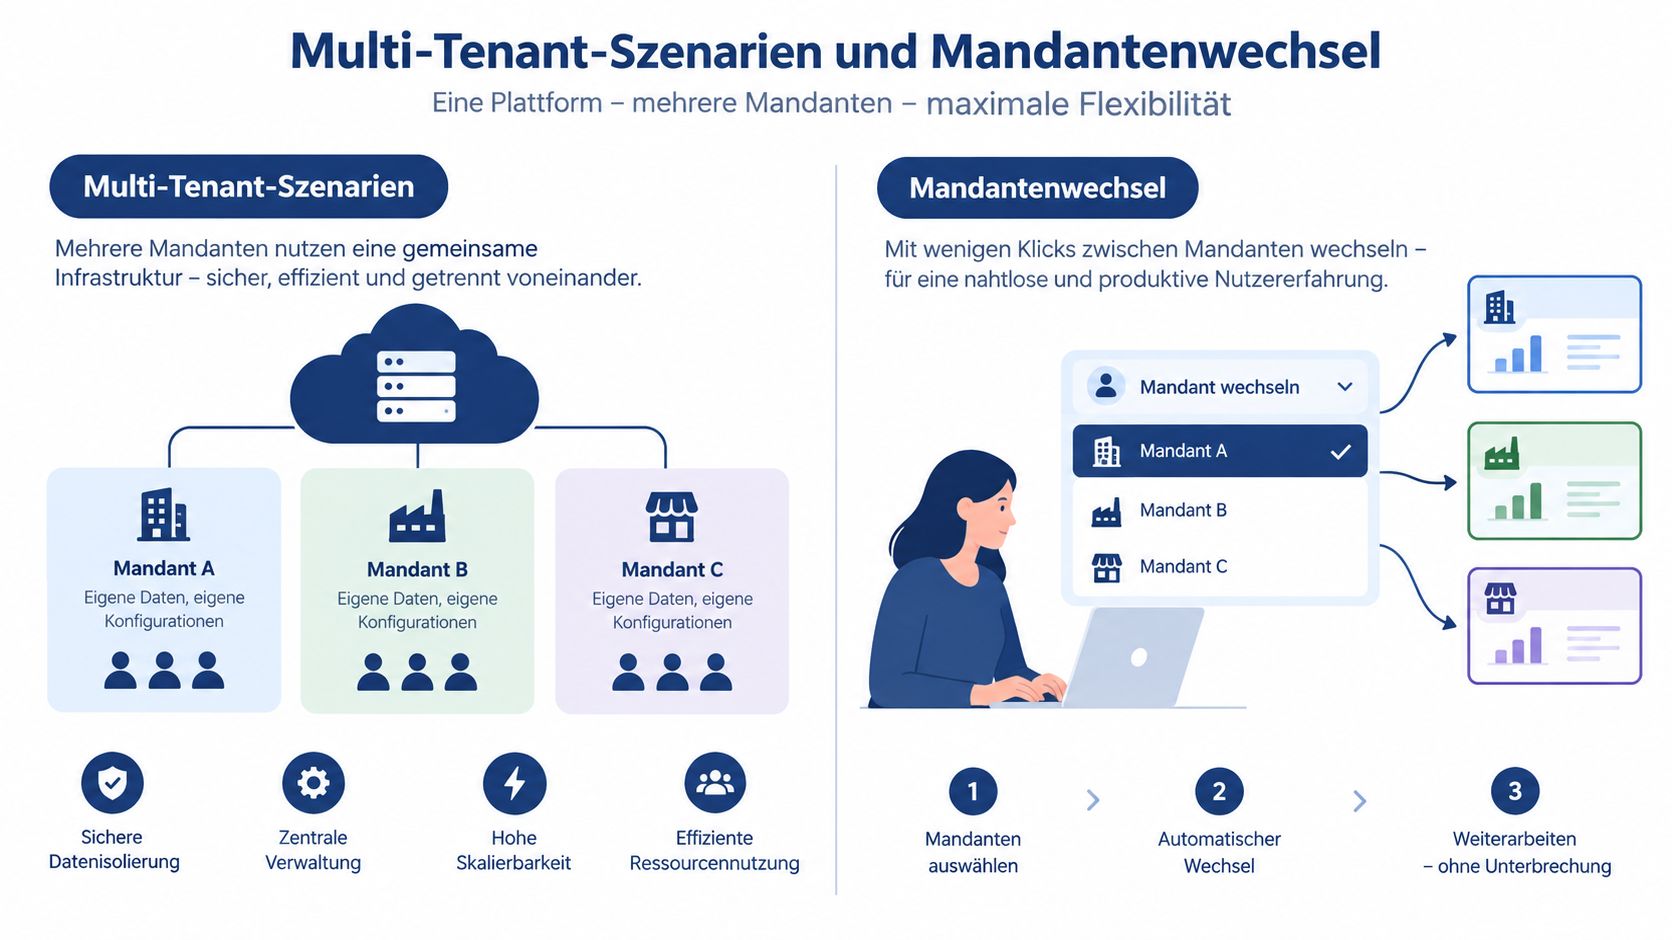
Ein Mandantenwechsel betrifft mehr als das Kopieren von Dateien. Exchange-Postfächer, SharePoint-Sites, OneDrive-Inhalte, Teams, Gruppen, Geräte, Anwendungen und Identitäten müssen geplant migriert und neu verknüpft werden. Gastbeziehungen und Zugriffslinks können ihre Gültigkeit verlieren. Lizenzen und Abonnements müssen ebenfalls im Zielmandanten organisiert werden.
Vor einer Trennung sollte die Geschäftsführung deshalb den Grund dokumentieren: rechtliche Isolation, Risikobegrenzung, organisatorische Eigenständigkeit oder nur eine alte Fehlentscheidung. Wenn der Grund nicht mehr besteht, kann eine Konsolidierung langfristig weniger Aufwand verursachen als der Weiterbetrieb paralleler Strukturen.
Häufige Mythen rund um Datenresidenz und Lizenzen
Ein deutscher Tenant bedeutet nicht automatisch, dass jede Information an jedem Verarbeitungsschritt in Deutschland bleibt. Microsoft unterscheidet zwischen Kern-Datenresidenz für bestimmte Workloads und zusätzlichen Zusicherungen für weitere Dienste. Für vor 2022 gestartete Regionen wie Deutschland nennt Microsoft Exchange Online, OneDrive, SharePoint, Copilot und Teams im Kontext der Kern-Datenresidenz. Weitere Workloads und erweiterte Zusagen können vom Advanced Data Residency Add-on abhängen, wie die Übersicht zur europäischen digitalen Resilienz und Datenresidenz erläutert.
Für Datenschutz-Folgenabschätzungen und Auftragsverarbeitungsverträge muss das Unternehmen daher jeden relevanten Workload einzeln bewerten. Ein allgemeines Versprechen wie „alle Microsoft-365-Daten bleiben in Deutschland“ ist zu unpräzise. Systemdaten, Metadaten, Supportprozesse und globale Verarbeitungsvorgänge gehören in die konkrete Prüfung.
| Mythos | Realität |
|---|---|
| Ein deutscher Tenant hält automatisch jede Information in Deutschland. | Die Zusicherung hängt von Dienst, Datenart, Region und Vertrag ab. |
| Der EU Data Boundary bedeutet deutsches Hosting. | Eine europäische Grenze ist nicht dasselbe wie eine ausschliesslich deutsche Verarbeitung. |
| Ein Tenant-Wechsel verschiebt Lizenzen einfach mit. | Abonnements und Berechtigungen müssen für die Zielumgebung neu geprüft und organisiert werden. |
| Microsoft 365 ist automatisch ein Compliance-Archiv. | Verfügbarkeit und Dienstbetrieb ersetzen kein fachliches Aufbewahrungs- und Archivkonzept. |
| Ein Backup ist durch Microsoft 365 vollständig erledigt. | Ein Unternehmen muss seine Anforderungen an Wiederherstellung, Aufbewahrung und Unveränderbarkeit separat definieren. |
Auch Datenschutzhinweise sollten zur tatsächlichen Nutzung passen. Für die Prüfung der eigenen Informationspflichten und Verarbeitungen kann die Datenschutzerklärung von IntelliSchreiber als Beispiel für eine strukturierte Datenschutzdarstellung dienen. Sie ersetzt keine individuelle rechtliche Bewertung des eigenen Tenants.
Governance-Checkliste für den produktiven Betrieb
Ein produktiver Tenant braucht Regeln, Verantwortliche und wiederkehrende Kontrollen. Werkseinstellungen reichen dafür nicht aus. Die folgende Checkliste eignet sich als Grundlage für ein internes Review oder ein Gespräch mit einem IT-Partner.
- Notfallzugriff: Mindestens zwei getrennte globale Administrationskonten und ein dokumentiertes Break-Glass-Verfahren vorsehen.
- Anmeldung: MFA und Conditional Access für Benutzer, Administratoren, Geräte und sensible Anwendungen konsequent durchsetzen.
- Rollen: Administrative Rechte nach Aufgaben verteilen, zeitlich begrenzen und regelmässig rezertifizieren.
- Struktur: Naming-Standards für Benutzer, Gruppen, Geräte und Sites festlegen.
- Lebenszyklus: Joiner-, Mover- und Leaver-Prozesse mit Personalverantwortlichen abstimmen, damit Konten und Berechtigungen zeitnah angepasst werden.
- Daten: Aufbewahrungs-, DLP- und Freigaberichtlinien für Exchange, OneDrive und SharePoint dokumentieren.
- Protokolle: Unified Audit Log aktivieren, Zuständigkeiten für Auswertung definieren und relevante Ereignisse nachvollziehbar sichern.
- Anwendungen: Enterprise Applications und App-Registrierungen regelmässig prüfen, insbesondere Einwilligungen und privilegierte Berechtigungen.
- Vorfälle: Incident-Response-Plan mit Eskalationswegen, Kommunikationsrollen und Beweissicherung festlegen.
- Dritte: Subprozessoren, externe Administratoren und delegierte Zugriffe in einem aktuellen Verzeichnis führen.
Diese Punkte bilden zusammen IT-Governance, also die Verbindung aus Verantwortlichkeit, Entscheidungsregeln, Kontrolle und Nachweisführung. Eine verständliche Einführung in dieses Prinzip bietet der Beitrag Was ist IT-Governance.
Für kleine IT-Abteilungen kann ein Managed Service sinnvoll sein, wenn Rollenreviews, Monitoring, Updates und Dokumentation sonst neben dem Tagesgeschäft liegen bleiben. GSL Groß GmbH verbindet in diesem Umfeld Tenant-Betrieb, Identitätsverwaltung, Exchange, Teams, SharePoint, Endgeräte, Sicherheitsprüfungen und NIS2-orientierte Beratung. Entscheidend bleibt unabhängig vom Betriebsmodell, dass der Kunde Verantwortlichkeiten, Freigaben und Nachweise kennt.
Der beste Zeitpunkt für einen Tenant-Check ist vor einer Migration, vor der Copilot-Einführung, nach einer Übernahme oder sobald eine Versicherung beziehungsweise ein Kunde konkrete Sicherheitsnachweise verlangt. Prüfe nicht nur, ob die Dienste funktionieren. Prüfe, ob du den Mandanten erklären, kontrollieren und im Ernstfall belegen kannst.
Wenn Sie Ihren Microsoft 365 Tenant technisch und organisatorisch auf Berechtigungen, Datenresidenz, NIS2-Anforderungen und den laufenden Betrieb prüfen lassen möchten, unterstützt die GSL Groß GmbH mit Security-Checks, Managed Services und Microsoft-365-Beratung. Besprechen Sie Ihre aktuelle Tenant-Struktur und die nächsten konkreten Schritte mit der GSL Groß GmbH.