
Montagmorgen in einem mittelständischen Betrieb, die Produktion läuft an, im Postfach liegt eine scheinbar harmlose Nachricht von einem bekannten Lieferanten, und jemand klickt auf den Anhang. Ein paar Minuten später ist das Office-Postfach noch normal, aber ein Konto ist bereits übernommen, Freigaben werden verändert und interne Dokumente wandern in falsche Hände. Genau an dieser Stelle wird Microsoft 365 Sicherheit zur geschäftskritischen Aufgabe, nicht zur Lizenzfrage.
Das ist kein Sonderfall. Wer heute mit Microsoft 365 arbeitet, hat E-Mail, Dateien, Chats, Besprechungen und oft auch Freigaben für Partner in einem zentralen System gebündelt. Für Angreifer ist das attraktiv, weil ein erfolgreicher Zugriff nicht nur ein einzelnes Postfach betrifft, sondern den Weg zu Identitäten, Dokumenten und Geschäftsprozessen öffnet. In Deutschland ordnet das BSI die Bedrohungslage mit seinem jährlichen Lagebericht ein und schafft damit eine wichtige Grundlage für die Bewertung von Sicherheitsmaßnahmen im Cyberraum, auch für Microsoft 365 in Unternehmen BSI-Bericht zur Lage der IT-Sicherheit 2024.
Wer nur auf Produktfunktionen schaut, unterschätzt den Alltag in KMU. Die eigentliche Frage lautet oft nicht, ob Microsoft 365 grundsätzlich sicher sein kann, sondern ob Identitäten sauber geschützt, Freigaben kontrolliert und Nachweise sauber geführt werden. Für einen schnellen Einstieg in die Grundprinzipien von Cybersicherheit im Mittelstand hilft auch dieser Überblick zu den Grundlagen der Cybersicherheit für Mittelständler.
Inhaltsverzeichnis
- Warum Microsoft 365 Sicherheit für KMU jetzt entscheidend ist
- So schützt Microsoft 365 Ihre Daten und Identitäten im Überblick
- Identitäten und Zugriffe richtig absichern und kontrollieren
- Datenschutz und Datenresidenz in Microsoft 365 richtig nutzen
- NIS2 und Compliance mit Microsoft 365 praxisnah erfüllen
- Wann sich Managed Services für Ihre Microsoft 365 Sicherheit lohnen
- Ihr Fahrplan zu mehr Microsoft 365 Sicherheit im Unternehmen
Warum Microsoft 365 Sicherheit für KMU jetzt entscheidend ist
Ein klassischer Tag im Mittelstand beginnt selten mit einem Sicherheitsvorfall. Er beginnt mit Schichtübergabe, Patientenaufnahme, Auftragsabwicklung oder dem Blick auf offene Vorgänge im Vertrieb. Genau deshalb trifft ein Phishing-Klick so hart, weil er mitten in den Arbeitsfluss fällt und nicht erst in einer künstlichen Testumgebung.
Der Angriff startet oft im Postfach
Wenn ein Mitarbeiter eine gefälschte Nachricht öffnet, geht es Angreifern meist nicht um die Mail selbst. Sie wollen an Identitäten, an Sitzungen oder an Freigaben, die bereits Vertrauen genießen. Ein kompromittiertes Konto kann in Microsoft 365 schneller Schaden anrichten als ein klassischer Malware-Befall auf einem einzelnen Rechner, weil das Konto bereits berechtigt ist, zu lesen, zu teilen und zu bearbeiten.
Gerade in Deutschland ist der Blick auf die Bedrohungslage nicht abstrakt. Das BSI ordnet die Lage der IT-Sicherheit regelmäßig ein und liefert damit einen Maßstab, an dem viele Unternehmen ihre Risiken und Prioritäten prüfen. Wer Microsoft 365 im Betrieb nutzt, sollte diese Einordnung kennen, bevor ein Vorfall den Alltag unterbricht.
Microsoft 365 ist Arbeitsplattform und Sicherheitszentrum zugleich
In vielen KMU ist Microsoft 365 längst der Ort, an dem Entscheidungen vorbereitet und Unterlagen verteilt werden. Das macht die Plattform praktisch, aber auch sensibel. Wenn E-Mail, Dateien, Kalender und Zusammenarbeit in einem System zusammenlaufen, muss die Verteidigung dort ansetzen, wo Benutzer arbeiten, also bei Anmeldungen, Freigaben und Protokollen.
Praktische Regel: Je mehr Arbeit in Microsoft 365 läuft, desto wichtiger wird es, Identitäten wie Hochsicherheitszugänge zu behandeln.
Microsoft stellt für Unternehmenskunden in Deutschland Geschäftsdaten automatisch in deutschen Rechenzentren bereit, ohne Zusatzkosten und mit gleichem Servicelevel Microsoft Daten-Sicherheit und Datenschutz in Deutschland. Das ist ein wichtiger Baustein, aber eben nur ein Baustein. Die eigentliche Sicherheit entsteht erst durch die saubere Betriebsrealität im Konto-, Freigabe- und Rechtemodell.
Wer also fragt, ob Microsoft 365 in Deutschland „sicher genug“ ist, sollte anders denken. Entscheidend ist, ob das Unternehmen den Zugang kontrolliert, externe Zusammenarbeit absichert und Vorfälle schnell einordnet. Wer die Grundlagen sauber aufsetzt, findet hier einen guten Einstieg in die Grundlagen der Cybersicherheit für Mittelständler. Genau dort liegt der Unterschied zwischen einer gut gemeinten Lizenz und einer belastbaren Sicherheitsorganisation.
So schützt Microsoft 365 Ihre Daten und Identitäten im Überblick
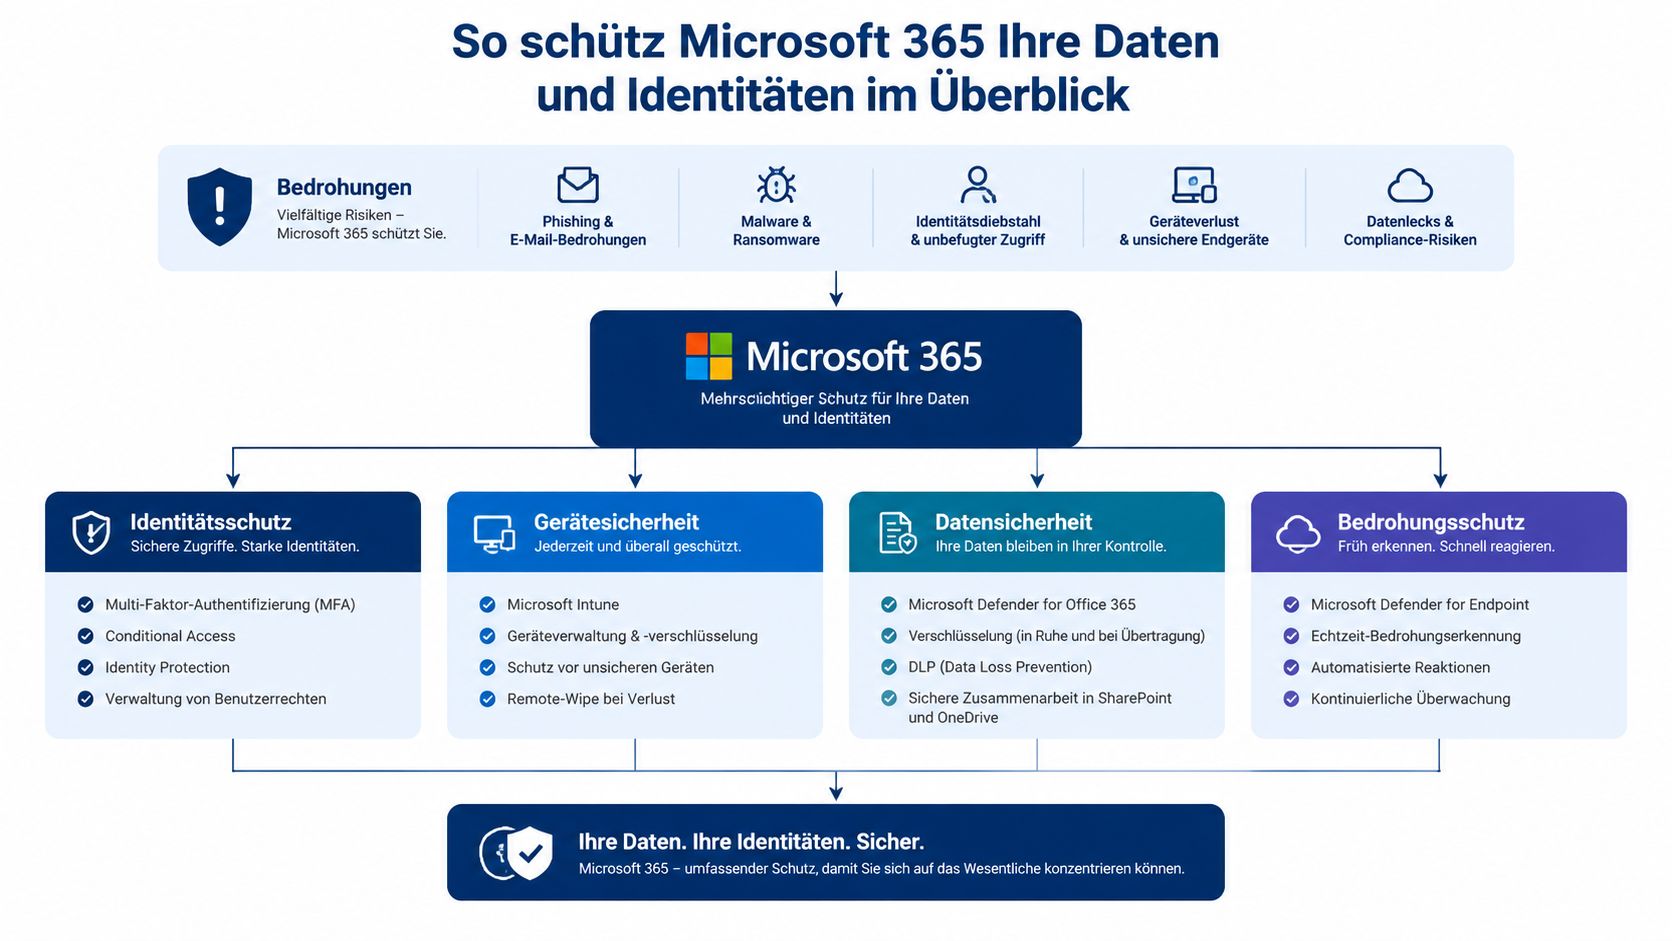
Microsoft 365 lässt sich am besten wie ein Gebäude mit mehreren Schleusen verstehen. Die Haustür ist die Identität, das Schloss ist die Authentifizierung, die Alarmanlage sind Richtlinien und Protokolle, und die abschließbaren Räume sind Daten, Geräte und Freigaben. Wer nur eine Schicht betrachtet, übersieht schnell, dass Angreifer die schwächste Stelle suchen und nicht die lauteste Schutzfunktion.
Die vier Ebenen greifen ineinander
Identität entscheidet, wer sich anmelden darf. Hier spielen MFA, Conditional Access und Rollenvergabe zusammen. Wenn ein Angreifer ein Passwort kennt, ist er noch nicht im Zielsystem, solange die zweite Prüfstufe fehlt oder der Zugriff an Bedingungen geknüpft ist.
Geräte sind der zweite Schutzring. Ein Konto, das sich von einem unverwalteten Laptop aus anmeldet, ist ein anderes Risiko als ein Zugriff von einem kontrollierten, geschützten Firmenendgerät. Deshalb gehört Microsoft 365 Sicherheit immer auch in die Endpoint-Strategie.
Daten brauchen Regeln für Speicherung, Aufbewahrung und Weitergabe. Verschlüsselung, DLP und Freigabesteuerung sorgen dafür, dass nicht jede Datei automatisch überall landen kann. Wer etwa einen vertraulichen Plan nur intern sehen darf, braucht mehr als einen guten Dateinamen.
Zusammenarbeit ist der Raum, in dem Schatten-IT schnell entsteht. Teams, SharePoint und OneDrive machen Arbeit leicht, aber genau dort entstehen oft spontane externe Links, Gastzugänge oder Kopien in falschen Bereichen. Das ist nicht zuerst ein Technikproblem, sondern ein Steuerungsproblem.
Wo Microsoft schützt und wo Konfiguration entscheidet
Microsoft liefert die Werkzeuge, aber nicht die fertige Betriebsdisziplin. Die produktseitigen Funktionen sind stark, wenn sie aktiviert und sauber zusammengesetzt werden. Ohne klare Richtlinien bleibt aber jedes gute Werkzeug nur ein Werkzeugkasten.
Für einen vertieften Blick auf die unsichtbare Seite der Datenkontrolle lohnt sich auch der Beitrag zum Datenverlustschutz als unsichtbarer Wächter vertraulicher Informationen. Genau dort zeigt sich oft, dass viele Sicherheitsfragen nicht mit einem neuen Produkt gelöst werden, sondern mit konsequenten Regeln für Zugriff und Weitergabe.
Microsoft 365 schützt am besten, wenn Identität, Gerät und Daten als ein zusammenhängendes System behandelt werden.
Wer diese Logik verstanden hat, kann viel leichter unterscheiden, was die Plattform von Haus aus mitbringt und was intern festgelegt werden muss. Das ist die Grundlage für jede weitere Maßnahme, von der Kontosicherung bis zur Compliance-Dokumentation.
Identitäten und Zugriffe richtig absichern und kontrollieren
Die meisten KMU denken bei Microsoft 365 Sicherheit zuerst an Mailfilter oder Virenschutz. Der gefährlichere Einstieg liegt oft eine Ebene höher, bei einem Konto, das mit gültigen Rechten arbeitet. In einem aktuellen deutschsprachigen Security-Report sehen nur 25 % der Entscheider Risiken durch kompromittierte Benutzerkonten und nur 24 % Risiken bei externen Freigaben und Gastzugriffen als zentral an Hornetsecurity AI Security Survey. Genau dort beginnt aber in der Praxis häufig der eigentliche Schaden.
Konten sind die neuen Haustüren
Ein kompromittiertes Konto ist problematisch, weil es sich nicht wie ein fremder Einbruch anfühlt. Der Zugriff sieht oft legitim aus, solange keine starke Prüfung greift. Deshalb sind MFA und Conditional Access keine Zusatzoption, sondern die Basis dafür, dass eine Anmeldung nicht nur auf einem Passwort beruht.
Rollenbasierte Berechtigungen helfen, den Radius klein zu halten. Wer nur die Rechte bekommt, die er für seine Aufgabe braucht, kann auch im Fehlerfall weniger anrichten. Das gilt für die Geschäftsführung genauso wie für die Buchhaltung, den Vertrieb oder den externen Projektpartner.
Externe Freigaben brauchen Regeln, nicht Gewohnheiten
Gastzugänge und geteilte Links sind in der Zusammenarbeit praktisch, besonders mit Lieferanten, Beratern oder Tochtergesellschaften. Genau diese Bequemlichkeit macht sie aber auch riskant. Ohne klare Regeln entstehen schnell Dokumente, die weitergeleitet werden, obwohl niemand mehr nachvollziehen kann, wer sie wann geöffnet hat.
Klare Trennung: Externe Zusammenarbeit ist erlaubt. Unkontrollierte Freigabe ist es nicht.
Hier helfen regelmäßige Access Reviews, also die konsequente Überprüfung, wer noch Zugriff braucht und wer nicht mehr. In vielen Unternehmen wird dieser Schritt verschoben, weil er nach Verwaltungsarbeit aussieht. Tatsächlich ist er eine der wirksamsten Methoden gegen schleichende Rechteausweitung und Schatten-IT.
Was in der Praxis zusammengehört
- MFA überall dort, wo Menschen sich anmelden: Vor allem für Konten mit erhöhten Rechten und für Zugriffe aus dem Internet.
- Conditional Access nach Situation: Zugriff nur, wenn Gerät, Standort oder Risikoprofil passen.
- Rollen klein halten: Administrative Rechte nicht dauerhaft vergeben, sondern gezielt einsetzen.
- Access Reviews terminieren: Gastzugänge, geteilte Gruppen und privilegierte Konten regelmäßig prüfen.
- Freigaben sauber dokumentieren: Wer etwas extern teilen darf, braucht klare Spielregeln und Nachverfolgung.
Das Problem ist selten ein einzelnes fehlendes Feature. Es ist die Summe kleiner Nachlässigkeiten, ein Gastzugang hier, ein freigegebener Link dort, ein altes Administratorkonto im Hintergrund. Wer diese Stellen kontrolliert, reduziert das Risiko dort, wo Angreifer am liebsten ansetzen.
Datenschutz und Datenresidenz in Microsoft 365 richtig nutzen
Datenresidenz klingt oft nach einer reinen Standortfrage, ist aber in Wahrheit ein Betriebs- und Vertrauensthema. Wenn Geschäftsdaten von Microsoft 365-Unternehmenskunden mit Sitz in Deutschland automatisch in deutschen Rechenzentren gespeichert werden, ist das für viele Organisationen ein wichtiger Baustein der Risikoplanung Microsoft Daten-Sicherheit und Datenschutz in Deutschland. Es ersetzt aber nicht die Frage, wer auf welche Inhalte zugreifen darf und wie sauber das System protokolliert ist.
Datenschutz entsteht durch Konfiguration
Die harte Wahrheit ist einfach. Datenschutz in Microsoft 365 entsteht nicht automatisch durch eine Produktfreigabe, sondern durch konkrete Einstellungen. Dazu gehören ein reduzierter Telemetrieumfang, das Deaktivieren optionaler Connected Experiences, aktive Audit-Protokolle und sauber gesteuerte Freigaben.
Diese Konfiguration senkt das Risiko von Datenabfluss und unkontrollierten Zugriffen, weil sie Transparenz schafft. Wenn nachvollziehbar ist, wer was wann geöffnet, geteilt oder geändert hat, lässt sich ein Vorfall später viel besser beurteilen. Genau das ist in einem Audit oder in einer internen Untersuchung oft der entscheidende Unterschied.
Der hessische Blick hilft bei der Einordnung
In Fachberichten wird der Hessische Datenschutzbericht zu Microsoft 365 als Grundlage dafür dargestellt, dass M365 in Hessen datenschutzkonform nutzbar sein kann Computer Weekly zu Aufsichtsbehörden und Microsoft 365. Der praktische Kern dahinter ist wichtig. Es geht nicht um eine pauschale Freigabe, sondern um nachvollziehbare, harte Einstellungen im Betrieb.
Wer Datenschutz ernst nimmt, betrachtet deshalb auch Mandantentrennung, Aufbewahrung und Protokollierung als Teil der Sicherheitsarchitektur. Ein sauberer Mandant ist kein Selbstzweck, sondern die Voraussetzung dafür, dass interne und externe Datenströme nicht unnötig vermischt werden.
Datenschutz ist kein Zustimmungsfeld in der Oberfläche. Er ist ein Zusammenspiel aus Konfiguration, Protokollierung und klaren Freigaberegeln.
Gerade für Kliniken, Sozialträger und andere regulierte Organisationen ist diese Sichtweise hilfreich. Dort reicht es nicht, die Frage „Ist Microsoft 365 erlaubt?“ mit Ja oder Nein zu beantworten. Besser ist die Frage, welche Einstellungen das Restrisiko so senken, dass der laufende Betrieb fachlich und rechtlich vertretbar bleibt.
NIS2 und Compliance mit Microsoft 365 praxisnah erfüllen
NIS2 verschiebt den Blick von reiner Technik auf den Nachweis. Wer betroffen ist, muss Schutzmaßnahmen nicht nur eingerichtet haben, sondern auch belegen können, dass sie geplant, umgesetzt und regelmäßig geprüft werden. In deutschsprachigen Einordnungen werden dabei unter anderem die 24-Stunden-Frühwarnung, die 72-Stunden-Folgemeldung und der Abschlussbericht nach einem Monat genannt, dazu Nachweise zu Risikoanalyse, Incident Response, Backup, Schulung, Zugangskontrolle und MFA Aurum Consulting zu NIS2 und Microsoft 365.
Lizenzen helfen, Nachweise ersetzen sie nicht
Microsoft erweitert laut der genannten Einordnung seine Standardpakete um zusätzliche Schutzfunktionen, etwa Defender for Office 365 Plan 1 in E3 und integrierte URL-Schutzmechanismen in Business- und E1-Tarifen. Das ist nützlich, aber es beantwortet die Compliance-Frage noch nicht.
Eine Lizenz stellt Funktionen bereit, sie dokumentiert aber nicht das Rollenmodell, den Backup-Prozess oder die Wirksamkeit der Kontrollen. Genau hier verwechseln viele Unternehmen Schutz mit Nachweisbarkeit. Eine gute Tür allein genügt nicht, wenn niemand festhält, wer den Schlüssel hat und wann geprüft wird, ob das Schloss noch funktioniert.
Welche Kontrollen später wirklich zählen
Für die Praxis heißt das, dass Microsoft 365 in ein Governance-Modell eingebettet werden muss. Dazu gehören klare Verantwortlichkeiten, Protokollierung, Reaktionswege und die Fähigkeit, Vorfälle strukturiert zu melden. Ohne diese Ebene bleibt selbst eine technisch gut abgesicherte Umgebung im Audit angreifbar.
Die folgende Übersicht hilft bei der Einordnung:
| Anforderung | Was Microsoft 365 unterstützen kann | Was intern nachgewiesen werden muss |
|---|---|---|
| Frühwarnung und Folgemeldung | Protokolle, Erkennung, Benachrichtigungen | Meldeprozess, Zuständigkeiten, Fristen |
| Risikoanalyse | Sicherheitsfunktionen, Reports | Dokumentierte Bewertung und Freigabe |
| Incident Response | Ereignisse, Audit-Trails, Wiederherstellung | Plan, Übungen, Rollen, Eskalation |
| Backup | Plattformnahe Schutzmechanismen | Vollständiges Konzept und Testnachweise |
| Schulung und Zugangskontrolle | Richtlinien, MFA, Zugriffssteuerung | Durchführung, Dokumentation, Wirksamkeit |
Gerade die zwei oft unterschätzten Lücken bei KMU bleiben damit sichtbar. Kompromittierte Identitäten öffnen Angreifern den einfachsten Weg, und externe Freigaben können Daten schneller nach außen tragen, als ein Team es im Alltag bemerkt. Wer diese Punkte sauber regelt, trifft realistischere Entscheidungen. Microsoft 365 ist dann nicht nur eine Office-Plattform, sondern Teil eines belastbaren Kontrollsystems.
Wann sich Managed Services für Ihre Microsoft 365 Sicherheit lohnen
Ein KMU merkt den Unterschied oft erst im Alltag. Solange wenige Konten, klare Zuständigkeiten und genug Zeit für Kontrollen vorhanden sind, lässt sich Microsoft 365 Sicherheit intern gut tragen. Kritisch wird es, wenn Konfiguration, Monitoring und Nachweise zwischen Tagesgeschäft und Sonderfällen untergehen.
Eigenbetrieb und Managed Services im Vergleich
| Kriterium | Eigenbetrieb | Managed Services |
|---|---|---|
| Verfügbarkeit im Alltag | Hängt von internen Ressourcen ab | Planbare Betreuung mit festen Prozessen |
| Monitoring | Oft reaktiv oder unregelmäßig | Proaktiv und kontinuierlich |
| Update-Disziplin | Muss intern organisiert werden | Bestandteil des Betriebsmodells |
| Reaktion auf Vorfälle | Internes Wissen und Zeit sind entscheidend | Definierte Eskalation und Unterstützung |
| Dokumentation | Häufig verteilt über mehrere Teams | Zentraler und besser nachvollziehbar |
| Kostenplanung | Schwankt mit Ausfällen und Einzelaufwand | Monatlich kalkulierbarer Rahmen |
Woran Sie die Grenze im eigenen Haus erkennen
Sicherheitsaufgaben bleiben oft dort liegen, wo gerade niemand sie fest im Blick hat, bei IT, Fachabteilungen und Geschäftsführung. Das ist kein Organisationsfehler aus bösem Willen, sondern ein Zeichen dafür, dass zu viele Fäden gleichzeitig zusammenlaufen. Wer Identitäten, Protokolle und Vorfälle neben dem Tagesgeschäft sauber steuern will, braucht dafür klare Routinen oder externe Unterstützung.
Genau an dieser Stelle hilft ein strukturierter Betrieb mit Microsoft 365 Managed Services. Über den Microsoft 365 Managed Services lassen sich technische Absicherung, Monitoring und Support bündeln, ohne dass die Verantwortung für Entscheidungen verloren geht. Gerade die beiden oft übersehenen Schwachstellen, kompromittierte Identitäten und externe Freigaben, brauchen laufende Kontrolle, nicht nur eine gute Ersteinrichtung.
Ein regionaler Anbieter wie GSL Groß GmbH kann technische Absicherung, Monitoring und Support zusammenführen und Microsoft-365-Umgebungen sowie NIS2-orientierte Nachweise in den laufenden Betrieb einbinden. Entscheidend ist nicht die Außenwirkung, sondern ob Prüfungen, Reaktionswege und Berichte verlässlich stattfinden.
Entscheidungsfrage: Können Ihre Leute Zugriff, Protokolle und Vorfälle auch dann sauber steuern, wenn parallel das Tagesgeschäft läuft?
Wer das verneinen muss, sollte Managed Services nicht als Luxus sehen, sondern als stabile Betriebsform. Gerade bei verteilten Standorten, Schichtbetrieb oder knappen IT-Ressourcen wird aus einem technischen Thema schnell eine Frage der Verlässlichkeit.
Ihr Fahrplan zu mehr Microsoft 365 Sicherheit im Unternehmen
Starten Sie mit einer nüchternen Bestandsaufnahme. Prüfen Sie zuerst, welche Konten wirklich privilegiert sind, wo Gastzugänge existieren und welche externen Freigaben niemand mehr aktiv kontrolliert. Genau dort liegen oft die schnellsten Hebel.
Danach kommen die harten Grundlagen. MFA, Conditional Access, rollenbasierte Rechte und regelmäßige Access Reviews gehören auf die kurze Liste. Parallel dazu sollten Sie Datenschutz und Protokollierung so einstellen, dass sensible Inhalte nicht leichtfertig wandern und Vorfälle später nachvollziehbar bleiben.
Wenn NIS2 für Ihr Unternehmen relevant ist, brauchen Sie außerdem einen sauberen Nachweisrahmen. Dokumentieren Sie Risikoanalyse, Backup, Schulung, Incident Response und Meldewege so, dass sie nicht nur intern verstanden, sondern auch extern vorzeigbar sind. Erst dann wird aus Schutz auch belastbare Compliance.
Sinnvoll wird externe Unterstützung immer dann, wenn Konfiguration, Überwachung und Nachweise im Alltag zu viel Reibung erzeugen. Dann zählt nicht mehr die Einzellösung, sondern ein Betriebskonzept, das dauerhaft getragen werden kann.
Wenn Sie Microsoft 365 nicht nur einrichten, sondern sicher und prüfbar betreiben wollen, spricht vieles für einen strukturierten Blick von außen. Die GSL Groß GmbH unterstützt KMU mit Managed Services, Security-Checks, Microsoft-365-Betrieb und NIS2-naher Beratung, damit Identitäten, Freigaben und Nachweise zusammenpassen. Besuchen Sie GSL Groß GmbH und holen Sie sich eine praxisnahe Einschätzung für Ihre Microsoft-365-Umgebung.