
In Deutschland trägt Microsoft 365 Business Premium bis zu 300 Nutzer, und bei jährlicher Abrechnung liegt der aktuelle Listenpreis bei 27,73 € pro Nutzer und Monat zuzüglich MwSt. Wer gerade zwischen Lizenzrunde, Phishing-Fall und NIS2-Fragebogen sitzt, merkt schnell, dass es hier nicht um ein Software-Paket, sondern um eine betriebliche Entscheidung über Risiko und Aufwand geht.
Ein 80-Mitarbeiter-Betrieb kennt genau diesen Moment. Am Tisch sitzen Geschäftsführerin, IT-Verantwortlicher und Controlling, weil ein Mitarbeiter auf eine verdächtige Mail geklickt hat, gleichzeitig die NIS2-Selbsteinschätzung ansteht und die Verlängerung der M365-Lizenzen nicht mehr warten kann. Plötzlich steht nicht mehr die Frage im Raum, ob man „noch etwas Sicherheit“ dazubucht, sondern wie sich Produktivität, Identität und Schutz in einem Plan so bündeln lassen, dass der Betrieb weiterläuft.
Der Fall ist typisch für den Mittelstand: Niemand will drei Einzellösungen für Office, Geräteverwaltung und E-Mail-Schutz einkaufen, wenn die Organisation ohnehin mit mehreren Standorten, gemischten Endgeräten und knappen IT-Ressourcen arbeitet. Genau dort liegt der praktische Reiz von Microsoft 365 Business Premium, weil der Plan nicht nur Anwendungen liefert, sondern auch einen verwertbaren Sicherheitsrahmen.
Mehr als ein Lizenzthema ist es auch deshalb, weil aus einem einzelnen Vorfall schnell ein Projekt wird. Dann geht es um Richtlinien, Gerätestatus, Zugriffskontrolle, Backup, Schulung und die Frage, wer das im Alltag dauerhaft betreibt. Für viele KMU ist der Plan deshalb der natürliche Startpunkt, aber eben nicht automatisch die komplette Antwort.
Weitere Grundlagen zur Absicherung im Mittelstand finden sich in diesem Überblick zu den Cybersecurity-Basics für kleinere Unternehmen: Effektiver Schutz und Grundlagen der Cybersicherheit für Mittelständler.
Inhaltsverzeichnis
- Wenn der IT-Alltag eines Mittelständlers plötzlich unter Sicherheitsdruck steht
- Was Microsoft 365 Business Premium konkret bündelt
- Sicherheits- und Compliance-Funktionen im Detail
- Lizenzierung, Preisstruktur und Vergleich mit Basic und Standard
- NIS2 mit Business Premium wo der Plan reicht und wo er an Grenzen stößt
- Einsatzszenarien in Klinik, Produktion und Sozialwirtschaft
- Migration Härtung und Betrieb mit Managed Cloud und Support
- Wirtschaftliche Bilanz und Entscheidungshilfe für KMU
Wenn der IT-Alltag eines Mittelständlers plötzlich unter Sicherheitsdruck steht
Der Morgen beginnt unspektakulär. Eine Geschäftsführerin will neue Lizenzen freigeben, der IT-Verantwortliche meldet einen verdächtigen Posteingang, und das Controlling fragt, warum Sicherheit schon wieder zusätzlich kostet, obwohl „doch alles in Microsoft steckt“. Genau dann wird aus Routine ein Führungsproblem, weil Produktivität, Identität und Schutz gleichzeitig auf dem Tisch liegen.
Der Phishing-Fall ist nur der Auslöser. Sobald ein Konto kompromittiert sein könnte, reicht ein sauberes Postfach nicht mehr aus. Dann zählen Gerätezustand, Zugriffskontrolle und die Frage, ob sich ein verdächtiger Anmeldeversuch überhaupt rechtzeitig begrenzen lässt. NIS2 verschärft diese Lage, weil die Geschäftsführung Schutzmaßnahmen nicht nur einführen, sondern nachvollziehbar steuern muss.
Warum der Plan in solchen Momenten überhaupt auf den Tisch kommt
Business Premium kommt in solchen Gesprächen auf den Tisch, weil der Plan drei Themen bündelt, die im Mittelstand oft getrennt laufen, Produktivität, Identität und Sicherheit. Microsoft positioniert ihn offiziell für Unternehmen mit bis zu 300 Benutzern. Genau diese Einordnung passt zu Organisationen, die keine Enterprise-Lizenz brauchen, aber einen klaren Rahmen für Standardisierung und Betrieb.
Die Kalkulation wirkt dadurch sauberer. Wer Standorte vereinheitlichen, Geräte zentral steuern und Schatten-IT eindämmen will, spart sich die Koordination mehrerer Einzellösungen und die Reibung zwischen verschiedenen Verantwortlichkeiten.
Praktische Regel: Wenn Produktivität, Identität und Endgeräteschutz getrennt eingekauft werden, entstehen fast immer doppelte Kosten, einmal bei den Lizenzen und einmal im Betrieb.
Im Phishing-Beispiel hilft es der Geschäftsführerin wenig, wenn nur das Postfach abgesichert ist. Sie braucht einen Plan, der Zugriff begrenzt, Geräte verwaltet und E-Mail-basierte Angriffe abfedert. Genau hier entsteht der operative Wert von Business Premium, bevor man über zusätzliche Bausteine und Managed Services spricht.
Wer die Grundlagen dazu sauber einordnen will, findet einen kompakten Einstieg hier: Effektiver Schutz und Grundlagen der Cybersicherheit für Mittelständler.
Was Microsoft 365 Business Premium konkret bündelt
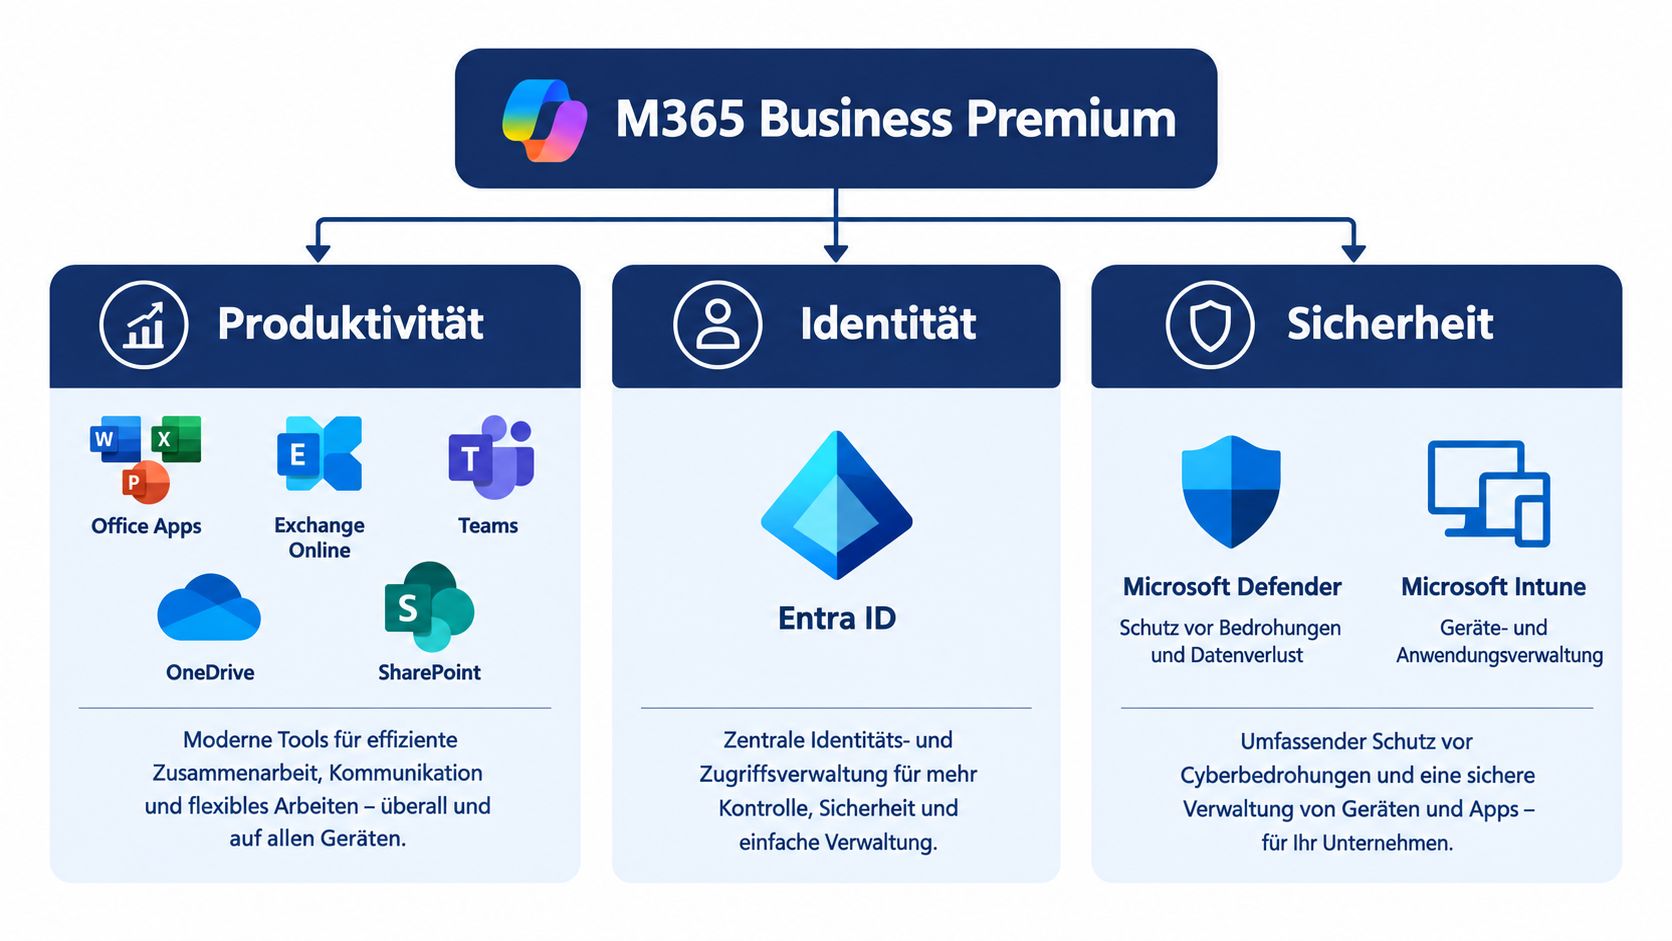
Microsoft 365 Business Premium ist ein Paket mit klarer Rollenverteilung. Unten liegen die Arbeitswerkzeuge, darüber Identität, darüber Sicherheits- und Verwaltungsfunktionen. Genau diese Struktur macht den Plan für den Mittelstand brauchbar, weil Zugriff, Geräte und Daten nicht getrennt verwaltet werden müssen.
Produktivität zuerst, aber nicht allein
Zur Produktivität gehören Office-Apps, Exchange Online, Teams, OneDrive und SharePoint. Das sind die sichtbaren Werkzeuge, mit denen der Alltag läuft. Der operative Nutzen entsteht aber erst, wenn dieselben Konten, Dateien und Geräte an feste Regeln gebunden sind.
Microsoft richtet Business Premium auf bis zu 300 Nutzer pro Mandant aus. Das passt zu Organisationen, die keine Enterprise-Lizenz brauchen, aber eine einheitliche Umgebung für Standorte, Fachbereiche und Außendienst wollen. Microsoft beschreibt das Paket genau in dieser Größenordnung als Business-Plan für KMU. (Microsoft Business Premium)
Identität als Scharnier zwischen Nutzer und Zugriff
Der Drehpunkt ist Microsoft Entra ID P1. Darin steckt Conditional Access, also die Steuerung von Zugriffen nach Gerätestatus, Standort und Risiko. Für Geschäftsführer ist das keine Detailfrage, sondern die Entscheidung, ob ein privates oder nicht verwaltetes Gerät weiter auf Geschäftsdaten zugreifen darf.
Wer die Verwaltungslogik dahinter verstehen will, sollte die Rolle von Microsoft Intune sauber einordnen. Ein kompakter Praxisüberblick dazu findet sich hier: Microsoft Intune erklärt für den Einsatz im Mittelstand.
Sicherheit als Schicht über allem
Auf der Sicherheitsseite nennt Microsoft Microsoft Defender for Business und Microsoft Defender for Office 365 Plan 1. In der Microsoft-Dokumentation werden dafür unter anderem Phishing- und Identitätswechselschutz, Sichere Anlagen für SharePoint, OneDrive und Teams sowie Sichere Links beschrieben. (Microsoft Dokumentation)
Damit werden E-Mail-basierte Einstiege deutlich unattraktiver, und auch das spätere Ausbreiten im Endpoint- und Kollaborations-Stack wird erschwert. Intune ergänzt das mit Geräte- und App-Verwaltung, also mit der Kontrolle über Laptops, Smartphones und BYOD-Szenarien.
Apps allein machen produktiv. Erst Identität und Gerätekontrolle machen die Umgebung steuerbar.
Sicherheits- und Compliance-Funktionen im Detail
Business Premium wirkt erst dann sauber, wenn die Schutzschichten getrennt greifen. Intune, Defender for Business, Defender for Office 365 und Entra ID P1 lösen unterschiedliche Probleme. Genau darin liegt der Wert für KMU. Der Plan ersetzt kein vollständiges Sicherheitskonzept, aber er reduziert die Angriffsfläche dort, wo im Alltag die meisten Fehler passieren.
Die erste Schicht beginnt am Gerät
Intune steuert Laptops, Smartphones und Apps. Der Nutzen zeigt sich sofort bei verlorenen Geräten, privaten Endgeräten ohne Freigabe oder abweichenden Konfigurationen. Geht ein Notebook im Außendienst verloren, ist die eigentliche Frage nicht erst ein mögliches Datenleck, sondern ob dieses Gerät überhaupt noch auf Unternehmensressourcen zugreifen darf.
Für BYOD zählt das besonders. Ohne Gerätekontrolle bleibt nur Vertrauen, und das reicht in regulierten Umgebungen nicht aus. Intune setzt die Regeln vor dem Zugriff und schließt damit genau die Lücke, die viele Angriffe ausnutzen. Wer vertrauliche Inhalte auch außerhalb des klassischen Netzwerks schützen will, sollte sich den Ansatz von Data Loss Prevention als unsichtbarem Wächter vertraulicher Informationen ansehen. Dort wird klar, warum Kontrolle auf Geräteebene und Schutz auf Inhaltsebene zusammengehören.
Die zweite Schicht fängt Mailangriffe ab
Defender for Office 365 Plan 1 greift dort, wo Social Engineering in den Betrieb eindringt, über E-Mail und Zusammenarbeit. Der operative Unterschied liegt nicht im Etikett der Funktion, sondern im Ablauf. Ein verdächtiger Link wird umgeschrieben, geprüft und bei Bedarf blockiert, bevor er im Postfach eines Anwenders als normaler Klickpfad erscheint. Ein verdächtiger Anhang landet in der Prüfung, nicht im geöffneten Dokument.
Für den Alltag heißt das, ein erstes Reaktionsschema muss sitzen. Meldet der Schutz einen mutmaßlichen Business-Email-Compromise-Versuch, sollte das Team die betroffene Nachricht sofort isolieren, die Weiterleitung prüfen, den Absenderkontext kontrollieren und die Benutzerkonten auf weitere verdächtige Anmeldungen ansehen. Genau hier trennt sich Lizenz von Betrieb. Die Technik liefert das Signal, ein sauberer Prozess verhindert Folgeschäden.
Die dritte Schicht schließt Zugriffe ein
Mit Entra ID P1 und Conditional Access lässt sich steuern, ob ein Zugriff überhaupt zugelassen wird. Praktisch heißt das, unkontrollierte Sitzungen auf M365-, SharePoint- und Teams-Ressourcen können blockiert werden, wenn Gerät, Standort oder Risiko nicht passen.
| Sicherheitsschichten in Business Premium | Funktion | Abgedeckte Bedrohung |
|---|---|---|
| Intune | Geräte- und App-Verwaltung, Richtlinien, Konfiguration | Verlorene Geräte, unsichere BYOD-Nutzung, ungeprüfte Endpunkte |
| Defender for Business | Endpoint-Schutz, Erkennung und Reaktion | Schadsoftware, Ransomware, laterale Bewegung am Endpoint |
| Defender for Office 365 | Schutz für Mail und Kollaboration | Phishing, Business Email Compromise, schadhafte Anhänge |
| Entra ID P1 | Conditional Access, Zugriffskontrolle | Unkontrollierte Logins, kompromittierte Konten, riskante Sitzungen |
Wo die Grenze bleibt
Compliance ist in Business Premium nur teilweise abgedeckt. Aufbewahrung, eDiscovery und Audit sind nützlich, ersetzen aber kein belastbares Dokumentations- und Kontrollsystem. Wer NIS2 ernst nimmt, braucht zusätzlich saubere Backups, eine Anbindung an SIEM oder zumindest ein funktionierendes Monitoring und einen Betrieb, der Warnungen nicht liegen lässt. Ohne diesen organisatorischen Teil bleibt die Lizenz nur eine gute Basis.
Lizenzierung, Preisstruktur und Vergleich mit Basic und Standard
Business Premium kostet mehr als Basic und Standard. Der Aufpreis ist trotzdem oft die sauberere Entscheidung, weil er mehrere Einzellösungen ersetzt und den laufenden Betriebsaufwand senkt. Wer nur Exchange und Teams braucht, zahlt zu viel. Wer Geräteverwaltung, Zugriffskontrolle und Härtung sauber abbilden will, bekommt mit Business Premium die klarere Lizenzbasis.
Die drei Stufen im Klartext
Basic passt zu sehr einfachen Umgebungen, in denen Postfach, Teams und grundlegende Cloud-Nutzung ausreichen. Standard ergänzt die Desktop-Apps und damit den klassischen Office-Arbeitsplatz. Business Premium fügt die Sicherheits- und Verwaltungslogik hinzu, also genau den Teil, der in vielen KMU erst echte Steuerbarkeit schafft.
Der Preisunterschied ist leicht einzuordnen. Microsoft weist für Business Premium 27,73 € pro Nutzer und Monat bei jährlicher Abrechnung aus, zuzüglich MwSt. (Microsoft Preisübersicht). Gegenüber Standard liegt der Aufpreis damit bei rund 17 € pro Nutzer und Monat beziehungsweise gut 200 € pro Nutzer und Jahr, bevor Steuern hinzukommen. Für die Entscheidung zählt aber nicht nur die Lizenzsumme, sondern auch, welche separaten Produkte ihr dadurch nicht mehr braucht.
Meine Empfehlung: Sobald ihr mehr als nur Postfächer und Chat braucht, ist Business Premium der vernünftigere Einstieg als eine Mischung aus Standard plus Einzelprodukte.
| M365-Pläne im Vergleich: Basic, Standard, Business Premium | Basic | Standard | Business Premium |
|---|---|---|---|
| Kernnutzen | E-Mail, Teams, Cloud-Basics | Cloud-Basics plus Desktop-Apps | Produktivität plus Identität plus Sicherheit |
| Geräteverwaltung | Nicht im Fokus | Nicht im Fokus | Intune enthalten |
| Identität und Zugriff | Grundlegend | Grundlegend | Entra ID P1 mit Conditional Access |
| E-Mail- und Kollaborationsschutz | Basis | Basis | Defender for Office 365 Plan 1 |
| Für NIS2-nahe Anforderungen | Schwach | Teilweise ausreichend | Starke Ausgangsbasis, aber nicht vollständig |
Wann sich der Aufpreis lohnt
Der Aufpreis gegenüber Standard rechnet sich, sobald mehrere Endgeräte, mobile Mitarbeitende oder ein spürbares Risiko durch E-Mail-Angriffe im Spiel sind. Dann spart ihr euch oft separate Lösungen für Antivirus, Geräteverwaltung und Zugriffskontrolle. Basic bleibt sinnvoll, wenn die IT bewusst sehr klein und fast rein cloudbasiert ist und zentrale Härtung keine Rolle spielt.
Die eigentliche Frage für Entscheider ist schlicht: Braucht ihr nur einen Arbeitsplatz, oder betreibt ihr bereits eine kontrollierte Unternehmensumgebung? Im zweiten Fall ist Business Premium die deutlich sauberere Wahl.
NIS2 mit Business Premium wo der Plan reicht und wo er an Grenzen stößt
Business Premium ist für NIS2 eine brauchbare technische Ausgangsbasis. Der Plan bringt genau die Werkzeuge mit, die viele Pflichten praktisch erst umsetzbar machen, vor allem Intune, Defender for Office 365, Entra ID P1 und grundlegende Microsoft-Purview-Funktionen. Die deutsche Fachpraxis beschreibt Business Premium deshalb zu Recht als guten Startpunkt für Unternehmen bis 300 Nutzer. (Aurum Consulting)
Was NIS2 damit abgedeckt bekommt
Für Risikomanagement hilft die zentrale Gerätesteuerung, weil unbekannte oder nicht konforme Endgeräte nicht einfach durchrutschen. Schulung bleibt eine Aufgabe der Organisation, doch die Schutzmechanismen im Mailverkehr senken schon die Zahl der Vorfälle, die überhaupt bei Nutzern ankommen. Incident Handling profitiert von Defender-Signalen, Audit-Spuren und kontrollierten Zugängen. Lieferkettenkontrolle beginnt bei der Frage, welche Dienste und Identitäten ihr freigebt.
Die Grenzen liegen auf der Betriebsseite. Business Premium liefert die technische Grundlage, aber keine 24/7-Überwachung, keine formale Vorfallsmeldung an das BSI und keine fertige Risikomanagement-Dokumentation. Genau das muss die Organisation zusätzlich aufbauen.
Wo die echten Lücken liegen
Für eine saubere NIS2-Umsetzung braucht es meist mehr als die Lizenz allein. Offen bleiben oft Privileged Identity Management, ein SIEM/SOC-Ansatz, saubere Awareness-Schulungen, eine Backup-Strategie außerhalb der reinen Microsoft-Umgebung und klare vertragliche Regelungen mit Microsoft als wesentlichem Lieferanten. Eine deutsche Einordnung hebt außerdem hervor, dass Business Premium seit 1. Juli 2026 in der Preisliste unverändert blieb, während Basic und Standard stiegen, was die Wirtschaftlichkeitsfrage für Bestandskunden verschärft. (Hagel-IT)
Business Premium deckt die technischen Grundlagen ab. Dokumentation, Meldewege und 24/7-Betrieb bleiben Aufgabe der Organisation.
Einsatzszenarien in Klinik, Produktion und Sozialwirtschaft
Ein Klinikum mit 180 Mitarbeitenden denkt anders als ein Produktionsbetrieb mit Außendienst. Trotzdem landen beide bei derselben Frage, wie man Identität, Geräte und Dokumente sauber in den Griff bekommt, ohne den Betrieb zu blockieren. Business Premium passt, wenn die Konfiguration die Organisationsrealität ernst nimmt.
Klinik mit hohem Schutzbedarf
Im Klinikum ist die größte Schwachstelle meist nicht ein fehlender Funktionsumfang, sondern die Trennung zwischen Verwaltungs- und Behandlungsdaten. Business Premium hilft dort, wenn Zugriffe nach Rolle, Gerätestatus und Standort begrenzt werden und Endgeräte konsequent verwaltet sind. Conditional Access ohne Gruppenkonzept bringt dort wenig, weil dann zu viele Ausnahmen entstehen und die Belegschaft die Regeln schnell unterläuft.
Produktion mit Außendienst und Außenlagern
Im Produktionsbetrieb ist Intune der praktische Hebel. Außendienstgeräte, Laptops aus dem Lager und Smartphones im Feld lassen sich zentral steuern, statt sie nur zu inventarisieren. Der Fallstrick ist organisatorisch: Wenn MFA-Rollout und Gerätevorgaben ohne saubere Kommunikation eingeführt werden, entsteht Widerstand, der am Ende zu Schattenwegen führt.
Sozialwirtschaft mit vielen Teilzeitkräften
Im Träger der Sozialwirtschaft sitzen die Probleme oft in den geteilten Postfächern, wechselnden Diensten und vielen Teilzeitmodellen. Business Premium funktioniert hier gut, wenn Rollen klar getrennt sind und nicht jeder auf alles zugreifen kann. Ohne saubere Rechtevergabe wird der Plan schnell nur ein teurerer E-Mail-Dienst.
Der Plan entfaltet seinen Wert erst dann, wenn die Organisation ihre Rollen, Gruppen und Geräte sauber aufsetzt. Ohne das bleibt Sicherheit ein Versprechen im Lizenzvertrag.
Migration Härtung und Betrieb mit Managed Cloud und Support
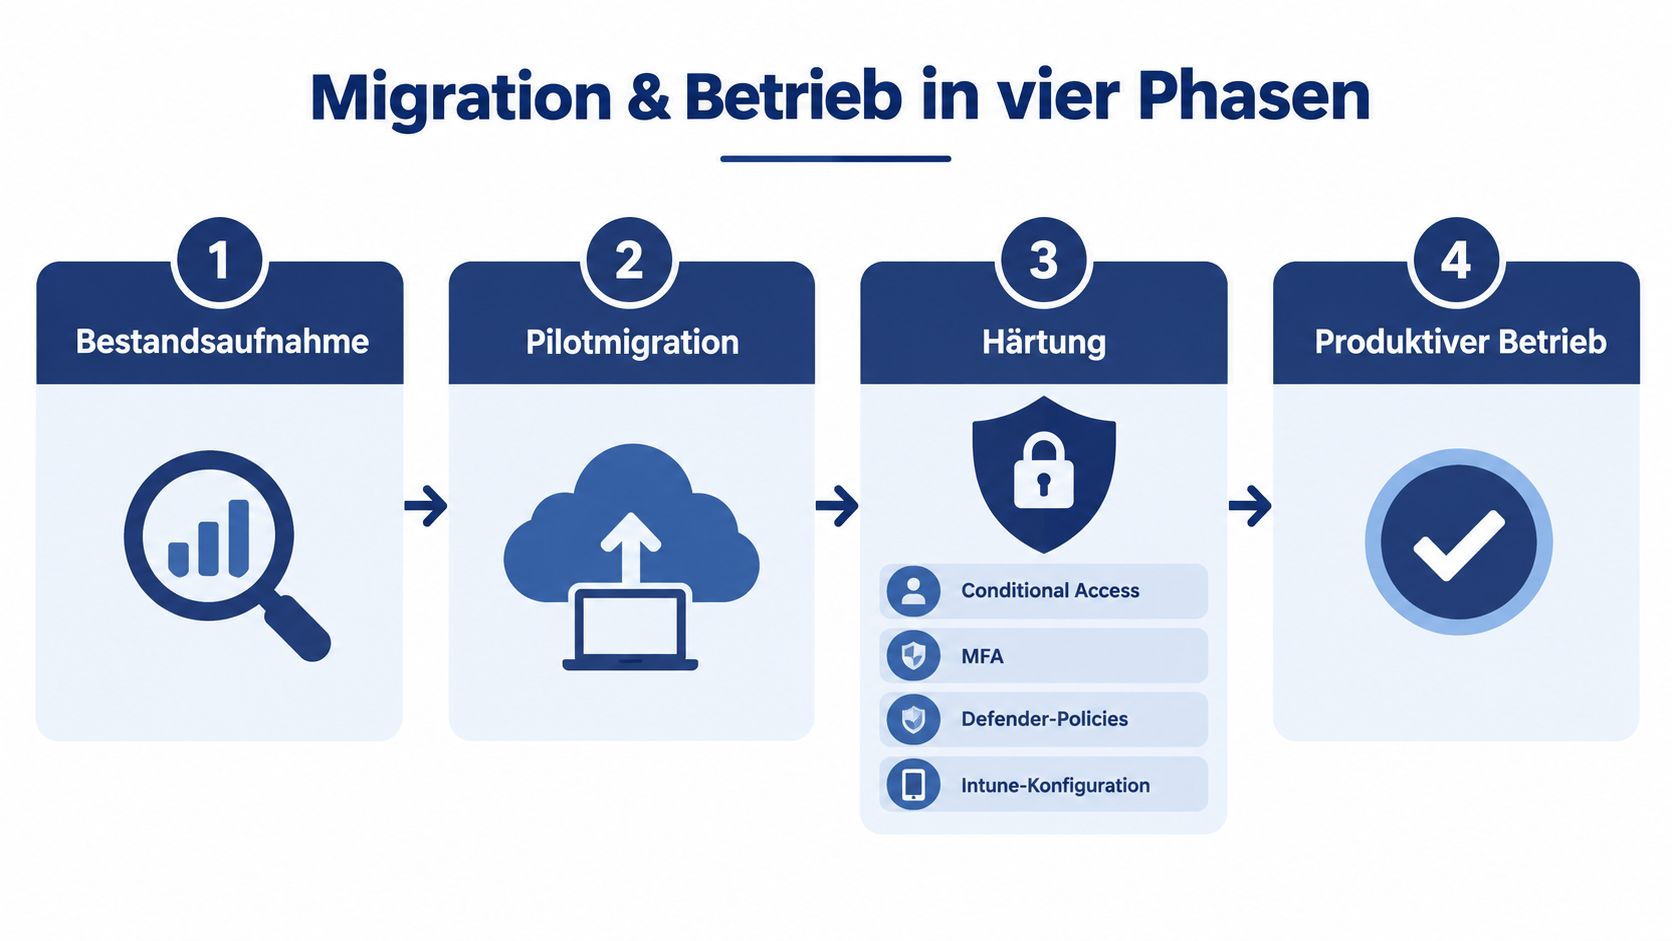
Der richtige Ablauf ist simpel und diszipliniert. Erst Bestandsaufnahme, dann Pilotmigration, dann Härtung, dann Betrieb. Wer die Reihenfolge umdreht und nach der Einführung erst über Regeln nachdenkt, produziert Aufwand und Frust.
Vier Phasen, die sich bewährt haben
In der Bestandsaufnahme werden vorhandene Lizenzen, Geräte, Postfächer und lokale Abhängigkeiten geprüft. Danach folgt die Pilotmigration mit ausgewählten Nutzern, damit OneDrive, SharePoint-Zuordnung und Entra-ID-Struktur sauber getestet werden. In der Phase Härtung gehören Conditional Access, MFA, Defender-Policies und Intune-Konfiguration sofort aktiv gesetzt, nicht irgendwann später.
Im produktiven Betrieb braucht es dann Monitoring, Patch-Management, Policy-Reviews und einen Helpdesk, der Nutzeranfragen nicht als Störung, sondern als Teil des Sicherheitsmodells behandelt. Für Unternehmen mit Hybrid-Setup bleibt das lokale AD oft die Stolperfalle, weil doppelte Identitäten und alte Berechtigungen die Einführung unnötig verkomplizieren.
Für die strategische Einordnung lohnt sich auch ein Blick auf den praxisnahen Überblick zu Cloud-Migration für KMU, weil dort die grundlegenden Migrationsschritte nachvollziehbar eingeordnet sind.
Was ein Managed-Cloud-Modell zusätzlich leistet
Im laufenden Betrieb braucht es mehr als eine Projektabnahme. Ein typischer Managed-Cloud-Vertrag umfasst Patch-SLA, Monitoring der Defender-Signale, quartalsweise Policy-Reviews und einen deutschsprachigen Helpdesk. GSL Groß GmbH aus Idar-Oberstein und Darmstadt bietet solche Managed Services für Microsoft-365-Umgebungen mit Vor-Ort-Komponente an, was gerade für regulierte Branchen ein relevanter Betriebsfaktor sein kann.
Die Praxis ist dabei wichtiger als das Toolset. Wenn nach 90 Tagen nicht weniger Unsicherheit, weniger Störungen und bessere Kontrolle sichtbar werden, war die Einführung nicht sauber genug aufgesetzt.
Wirtschaftliche Bilanz und Entscheidungshilfe für KMU
Die Lizenz ist nur ein Teil der Rechnung. Business Premium liegt bei 27,73 € pro Nutzer und Monat bei jährlicher Abrechnung, Managed Services kommen in der Praxis oft noch mit 15 bis 35 Euro monatlich pro Nutzer oder Arbeitsplatz dazu, je nach Leistungsumfang und Betriebsmodell. Entscheidend ist deshalb nicht der Preis allein, sondern die Frage, ob der Plan mehrere Einzellösungen und einen Teil des Betriebs ersetzt.
| Wirtschaftliche Gegenüberstellung: Eigenbetrieb vs. Managed Cloud | Eigenbetrieb | Managed Cloud |
|---|---|---|
| Laufende Kosten | Schwanken je nach Internaufwand und Toolmix | Planbarer monatlicher Festpreis |
| Betriebsaufwand | Höher, weil Know-how intern vorgehalten werden muss | Niedriger, weil Betrieb ausgelagert wird |
| Sicherheitshärtung | Oft projektweise und unregelmäßig | Regelmäßige Reviews und standardisierte Policies |
| Reaktionsfähigkeit | Abhängig von internen Ressourcen | Monitoring und definierte Supportprozesse |
Die Bilanz ist klar. Business Premium rechnet sich für KMU, die mehr als eine Basis-Cloud brauchen, aber keine Enterprise-Landschaft aufbauen. Es passt auch dann, wenn NIS2 oder andere Vorgaben eine kontrollierte Identität, verwaltete Geräte und nachvollziehbare Sicherheitsregeln verlangen. Für sehr kleine Umgebungen, die bewusst schlank bleiben und weder Geräteverwaltung noch erweiterte Zugriffskontrolle brauchen, ist der Plan oft zu breit.
Drei Entscheidungen sollten Geschäftsführer und IT jetzt treffen. Erstens, welche Lizenzen bereits vorhanden sind und welche Sicherheitsfunktionen wirklich genutzt werden. Zweitens, ob NIS2 bei euch Pflicht ist oder bisher nur ein Thema auf dem Papier. Drittens, wer Migration, Härtung und Betrieb mit nachweisbarer Microsoft-Kompetenz und regionaler Präsenz begleitet.
Wer eine pragmatische Microsoft-365-Umgebung mit Security-Basis, klarer Betriebsverantwortung und regionalem Support aufbauen will, sollte die nächsten Schritte nicht allein im Lizenzportal entscheiden. Die GSL Groß GmbH begleitet KMU bei Microsoft-365-Managed-Services, Sicherheitsprüfung, NIS2-nahem Betrieb und laufender Betreuung aus Idar-Oberstein und Darmstadt. Prüfen Sie direkt bei GSL Groß GmbH, ob Ihr aktueller M365-Stand schon genug Schutz liefert oder nur gut aussieht.