
Sie sitzen wahrscheinlich genau an diesem Punkt: Die IT läuft irgendwie, Microsoft 365 ist im Einsatz, Mitarbeitende arbeiten mobil, vielleicht wird schon mit KI-Tools experimentiert, und irgendwo auf der To-do-Liste stehen Datenschutz, AV-Verträge, Verfahrensverzeichnis, Schulungen und neuerdings auch NIS2. Gleichzeitig will das Tagesgeschäft weitergehen. Kunden warten nicht, weil intern noch Zuständigkeiten unklar sind.
Genau hier scheitern viele KMU nicht an fehlendem Willen, sondern an fehlender Übersetzung. Juristische Begriffe klingen abstrakt. Die eigentliche Managementfrage ist aber sehr konkret: Welche Datenverarbeitung ist geschäftlich sinnvoll, welche ist riskant, und wie baut man daraus einen belastbaren Prozess, der den Betrieb nicht ausbremst?
Datenschutz im Unternehmen funktioniert dann, wenn er nicht als isoliertes Rechtsprojekt behandelt wird. Er gehört in die normale Unternehmenssteuerung, direkt neben IT-Sicherheit, Lieferantenmanagement, Rollenmodellen, Freigaben, Notfallplanung und sauber dokumentierten Entscheidungen. Für Mittelständler in Rheinland-Pfalz und Hessen ist genau dieser pragmatische Blick entscheidend, weil dort oft keine grossen Stabsabteilungen vorhanden sind, sondern Geschäftsführung, IT-Leitung und Fachbereiche gemeinsam tragfähige Lösungen finden müssen.
Inhaltsverzeichnis
- Warum Datenschutz für Unternehmen mehr als nur eine Pflicht ist
- Die rechtlichen Säulen DSGVO, BDSG und NIS2 verstehen
- Verantwortlichkeiten und Rollen im Unternehmen klar definieren
- Organisatorische Maßnahmen als stabiles Fundament
- Technische Maßnahmen für einen wirksamen Schutzwall
- Datenschutz in der Praxis mit Cloud, KI und externen Partnern
- Ihr Fahrplan zum Datenschutz für KMU in Rheinland-Pfalz und Hessen
Warum Datenschutz für Unternehmen mehr als nur eine Pflicht ist
Viele Geschäftsführer erleben Datenschutz zuerst als Bremse. Ein neues CRM soll eingeführt werden, der Vertrieb will bessere Formulare, die Personalabteilung möchte digitale Prozesse, und sofort tauchen Fragen zu Einwilligung, Speicherfristen, Berechtigungen und Auftragsverarbeitung auf. Das wirkt wie ein Hindernis. Wirtschaftlich betrachtet ist es aber eine Vertrauensfrage.
Der entscheidende Punkt ist einfach: Kunden geben Daten nur dann preis, wenn sie dem Unternehmen einen verantwortungsvollen Umgang zutrauen. Laut den in Deutschland rezipierten Umfragedaten würden 75 % nicht bei Unternehmen kaufen, denen sie ihre persönlichen Daten nicht anvertrauen, nachzulesen bei Termly zu Datenschutz-Statistiken. Datenschutz ist damit direkt mit Kaufbereitschaft und Markenvertrauen verbunden.
Vertrauen entscheidet früher als der Vertrag
Im Mittelstand zeigt sich das oft an kleinen Situationen. Ein Bewerber fragt nach dem Umgang mit Unterlagen. Ein Industriekunde will wissen, wo Supportdaten liegen. Eine soziale Einrichtung prüft, ob externe Dienstleister wirklich sauber arbeiten. In solchen Momenten zählt nicht, ob man “irgendwas mit DSGVO” macht. Entscheidend ist, ob Zuständigkeiten, Antworten und Nachweise organisiert wirken.
Datenschutz wird für viele Unternehmen erst dann greifbar, wenn ein Kunde oder Partner konkrete Fragen stellt. Dann zeigt sich sofort, ob ein Prozess existiert oder nur gute Absichten.
Wer Datenschutz im Unternehmen ernst nimmt, schafft also nicht nur Rechtssicherheit. Er reduziert Reibung in Vertrieb, HR, Service und Einkauf. Selbst eine einfache, klar formulierte Datenschutzkommunikation macht einen Unterschied. Ein nützlicher Referenzpunkt für verständliche externe Kommunikation ist etwa Unsere Datenschutzbestimmungen, weil dort gut sichtbar wird, wie Informationen strukturiert und nachvollziehbar aufbereitet werden können.
Was in der Praxis funktioniert
Was funktioniert, ist keine Perfektion, sondern Verlässlichkeit:
- Klare Aussagen: Mitarbeitende wissen, welche Daten sie wofür nutzen dürfen.
- Saubere Prozesse: Formulare, Freigaben und Löschroutinen sind nicht improvisiert.
- Nachweise auf Abruf: Verträge, Verzeichnisse und technische Konzepte liegen nicht verstreut.
- Realistische Entscheidungen: Nicht jede Anforderung wird maximal streng gelöst, aber jede begründet.
Was nicht funktioniert, ist Datenschutz als Papierprojekt. Sobald operative Teams ihn als fremdes Regelwerk erleben, entstehen Schattenprozesse. Dann werden Dateien lokal gespeichert, unfreigegebene Tools genutzt oder sensible Informationen per Standardweg verschickt. Genau dadurch steigt das Risiko.
Die rechtlichen Säulen DSGVO, BDSG und NIS2 verstehen
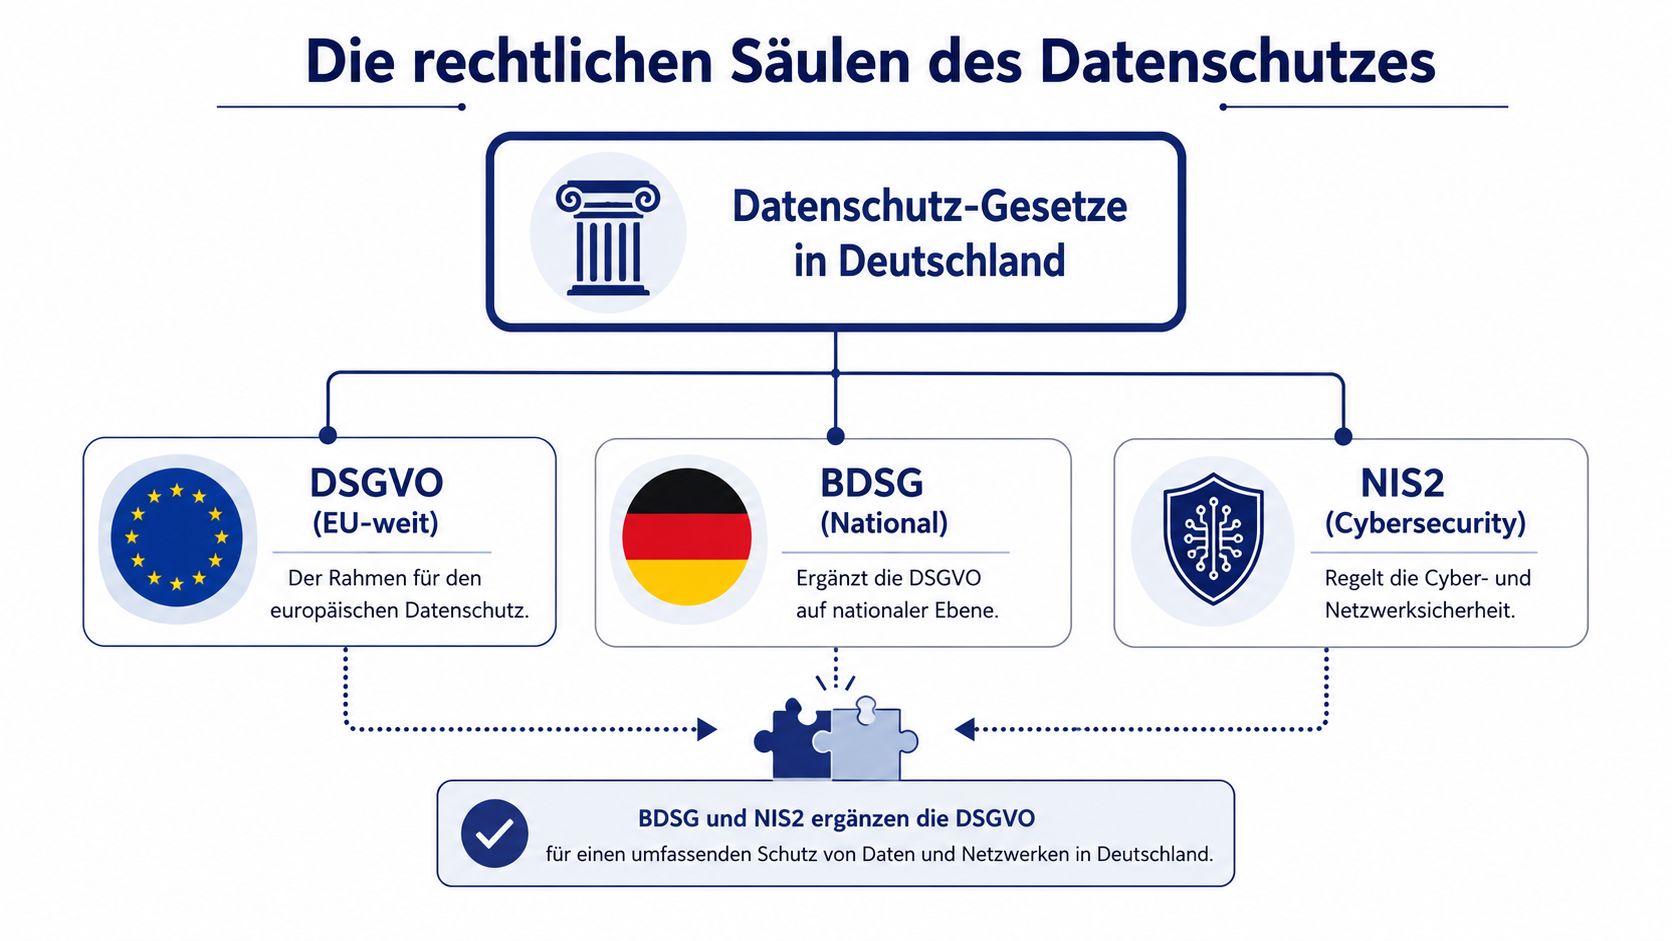
Wenn man die Rechtslage als ungeordneten Paragrafenwald betrachtet, wird sie unnötig schwer. Für KMU ist ein einfaches Modell hilfreicher: Denken Sie an ein Haus. Die DSGVO ist das Fundament. Das BDSG ist die nationale Ausgestaltung an den Stellen, an denen deutsches Recht konkretisiert. NIS2 ergänzt das Haus dort, wo Cyberrisiken, Resilienz, Verantwortlichkeiten und Sicherheitssteuerung organisatorisch verbindlicher werden.
Das Hausmodell für die Einordnung
Die DSGVO beantwortet die Grundfragen. Auf welcher Rechtsgrundlage dürfen Daten verarbeitet werden? Welche Informationspflichten gelten? Welche Rechte haben Betroffene? Welche Sicherheitsmaßnahmen sind angemessen?
Das BDSG ergänzt dort, wo nationale Präzisierung notwendig ist. Für Unternehmen heisst das praktisch: Die DSGVO bleibt das zentrale Raster, aber die deutsche Auslegung und Umsetzung muss mitgelesen werden. Gerade bei Beschäftigtendaten, internen Zuständigkeiten und bestimmten Verarbeitungsfragen reicht ein reiner Blick auf EU-Vorgaben oft nicht aus.
NIS2 kommt aus der Cybersicherheitsrichtung, nicht aus dem klassischen Datenschutzrecht. Für die Unternehmenspraxis ist das trotzdem eng verzahnt. Denn wenn Systeme ausfallen, Zugriffe nicht sauber gesteuert werden oder Sicherheitsvorfälle nicht geordnet behandelt werden, ist Datenschutz fast immer mitbetroffen. Wer NIS2 nur als IT-Thema sieht, verkennt die Managementdimension. Für die organisatorische Einordnung von Risiko- und Sicherheitsverantwortung ist ein Blick auf NIS2 und Risikomanagement in der Praxis hilfreich.
Warum der Aufwand so hoch wirkt
Viele Betriebe empfinden Datenschutz nicht deshalb als belastend, weil einzelne Regeln unverständlich wären. Der Aufwand entsteht, weil Datenschutz in mehrere Geschäftsprozesse gleichzeitig hineinreicht. Laut Bitkom berichten 97 % der Unternehmen auch 2025 von hohem Aufwand bei der Umsetzung des Datenschutzes, nach 94 % im Vorjahr. Bei Unternehmen mit 20 bis 99 Beschäftigten liegt der Anteil mit sehr hohem Aufwand bei 45 %. Kein Unternehmen meldet einen sinkenden Aufwand. Die Details stehen in der Bitkom-Presseinformation zum Datenschutzaufwand in Unternehmen.
Das deckt sich mit der Praxis. Datenschutz ist keine einmalige Umstellung seit dem 25. Mai 2018, sondern ein Dauerprozess. Neue Tools, neue Dienstleister, neue Standorte, neue Auswertungen und neue Sicherheitsanforderungen erzeugen laufend Anpassungsbedarf.
| Säule | Praktische Frage im Unternehmen | Typischer Fehler |
|---|---|---|
| DSGVO | Dürfen wir die Daten so verarbeiten? | Rechtsgrundlage wird vorausgesetzt statt geprüft |
| BDSG | Was gilt in Deutschland konkret zusätzlich? | Nationale Besonderheiten werden übersehen |
| NIS2 | Wie steuern wir Sicherheitsrisiken organisatorisch? | Verantwortung bleibt nur bei der IT hängen |
Praxisregel: Wenn Geschäftsführung, Fachbereich und IT jeweils nur ihren eigenen Ausschnitt sehen, steigt der Aufwand. Wenn dieselben Themen in einem gemeinsamen Governance-Modell laufen, wird der Aufwand planbar.
Verantwortlichkeiten und Rollen im Unternehmen klar definieren
In vielen KMU ist Datenschutz deshalb mühsam, weil niemand klar sagen kann, wer entscheidet, wer prüft und wer umsetzt. Dann liegen Anfragen beim Empfang, AV-Verträge bei der Einkaufsleitung, technische Fragen bei der IT und die Geschäftsführung erfährt erst davon, wenn ein Problem eskaliert.
Die Geschäftsführung bleibt in der Pflicht
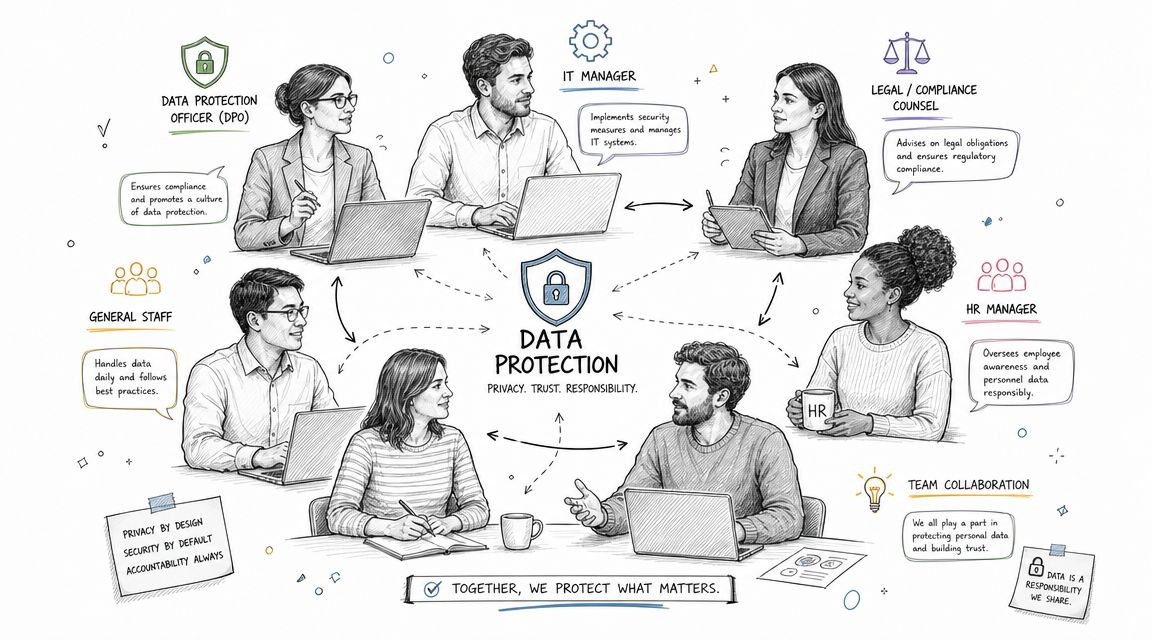
Die wichtigste Klarstellung zuerst: Verantwortung lässt sich organisieren, aber nicht wegdelegieren. Die Geschäftsführung muss festlegen, wie Datenschutz im Unternehmen gesteuert wird. Sie priorisiert Ressourcen, benennt Verantwortliche, genehmigt Richtlinien und stellt sicher, dass Datenschutz und IT-Sicherheit nicht gegeneinander arbeiten.
Der Datenschutzbeauftragte berät und überwacht. Er ersetzt aber keine Linienverantwortung. Fachbereiche bleiben für ihre Prozesse zuständig, etwa Personal, Vertrieb, Marketing, Patientenverwaltung oder sozialwirtschaftliche Dokumentation. Die IT wiederum setzt technische Kontrollen um, betreibt Systeme und dokumentiert Änderungen.
Im Alltag hilft eine einfache Rollentrennung:
- Geschäftsführung: trifft Grundsatzentscheidungen und trägt die Gesamtverantwortung.
- Datenschutzbeauftragter: prüft, berät, sensibilisiert und begleitet.
- Fachbereiche: beschreiben Zwecke, Datenarten, Abläufe und Aufbewahrung.
- IT: setzt Berechtigungen, Protokollierung, Backup, Verschlüsselung und Härtung um.
- Mitarbeitende: halten Vorgaben ein und melden Auffälligkeiten.
Interner oder externer Datenschutzbeauftragter
Ein interner Datenschutzbeauftragter kennt das Unternehmen, die Kultur und die informellen Abläufe. Das kann im Tagesgeschäft sehr wertvoll sein. Problematisch wird es, wenn Interessenkonflikte entstehen oder die Person schlicht nicht genug Zeit und Spezialisierung mitbringt.
Ein externer Datenschutzbeauftragter bringt Distanz, Routine und oft mehr Breite aus anderen Mandaten mit. Für KMU ist das häufig das praktischere Modell, vor allem wenn die Organisation keine eigene Datenschutzabteilung hat. Wichtig ist dann, dass der externe Partner nicht nur Formalien liefert, sondern mit IT, Einkauf, HR und Fachbereichen arbeitsfähig kommuniziert.
Was nicht funktioniert, ist die Alibi-Lösung. Ein Name auf dem Papier ohne klare Eskalationswege, Jour fixe, Prüfkalender und definierte Ansprechpartner hilft weder bei Betroffenenanfragen noch bei Systemeinführungen.
Ein guter Datenschutzprozess beginnt nicht mit einem Formular, sondern mit einer eindeutigen Frage: Wer darf hier entscheiden, und wer muss vorab eingebunden werden?
Organisatorische Maßnahmen als stabiles Fundament
Organisatorische Maßnahmen wirken auf den ersten Blick wie Bürokratie. In Wirklichkeit sind sie die Steuerungsebene. Wenn ein Unternehmen nicht nachweisen kann, welche Daten wo verarbeitet werden, auf welcher Grundlage das geschieht und welche Dienstleister eingebunden sind, fehlt die Grundlage für jede vernünftige Risikoentscheidung.
Das Verzeichnis als Datenlandkarte
Das Verzeichnis von Verarbeitungstätigkeiten ist kein Dokument für die Schublade. Es ist die Landkarte Ihrer Datenverarbeitung. Wer dort sauber arbeitet, erkennt schnell, welche Systeme besonders kritisch sind, wo externe Dienstleister eingebunden werden und an welchen Stellen Betroffenenrechte oder Löschpflichten praktisch relevant werden.
In vielen Unternehmen wird das VVT zu abstrakt geführt. Dann stehen dort nur Oberbegriffe wie „Personalverwaltung“ oder „Kundenmanagement“. Hilfreich wird es erst, wenn Prozesse konkret beschrieben sind. Welche Daten werden verarbeitet? Wer greift zu? In welchem System? Wer ist Empfänger? Wie lange wird gespeichert? Welche Schutzmaßnahmen bestehen?
Welche Dokumente im Alltag wirklich zählen
Neben dem VVT zählen vor allem drei Dinge. Erstens Auftragsverarbeitungsverträge mit Dienstleistern, die personenbezogene Daten in Ihrem Auftrag verarbeiten. Zweitens Risikoanalysen für Prozesse mit erhöhtem Schutzbedarf. Drittens Datenschutz-Folgenabschätzungen, wenn Verarbeitungen besonders risikoreich sind.
Die operative Stärke liegt darin, diese Dokumente nicht isoliert zu pflegen. Wenn etwa Rechtevergabe, Rollenwechsel und Entzug von Zugängen nicht sauber mitgeführt werden, entstehen blinde Flecken. Genau deshalb ist eine regelmässige Rezertifizierung von Zugriffsrechten im IT-Berechtigungsmanagement für viele Organisationen mehr als ein IT-Thema. Sie verbindet Datenschutz, Informationssicherheit und interne Kontrolle.
Laut TAW zur DSGVO und Datenschutzpraxis drohen bei Datenschutzverletzungen Bußgelder von bis zu 20 Mio. Euro oder 4 % des weltweiten Jahresumsatzes. Aufsichtsbehörden bewerten dabei besonders, ob Verarbeitungstätigkeiten, Risikoanalyse und TOM sauber dokumentiert sind. Für Unternehmen ist das die eigentliche Botschaft: Fehlende Governance verschärft jedes Problem.
Für viele KMU lohnt sich zudem der Blick auf Standards aus der Informationssicherheit. Wer Datenschutz und Sicherheitsorganisation zusammen denken will, findet in der Datenschutzexpertise von Energieaudit365 einen nützlichen Anknüpfungspunkt zur strukturierten Verbindung von Prozessen, Verantwortlichkeiten und Nachweisen.
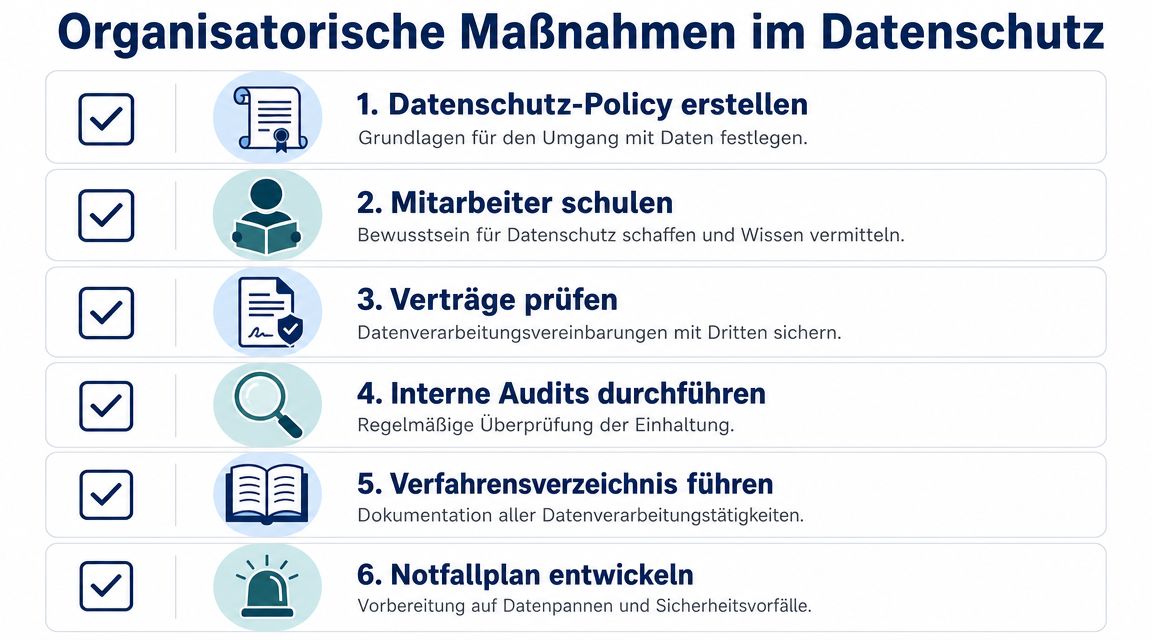
Was organisatorisch meist zuerst erledigt werden sollte:
- Verzeichnis bereinigen: Nicht theoretisch, sondern prozessnah und systembezogen.
- Dienstleister prüfen: Gibt es für Hosting, Support, Cloud und Lohnabrechnung belastbare Verträge?
- Freigaben definieren: Wer darf neue Tools oder externe Plattformen einführen?
- Vorfallweg festlegen: Wer wird informiert, wenn Daten versehentlich offengelegt oder falsch versendet werden?
- Schulungen terminieren: Nicht nur einmalig, sondern passend zu Rolle und Risiko.
Technische Maßnahmen für einen wirksamen Schutzwall
Art. 32 DSGVO wird oft auf einen Satz reduziert: Man müsse angemessene technische und organisatorische Maßnahmen treffen. In der Praxis steckt genau darin die eigentliche Arbeit. Angemessen heisst nicht maximal. Es heisst passend zum Risiko, zum Schutzbedarf und zur realen Nutzung.
Was angemessen in der Praxis bedeutet
Die Praxisübersicht zu technischen und organisatorischen Maßnahmen bei Für-Gründer nennt als Kernpunkte ein dem Risiko angemessenes Schutzniveau sowie Maßnahmen wie Verschlüsselung, Zugriffskontrollen, Protokollierung, Backup- und Recovery-Konzepte und regelmässige Updates. Für Unternehmen ist wichtig, dass diese Punkte zusammenwirken.
Ein Beispiel: Eine Personalabteilung verarbeitet besonders sensible Informationen. Dann reichen geteilte Postfächer, lokal gespeicherte Exporte und breit vergebene Ordnerrechte nicht aus. Dort braucht es ein enges Rollenmodell, idealerweise MFA, klare Freigaben und eine Wiederherstellungsstrategie, die auch im Störfall funktioniert.
Bei einem weniger sensiblen Marketingprozess kann die Ausprägung anders aussehen. Auch dort braucht es Schutz, aber nicht zwingend denselben Restriktionsgrad. Genau deshalb ist eine vorgelagerte Risikobewertung so wichtig. Ohne sie investieren Unternehmen oft an der falschen Stelle.
Woran technische Konzepte in KMU oft scheitern
Technisch scheitert Datenschutz selten an fehlenden Produkten. Die meisten Unternehmen haben bereits Microsoft 365, Firewall, Backup, Endpoint-Schutz und Benutzerverwaltung. Das Problem liegt meist in der inkonsistenten Umsetzung.
Typische Schwächen sind:
- MFA nur teilweise aktiviert: Führungskräfte, Dienstleister oder Alt-Konten bleiben ausgenommen.
- Backups ohne Wiederanlaufprüfung: Es gibt Sicherungen, aber keinen dokumentierten Restore-Prozess.
- Berechtigungen wachsen historisch: Mitarbeitende sammeln Zugriffe, statt sie rollenbasiert zu erhalten.
- Patches ohne Priorisierung: Kritische Systeme und weniger kritische Clients laufen im gleichen Takt.
- Protokollierung ohne Auswertung: Logs werden erzeugt, aber niemand bewertet Auffälligkeiten.
Technik schützt erst dann verlässlich, wenn sie nicht nur installiert, sondern betrieben, geprüft und dokumentiert wird.
Für den Mittelstand ist ein pragmatisches Zielbild oft sinnvoller als die grosse Sicherheitsarchitektur. Besser ein konsequent umgesetztes Rollenmodell mit MFA, sauberem Backup, dokumentierten Updates und klarer Endgerätepolitik als ein Sammelsurium aus halbfertigen Einzelmaßnahmen. Datenschutz im Unternehmen wird technisch belastbar, wenn Standards für Identitäten, Endpunkte, Datenablage und Wiederanlauf verbindlich festgelegt sind.
Datenschutz in der Praxis mit Cloud, KI und externen Partnern
Die schwierigsten Fragen entstehen heute selten beim klassischen Aktenarchiv. Sie entstehen in Collaboration-Plattformen, Ticketsystemen, KI-Assistenten, Remote-Support, Dateiablagen und SaaS-Diensten, die schnell eingeführt wurden, weil sie den Alltag erleichtern. Genau dort müssen KMU differenzieren statt pauschal zustimmen oder pauschal blockieren.
Cloud-Risiken realistisch bewerten
Viele Unternehmen fragen zu spät, ob ein Dienst DSGVO-konform “ist”. Die bessere Frage lautet: Welche Daten verarbeiten wir dort, mit welchem Schutzbedarf, unter welcher Zugriffslage und mit welchen vertraglichen Sicherungen?
Ein zentraler Punkt ist der CLOUD-Act-Konflikt. Laut activeMind zum Einsatz von US-Dienstleistern können US-Behörden auf Daten zugreifen, die von US-Unternehmen verarbeitet werden, selbst wenn diese außerhalb der USA gespeichert sind. Für KMU ist deshalb die Frage geschäftskritisch, welche Daten nicht in jede Standard-Cloud gehören.
Das bedeutet nicht automatisch, dass jede US-Cloud ausscheidet. Es bedeutet aber, dass Unternehmen Datenklassen bilden sollten. Allgemeine Projektdokumente, wenig sensible Terminabsprachen oder standardisierte Kommunikation sind anders zu bewerten als Personalakten, Gesundheitsdaten, Mandanteninformationen, Entwicklungsunterlagen oder vertrauliche Vertragsdaten.
Für viele Mittelständler ist ein geordneter Übergang entscheidend. Ein sinnvoller Einstieg ist, die Cloud nicht als Alles-oder-nichts-Projekt zu behandeln, sondern als Architekturfrage. Der Beitrag zum effektiven Cloud-Übergang für Mittelständler trifft genau diesen Punkt.
KI und Dienstleister brauchen klare Leitplanken
Bei KI-Tools wiederholt sich dasselbe Muster. Fachbereiche nutzen sie, weil sie schnell Nutzen stiften. Datenschutzprobleme entstehen dann, wenn unklar bleibt, welche Inhalte eingegeben werden dürfen, ob Prompts vertrauliche Informationen enthalten und ob Ergebnisse weiterverarbeitet oder gespeichert werden.
Praktisch helfen einfache Leitplanken:
| Bereich | Unkritischerer Einsatz | Kritischerer Einsatz |
|---|---|---|
| KI-Tools | allgemeine Textentwürfe ohne Personenbezug | personenbezogene, vertrauliche oder geheimhaltungsbedürftige Inhalte |
| Cloud-Ablage | standardisierte Teamdokumente | HR, Gesundheit, Mandats- oder Entwicklungsdaten |
| Externe Partner | klar abgegrenzte Supportfälle | weitreichender Fernzugriff ohne enge Rollen- und Protokollregeln |
Bei externen IT-Partnern sollte nicht nur der Vertrag stimmen. Wichtig sind Zugriffskonzepte, Ticketprozesse, Dokumentation, Freigaben und die Frage, ob Supportzugriffe nachvollziehbar bleiben. In regulierten oder besonders sensiblen Umgebungen ist regionale Nähe oft ein zusätzlicher Vorteil, weil Abstimmungen, Vor-Ort-Termine und kurzfristige Klärungen einfacher werden.
Im Alltag bewährt sich eine einfache Prüffrage vor jeder Tool-Einführung: Würden wir diese Daten auch dann dort verarbeiten, wenn morgen ein Kunde, ein Prüfer oder der eigene Betriebsrat detailliert nachfragt? Wenn die Antwort unklar ist, fehlt meist noch die nötige Governance.
Ihr Fahrplan zum Datenschutz für KMU in Rheinland-Pfalz und Hessen
Datenschutz wird beherrschbar, wenn Sie ihn in einen festen Arbeitsplan übersetzen. Für KMU in Rheinland-Pfalz und Hessen hat sich ein Vorgehen in klaren Etappen bewährt, weil dort oft keine großen Spezialteams verfügbar sind und Entscheidungen zügig in den Betrieb übersetzt werden müssen.
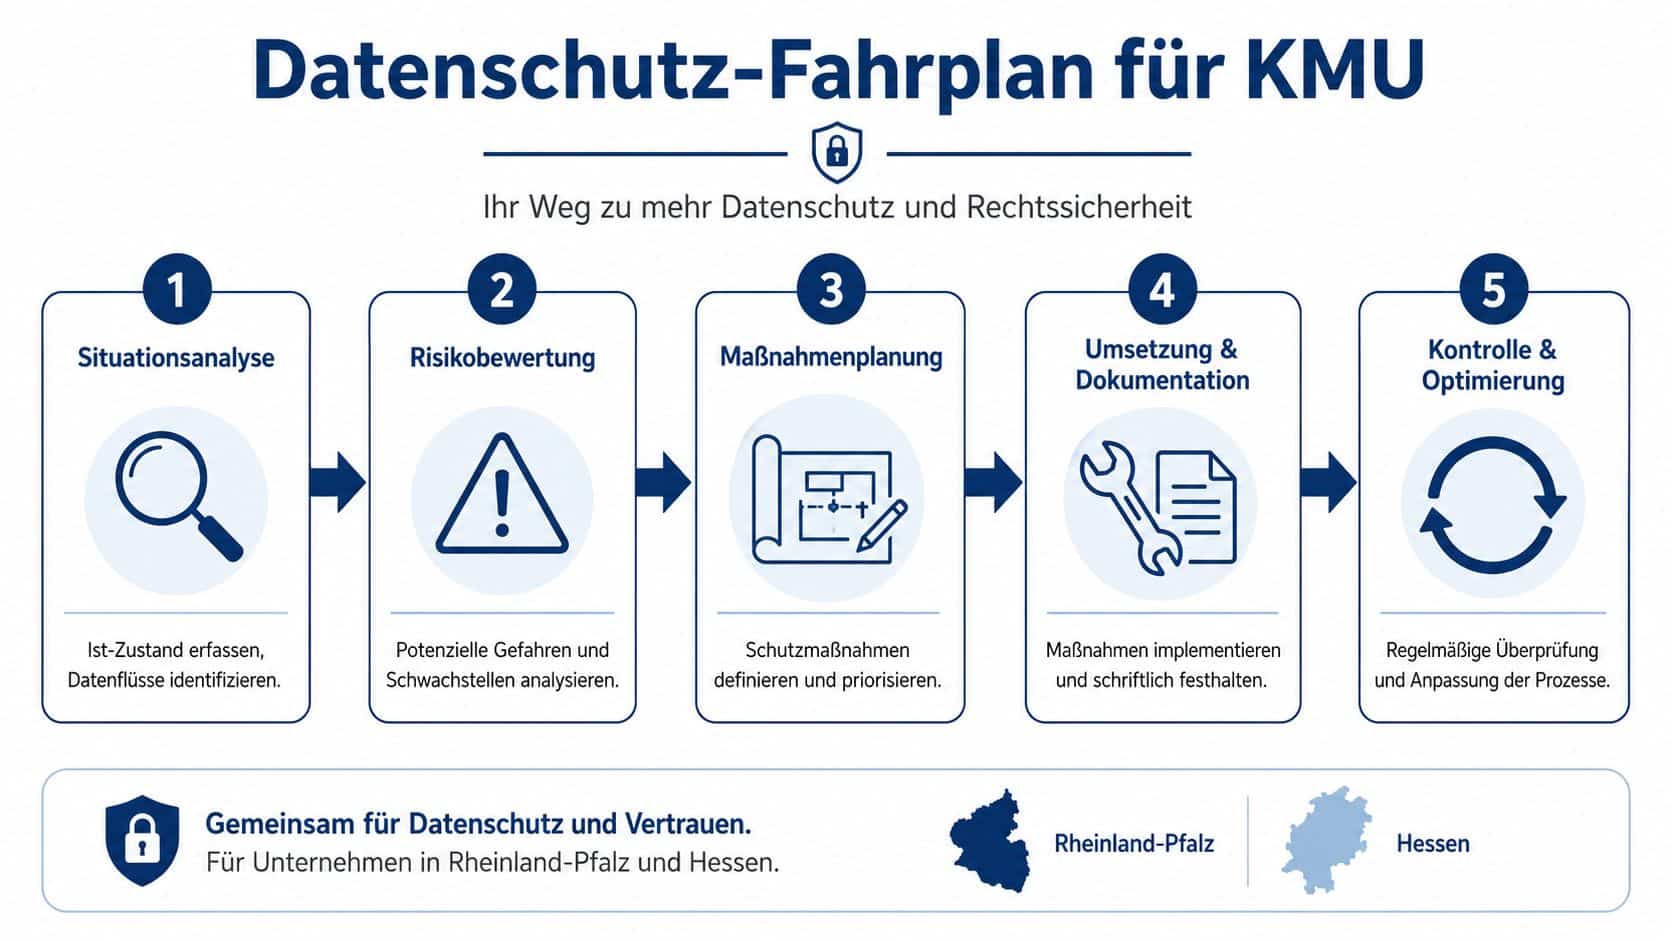
Als Überblick hilft ein kompakter Fahrplan.
Die ersten 30 Tage
Am Anfang steht die Lageaufnahme. Nicht juristisch, sondern betrieblich. Welche personenbezogenen Daten verarbeiten Sie überhaupt? In welchen Systemen? Wer greift darauf zu? Welche externen Dienstleister sind beteiligt? Wo gibt es mobile Arbeit, Cloud-Dienste, geteilte Postfächer, Schatten-IT oder historisch gewachsene Berechtigungen?
Danach folgt die Priorisierung. Nicht jeder Prozess ist gleich kritisch. Personal, Gesundheitsbezug, Kundendaten mit hoher Vertraulichkeit und zentrale Geschäftsanwendungen gehören nach oben auf die Liste. Marketingverteiler oder einfache Kontaktprozesse sind meist anders zu behandeln.
Wer zu Beginn alles gleichzeitig anfassen will, verliert Tempo. Wer die kritischen Prozesse zuerst ordnet, schafft schnell belastbare Wirkung.
Tag 31 bis 60
Jetzt werden Rollen, Dokumente und Mindeststandards festgezogen. Die Geschäftsführung benennt Verantwortlichkeiten. Das Verzeichnis der Verarbeitungstätigkeiten wird für die priorisierten Prozesse vervollständigt. Dienstleister werden vertraglich und organisatorisch geprüft. Für neue Tools gibt es einen verbindlichen Freigabeweg.
In dieser Phase sollten auch die technischen Baseline-Themen geklärt werden. MFA, Backup-Prüfung, Rollenmodell, Patch-Routine, sichere Datenablage und geregelter Remote-Zugriff müssen auf einen nachvollziehbaren Stand gebracht werden. Wenn NIS2-relevante Anforderungen im Raum stehen, gehört die Abstimmung mit Risikomanagement und Sicherheitsorganisation in denselben Takt.
Tag 61 bis 90
Ab jetzt geht es um Verstetigung. Schulungen werden nicht als Pflichttermin abgeheftet, sondern rollenbezogen geplant. Vorfallwege werden getestet. Betroffenenanfragen lassen sich beantworten, ohne hektisch Informationen zusammensuchen zu müssen. Die Dokumentation wird nicht perfekt, aber belastbar.
Gerade für Unternehmen mit Standorten, Außenstellen oder verteilten Teams ist in dieser Phase oft externe Unterstützung sinnvoll. Ein regionales IT-Systemhaus wie GSL Groß GmbH kann dabei als operative Ergänzung fungieren, etwa bei Managed Services, Sicherheitsprüfung, Cloud-Betrieb, Risikomanagement und der technischen Umsetzung von Schutzmaßnahmen. Das ersetzt keine Managemententscheidung, schafft aber Kapazität für den laufenden Betrieb.
Für einen kompakten Einstieg eignet sich auch dieses Video, das das Thema verständlich aufgreift:
Ein tragfähiger Fahrplan für KMU in Rheinland-Pfalz und Hessen sieht am Ende meist so aus:
- Ist-Zustand erfassen: Systeme, Datenflüsse, Dienstleister und kritische Prozesse sichtbar machen.
- Risiken bewerten: Schutzbedarf und tatsächliche Schwachstellen trennen.
- Verantwortung klären: Geschäftsführung, DSB, Fachbereiche und IT in feste Abläufe bringen.
- Maßnahmen umsetzen: organisatorisch und technisch, aber priorisiert statt hektisch.
- Regelbetrieb sichern: dokumentieren, prüfen, schulen und bei Änderungen nachziehen.
Datenschutz im Unternehmen ist dann kein Innovationsblocker mehr. Er wird zu einem Entscheidungsrahmen. Genau das brauchen Mittelständler, die moderne Cloud-Nutzung, KI, Remote-Arbeit und Compliance zusammenbringen müssen.
Wenn Sie Datenschutz, IT-Sicherheit und NIS2 nicht als isolierte Einzelprojekte, sondern als steuerbaren Betriebsprozess aufsetzen möchten, lohnt sich ein pragmatischer Abgleich Ihrer aktuellen Lage. GSL Groß GmbH unterstützt KMU in Rheinland-Pfalz und Hessen dabei, Risiken sichtbar zu machen, technische und organisatorische Maßnahmen sauber aufzusetzen und daraus einen wartbaren Alltag zu machen.