
Ein Auftrag kommt per E-Mail, die Werkstatt arbeitet mit einer Excel-Datei, der Einkauf sucht Lieferantendaten in einem Netzlaufwerk. Im Sozialdienst liegen Informationen parallel in Papierakten und mehreren Fachanwendungen. Niemand arbeitet absichtlich ineffizient, trotzdem entstehen Rückfragen, doppelte Erfassung und Unsicherheit über den aktuellen Bearbeitungsstand.
Genau hier beginnt die eigentliche Herausforderung bei der Digitalisierung von Geschäftsprozessen. Ein weiteres Tool löst kein Problem, wenn Daten, Rollen und Übergaben nicht zusammenpassen. Für KMU in Rheinland-Pfalz, Hessen und dem Saarland zählt deshalb nicht die längste Funktionsliste, sondern eine belastbare Reihenfolge: Prozesse sichtbar machen, Daten und Systeme ordnen, Sicherheitsanforderungen integrieren und erst danach Automatisierung und KI skalieren.
Inhaltsverzeichnis
- Warum Digitalisierung im KMU heute eine Architekturfrage ist
- Bestandsaufnahme und Prozesslandkarte als Fundament
- Welche Prozesse wirklich zuerst digitalisiert werden sollten
- Cloud, On-Prem oder eine hybride Architektur
- NIS2, Compliance und IT-Sicherheit verzahnt denken
- Change Management und messbarer Nutzen im Betrieb
- Der 90-Tage-Fahrplan für den Mittelstand
Warum Digitalisierung im KMU heute eine Architekturfrage ist
Ein mittelständischer Zulieferer kann ein modernes ERP einführen und trotzdem weiterhin Aufträge per E-Mail verteilen. Ein Träger der Sozialwirtschaft kann ein DMS anschaffen und dennoch dieselben Klientendaten in mehreren Insellösungen pflegen. In beiden Fällen fehlt nicht zwingend Software. Es fehlt ein durchgängiges Modell dafür, wo ein Vorgang beginnt, welche Daten führend sind, wer entscheidet und wie der Status weitergegeben wird.
Das Problem isolierter Digitalisierungsinseln zeigt sich besonders an Übergaben. Vertrieb erfasst Kundendaten, die Produktion übernimmt einzelne Angaben manuell, der Einkauf ergänzt Informationen in einer eigenen Liste und die Buchhaltung erhält den Vorgang zeitversetzt. Jede Anwendung kann für sich sinnvoll sein. Zusammen erzeugen sie Medienbrüche, doppelte Datenhaltung und schwer nachvollziehbare Ausnahmen.
Praktische Regel: Ein digitaler Prozess endet nicht beim Speichern eines Dokuments. Er endet erst, wenn der richtige Empfänger die richtige Information im richtigen Kontext verarbeiten kann.
Der Überblick zu IT-Governance hilft dabei, Verantwortlichkeiten, Entscheidungswege und Kontrollmechanismen nicht nachträglich, sondern als Teil der Architektur festzulegen. Das ist im KMU besonders wichtig, weil wenige Personen oft mehrere Rollen übernehmen. Ohne klare Zuständigkeit bleibt unklar, wer Stammdaten korrigiert, Berechtigungen freigibt oder einen fehlerhaften Workflow stoppt.
Reife, Sicherheit und Skalierbarkeit gehören zusammen
Die deutsche Prozessdigitalisierung hat sich seit 2020 deutlich beschleunigt. Der Kategorienwert „Prozesse“ im Digitalisierungsindex stieg 2024 auf 136,5 Punkte, ausgehend von 100 Punkten im Jahr 2020, und legte gegenüber dem Vorjahr um 7 Punkte zu (IW-Digitalisierungsindex 2024). Das zeigt Fortschritt, aber keinen Anlass für Selbstzufriedenheit.
Denn digitale Reife bedeutet nicht nur, Papier durch Dateien zu ersetzen. Ein Prozess muss standardisiert, integrierbar, auswertbar und abgesichert sein. Wer KI auf ungeklärte Stammdaten setzt, automatisiert Fehler. Wer Cloud-Dienste ohne Berechtigungskonzept einführt, verlagert Risiken. Wer NIS2 erst nach der Systementscheidung betrachtet, muss Architektur und Betriebsmodell häufig teuer nachbessern.
Die richtige Leitfrage lautet deshalb nicht „Welche Software fehlt uns?“, sondern: Welche Prozessarchitektur brauchen wir, damit das Unternehmen verlässlich arbeiten und später sicher automatisieren kann?
Bestandsaufnahme und Prozesslandkarte als Fundament
Die Bestandsaufnahme muss gründlich genug sein, um versteckte Abhängigkeiten zu finden, aber schlank genug, damit der Betrieb nicht monatelang auf eine Analyse wartet. Für ein typisches KMU reichen häufig zwei bis drei konzentrierte Workshop-Tage, wenn Geschäftsführung, Fachbereiche und IT gemeinsam arbeiten. Betrachtet werden sollten unter anderem Auftragsabwicklung, Beschaffung, Personalplanung, Rechnungswesen und Stammdatenpflege.
Nicht die vorhandene Software bildet den Ausgangspunkt, sondern der reale Ablauf. Ein Auftrag kann im CRM beginnen, telefonisch ergänzt werden, in einer Produktionsliste landen und erst später im ERP erscheinen. Eine Personalplanung kann in einer Fachanwendung entstehen, während Vertretungen über Messenger abgestimmt werden. Solche Abweichungen sind keine Nebensachen. Sie zeigen, wo der Prozess tatsächlich lebt.
Die Prozesslandkarte muss Datenflüsse sichtbar machen
Eine Swimlane-Darstellung trennt Rollen oder Abteilungen und ordnet die einzelnen Aktivitäten zeitlich. Ergänzt werden sollten:
- Systeme: Wo wird ein Vorgang angelegt, verändert und abgeschlossen?
- Datenflüsse: Welche Informationen werden übergeben, kopiert oder erneut erfasst?
- Medienbrüche: Wo wechseln Papier, E-Mail, Excel, Telefon und Fachanwendung?
- Verantwortung: Wer besitzt den Prozess, wer genehmigt und wer bearbeitet Ausnahmen?
- Nachweise: Welche Protokolle, Freigaben oder Dokumente müssen später auffindbar sein?
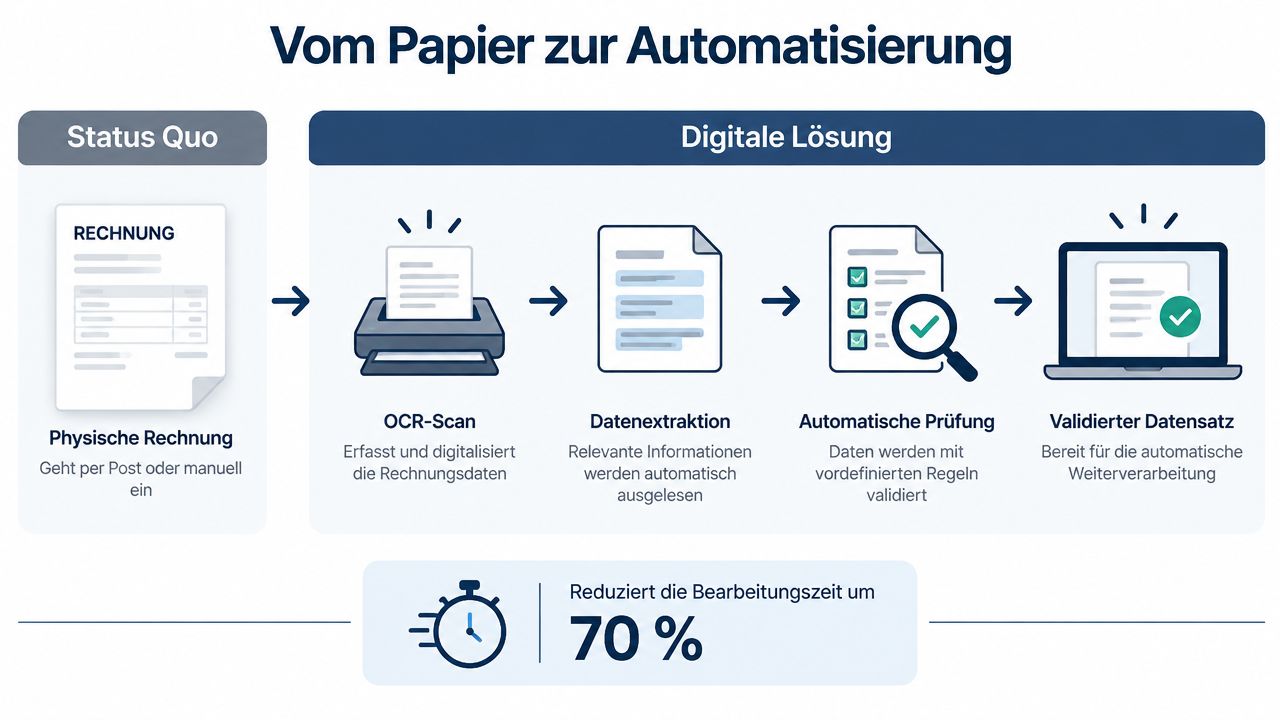
Eine einfache Reifegradskala schafft anschließend Vergleichbarkeit. Ein Prozess kann papiergetrieben, teilweise digital, systemübergreifend digital oder durchgängig digital mit automatisierten Kontrollen sein. Entscheidend ist, dass die Einstufung nicht nur die Existenz eines Systems bewertet, sondern den gesamten Ablauf.
Bewertung mit wenigen, belastbaren Kriterien
Für jeden Prozess genügt zunächst ein Score aus Digitalisierungsgrad, Fehlerquote und Durchlaufzeit. Die Werte müssen nicht wissenschaftlich exakt sein. Sie sollen sichtbar machen, ob ein Vorgang häufig stockt, viele Korrekturen verursacht oder stark von Einzelpersonen abhängt.
Zusätzlich prüft das Team drei typische Schwachstellen. Gibt es eine Stammdatenhoheit, also eine Stelle, die Kunden-, Lieferanten- oder Mitarbeiterdaten verbindlich pflegt? Welche Schatten-IT wird genutzt, weil offizielle Systeme zu langsam oder unpraktisch sind? Und wer trägt fachlich die Verantwortung, wenn eine Automatisierung eine Ausnahme nicht korrekt behandelt?
Das Ergebnis ist kein starres Bewertungsformular. Es ist ein priorisierbares Inventar, das Architekturentscheidungen vorbereitet und später als Referenz für NIS2-Risiken, Berechtigungen und Monitoring dient.
Welche Prozesse wirklich zuerst digitalisiert werden sollten
Die verbreitete Empfehlung, mit papierintensiven, häufigen und fehleranfälligen Prozessen zu beginnen, ist richtig, aber unvollständig. Ein KMU braucht zusätzlich eine Antwort auf die Frage, welcher Prozess später ERP-Daten, Automatisierung und KI trägt. Genau diese Perspektive entscheidet, ob ein Pilot isoliert bleibt oder als Baustein einer skalierbaren Prozessarchitektur dient.
Dafür eignen sich drei Priorisierungsmodelle:
| Modell | Eignung für KMU | Aufwand | Wann sinnvoll |
|---|---|---|---|
| Aufwand-Nutzen-Matrix | Hoch, leicht verständlich | Niedrig | Für einen schnellen Vergleich vieler Ideen |
| Eisenhower-Quadrat für Prozesse | Mittel, vereinfacht Dringlichkeit und Wirkung | Niedrig | Wenn akute Betriebsprobleme dominieren |
| Business-Value-vs.-Risiko-Portfolio | Sehr hoch, verbindet Nutzen mit Sicherheits- und Betriebsrisiken | Mittel | Für die verbindliche Reihenfolge eines Digitalprogramms |
Die Aufwand-Nutzen-Matrix eignet sich als Einstieg. Sie berücksichtigt aber oft nicht, ob ein Prozess kritische Daten enthält oder eine spätere Integration blockiert. Das Business-Value-vs.-Risiko-Portfolio ist für KMU tragfähiger, weil es neben Einsparungen auch Ausfall-, Compliance- und Abhängigkeitseffekte betrachtet.
Die sinnvolle Reihenfolge für ERP, Automatisierung und KI
Eine Bitkom-Angabe zur Prozessdigitalisierung darf hier nicht als Beleg für eine angebliche konkrete Scheiterquote verwendet werden, weil die genannte Zahl in den verifizierten Daten nicht belegt ist. Belastbar ist stattdessen: 2025 nutzten erst 42 Prozent der KMU ERP-Software zur Steuerung ihrer Geschäftsprozesse, und nur gut jedes dritte KMU wies eine hohe bis sehr hohe digitale Intensität auf (CGI zur Umsetzung von KI und Digital Re-Engineering).
Daraus folgt eine belastbare Reihenfolge:
- Papierbasierte Kernprozesse digital durchgängig abbilden. Rechnungseingang, Auftragsfreigabe, Personalunterlagen oder Vertragsfristen eignen sich, wenn Start und Ende klar definiert sind.
- ERP-Datenmodell bereinigen. Dubletten, uneinheitliche Bezeichnungen und unklare Besitzer verhindern verlässliche Auswertungen.
- Regelbasierte Workflows automatisieren. Routing, Freigaben, Eskalationen und Statusmeldungen sollten erst automatisiert werden, wenn die Regeln fachlich stabil sind.
- KI gezielt einsetzen. KI kann Dokumente klassifizieren, Inhalte extrahieren oder Prognosen unterstützen. Sie sollte nicht die fehlende Prozessdefinition ersetzen.
Besonders gute Startindikatoren sind hohe Transaktionsfrequenz, ein klarer Datenbesitzer und eindeutige Compliance-Relevanz. Eine Einsatzplanung im Gesundheits- oder Personaldienstleistungsumfeld lässt sich beispielsweise nur dann sinnvoll digitalisieren, wenn Verfügbarkeiten, Qualifikationen, Rollen und Freigaben sauber zusammengeführt sind. Als fachlicher Anwendungsbezug eignet sich die Einsatzplanung mit P1 Medical, sofern die Lösung in die bestehende Daten- und Sicherheitsarchitektur passt.
Low-Code kann die Umsetzung beschleunigen, ist aber kein Architekturprinzip. Wer „Low-Code zuerst“ ohne Datenmodell, Berechtigungskonzept und Exit-Strategie verfolgt, baut schnell neue Inseln.
Cloud, On-Prem oder eine hybride Architektur
Die Wahl zwischen Cloud und On-Premises sollte nicht am persönlichen IT-Geschmack hängen. Sie folgt aus dem priorisierten Prozess, der Schutzbedürftigkeit der Daten, der vorhandenen Integration und der Fähigkeit des Unternehmens, den Betrieb dauerhaft sicherzustellen.
Microsoft 365 mit Azure-Footprint kann Zusammenarbeit, Identitäten und skalierbare Dienste bündeln. Ein klassischer On-Premises-Stack bietet dagegen mehr unmittelbare Kontrolle über Infrastruktur und Datenpfade. Dafür trägt das Unternehmen die Verantwortung für Hardware, Wartung, Ausfallsicherheit, Aktualisierung und Kapazitätsplanung. Eine hybride Architektur verbindet beide Welten, verlangt aber saubere Identitäten, definierte Schnittstellen und ein belastbares Monitoring.
| Kriterium | Cloud (M365/Azure) | On-Prem | Hybrid |
|---|---|---|---|
| Datenresidenz | Vertraglich und technisch zu prüfen | Im eigenen Verantwortungsbereich | Nach Datenklasse aufgeteilt |
| ERP-Integration | Gut bei modernen Schnittstellen | Stark bei gewachsenen lokalen Systemen | Sinnvoll bei schrittweiser Modernisierung |
| Betriebskosten pro Arbeitsplatz | Planbar, laufende Lizenzen | Mehr Eigenaufwand und Investitionen | Geteilt, aber komplexer |
| Saisonspitzen | Elastisch skalierbar | Kapazität muss vorgehalten werden | Kritische Lasten können getrennt werden |
| Internetabhängigkeit | Hoch, Ausweichkonzept nötig | Lokal oft geringer | Abhängig vom jeweiligen Prozess |
| Exit-Risiko | Vertrag, Datenexport und Abhängigkeiten prüfen | Wechsel kann durch Spezialhardware erschwert sein | Mehrere Übergabepunkte absichern |
Die Entscheidung anhand der tatsächlichen Last
Vor einer Migration sollten Verantwortliche fünf Fragen beantworten:
- Welche Datenklassen gibt es? Personenbezogene, medizinische, produktionskritische oder vertrauliche Informationen brauchen unterschiedliche Schutzmassnahmen.
- Welche Systeme müssen integriert werden? Alte ERP- oder Maschinenanbindungen können einen direkten Cloud-Wechsel erschweren.
- Wer betreibt die Umgebung? Ein KMU ohne freie IT-Kapazität sollte den operativen Aufwand realistisch bewerten.
- Was passiert bei Netzausfall? Für Produktion, Pflege und Logistik braucht es lokale Notfallabläufe.
- Wie sieht der Ausstieg aus? Datenexport, Vertragslaufzeiten, offene Schnittstellen und Ersatzszenarien gehören in die Entscheidung.
Eine Cloud-Strategie für Unternehmen ist deshalb kein isoliertes Infrastrukturprojekt. Besonders bei M365 und Azure müssen Identitätsmanagement, Endgeräteschutz, Protokollierung und Berechtigungen mitgedacht werden. Hybrid ist oft pragmatisch, aber nicht automatisch einfacher. Jede zusätzliche Systemgrenze braucht einen Verantwortlichen und einen überwachten Datenübergang.
NIS2, Compliance und IT-Sicherheit verzahnt denken
NIS2 gehört an den Anfang des Digitalisierungsfahrplans. Wer zuerst ein ERP modernisiert, Cloud-Dienste ausrollt oder KI in Fachprozesse integriert und Sicherheitsanforderungen später ergänzt, übernimmt unklare Abhängigkeiten in den Betrieb. Die Anforderungen betreffen Strukturen, Verantwortlichkeiten, Risiken und technische Massnahmen. Eine IW-Kurzstudie nennt knapp 30.000 direkt betroffene Unternehmen und beschreibt, dass über Lieferketten mehr als 200.000 weitere Unternehmen Verpflichtungen spüren könnten (Einordnung von NIS2, KI-Verordnung und Cyber Resilience Act).
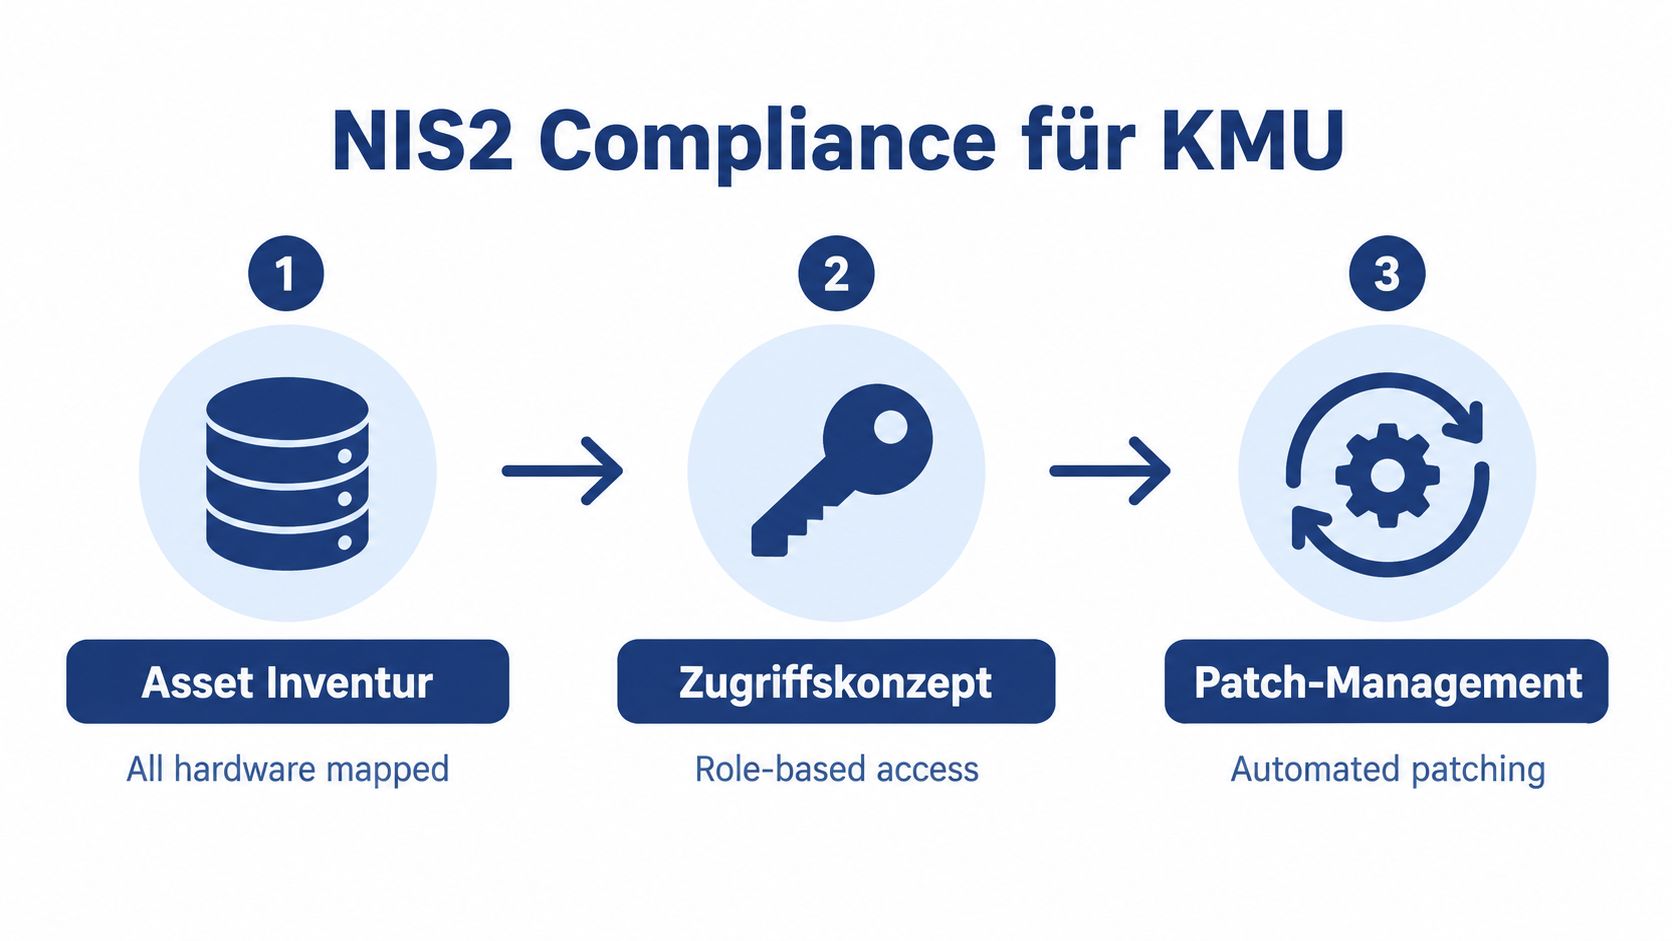
Für KMU startet die Umsetzung mit der Asset-Inventur. Server, Endgeräte, Cloud-Dienste, Fachanwendungen und Schnittstellen müssen den jeweiligen Prozessen zugeordnet sein. Erst dann lassen sich Risiken bewerten, Zuständigkeiten festlegen und Ausfälle oder Sicherheitsvorfälle verlässlich bearbeiten.
Die operativen Bausteine
Ein Sicherheitsdesign für digitalisierte Abläufe umfasst mindestens:
- Asset-Inventur: Hardware, Software, Identitäten, Schnittstellen und Verantwortliche dokumentieren.
- Berechtigungskonzept: Rollen statt Einzelberechtigungen nutzen, privilegierte Zugriffe begrenzen und regelmässig prüfen.
- Patch-Management: Sicherheitsupdates priorisieren, Zuständigkeiten definieren und Ausnahmen nachvollziehbar genehmigen.
- Logging und Erkennung: Relevante Aktivitäten protokollieren und Meldungen so aufbereiten, dass Verantwortliche handeln können.
- Incident Response: Eskalationswege, interne Kommunikation, Wiederanlauf und externe Meldungen vorbereiten.
- Lieferkettensicherheit: Dienstleister, Softwareanbieter und Schnittstellen in die Risikoanalyse einbeziehen.
Die Prozesslandkarte zeigt, welche Systeme einen Auftrag, eine Patienteninformation, eine Personalakte oder eine Rechnung verarbeiten. Aus Übergaben ergeben sich Schutzbedarf, Ausfallfolgen und kritische Abhängigkeiten. Damit liefert die Digitalisierung zugleich die Grundlage für die Risikoanalyse, anstatt eine zusätzliche Dokumentationsschicht zu erzeugen.
Rollen, Nachweise und Betriebsverantwortung
Die Geschäftsführung trägt die Verantwortung, kann die Umsetzung aber verteilen. Typisch sind ein fachlicher Prozesseigner, ein technischer Verantwortlicher, ein Datenschutzkontakt, ein Sicherheitskoordinator und ein externer Managed-Service-Partner. In kleineren Organisationen übernimmt eine Person mehrere Rollen. Entscheidungen, Stellvertretungen und Freigaben müssen trotzdem dokumentiert sein.
Schulungen, Meldewege und Wiederanlauf gehören in den Projektplan. ISO 27001 kann als Managementrahmen dienen, die DSGVO bleibt für personenbezogene Daten relevant. NIS2 ersetzt diese Anforderungen nicht. Ein passender Überblick zum COBIT-Framework hilft, Governance, Kontrollen und Verantwortlichkeiten systematisch zu ordnen.
Besonders kritisch ist die Diskrepanz zwischen der wahrgenommenen und der tatsächlichen KI-Reife. Eine deutsche Erhebung beschreibt, dass 77 Prozent der Führungskräfte ihre KI-Integration als „fortgeschritten“ oder „sehr weit fortgeschritten“ bewerteten, während KI tatsächlich erst bei 7 Prozent vollständig in Kernprozesse integriert war (Einordnung der KI-Umsetzung im Unternehmenskontext). Für KMU folgt daraus eine klare Reihenfolge: Erst Prozess, Verantwortlichkeit und Schutzbedarf festlegen, dann KI technisch integrieren und ihren Betrieb überwachen.
Change Management und messbarer Nutzen im Betrieb
Ein digitaler Workflow ist erst dann erfolgreich, wenn Mitarbeitende ihn im Alltag nutzen und die Organisation daraus verlässlich bessere Ergebnisse erzielt. Ein sauberer Go-live beweist lediglich, dass Software installiert und konfiguriert wurde. Er sagt noch nichts darüber aus, ob Rechnungen schneller freigegeben, Einsatzpläne verlässlicher erstellt oder Sicherheitsmeldungen rechtzeitig bearbeitet werden.
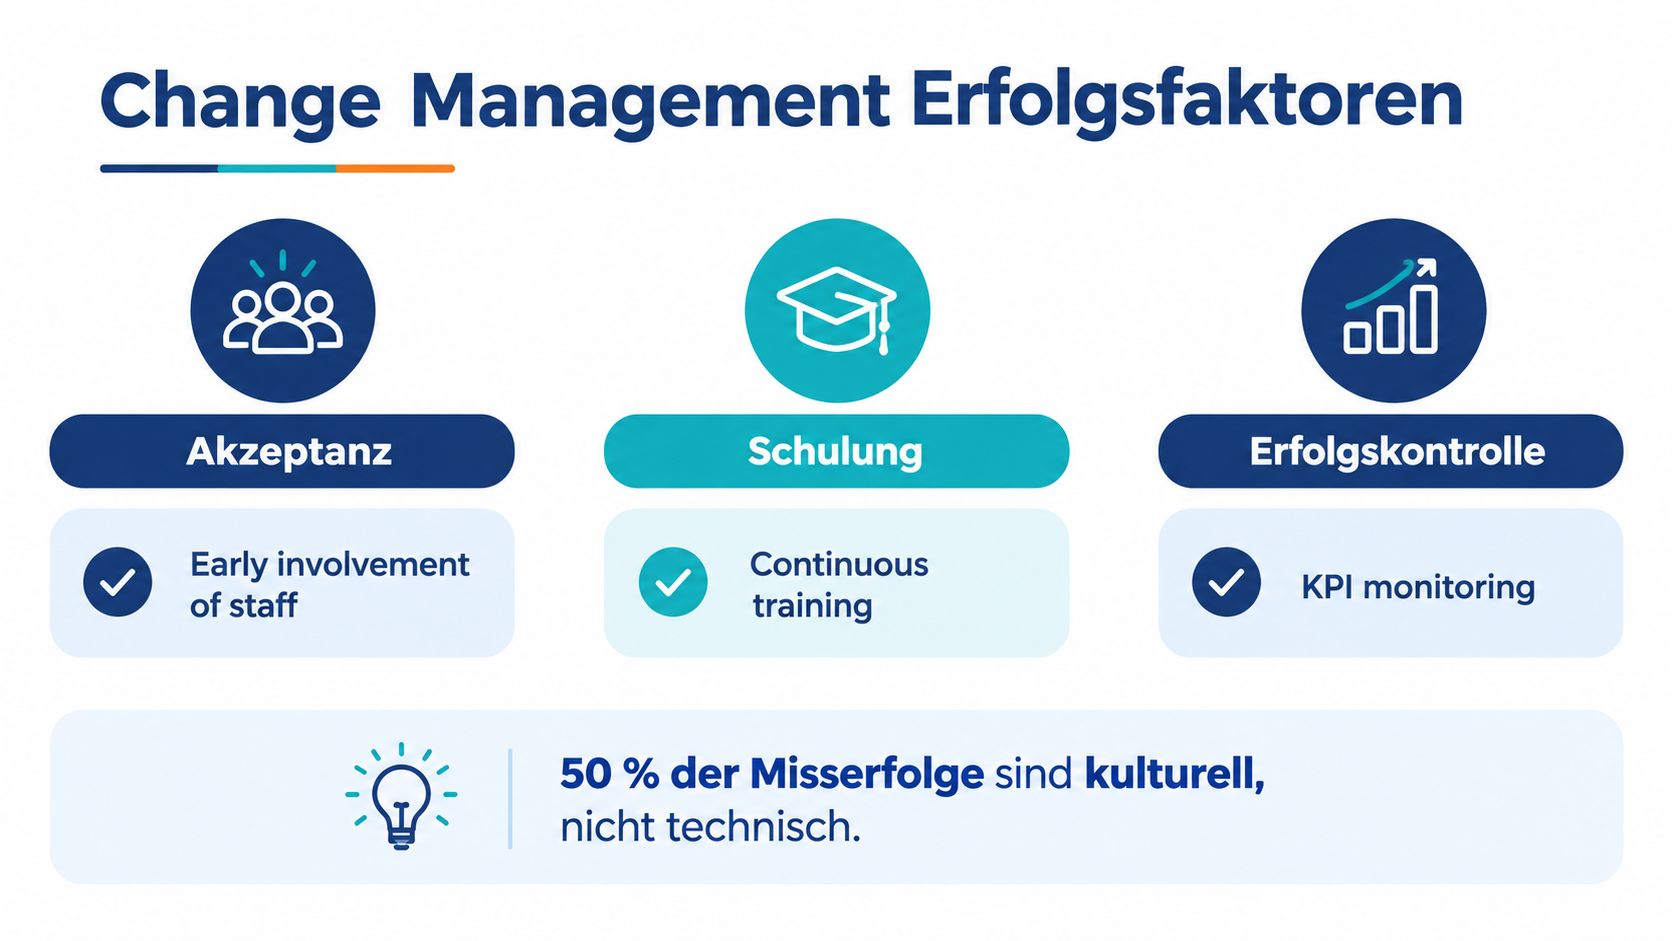
Akzeptanz entsteht nicht durch eine einmalige Schulung am Projekttag. Mitarbeitende müssen verstehen, welche Entscheidung der neue Prozess erleichtert, was bei Ausnahmen passiert und an wen sie sich wenden. Besonders wirksam sind Key-User aus den Fachbereichen, kurze rollenspezifische Übungen und eine sichtbare Reaktion auf Rückmeldungen.
KPIs verbinden Technik und Geschäftsarbeit
Die Kennzahlen sollten direkt an den priorisierten Prozess gekoppelt sein:
- Durchlaufzeit: Wie lange dauert ein Vorgang vom Eingang bis zum Abschluss?
- Fehlerquote: Wie oft müssen Daten, Dokumente oder Freigaben korrigiert werden?
- Manuelle Stunden pro Vorgang: Welche Arbeitsschritte bleiben trotz Digitalisierung bestehen?
- NPS interner Anwender: Würden Beschäftigte den neuen Ablauf Kolleginnen und Kollegen empfehlen?
- Mean Time to Detect: Wie schnell erkennt das Unternehmen sicherheitsrelevante Auffälligkeiten?
Nicht jede Kennzahl gehört in jedes Dashboard. Für einen Rechnungseingang zählen andere Signale als für eine Einsatzplanung oder einen Produktionsauftrag. Ein gutes Reporting macht Abweichungen sichtbar und führt zu einer Entscheidung. Ein Dashboard, das nur Daten sammelt, ersetzt keine Steuerung.
Ein leichtgewichtiges Steuerungsmodell
Für viele KMU genügt ein überschaubares Setup. ERP-Daten können in Power BI ausgewertet werden, Compliance-Reports lassen sich automatisiert bereitstellen und die Geschäftsführung prüft die Entwicklung in regelmässigen Reviews. Wichtig ist die Verbindung aus Prozessverantwortung und Kennzahl. Wenn die Durchlaufzeit steigt, muss klar sein, wer die Ursache untersucht und welche Massnahme folgt.
Der Nutzen entsteht im Betrieb, nicht im Go-live.
Change Management schützt dabei vor einer falschen Erfolgsdefinition. Ein Team, das auf private Excel-Listen zurückwechselt, weil der neue Workflow unpraktisch ist, hat kein Akzeptanzproblem allein. Es liefert ein Signal, dass Prozessdesign, Schulung oder Systemkonfiguration nachgebessert werden müssen.
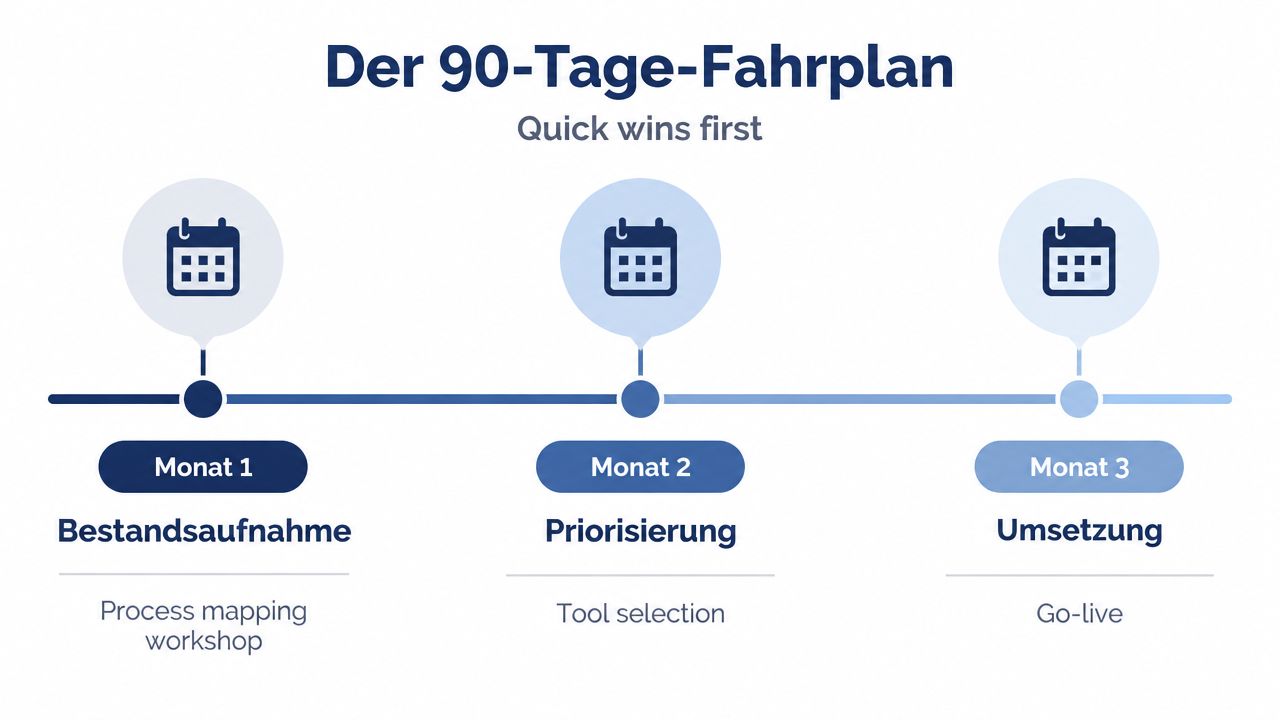
Der 90-Tage-Fahrplan für den Mittelstand
Wenn Rechnungen liegen bleiben, Sicherheitslücken offen sind und niemand den nächsten Prozessschritt kennt, braucht Digitalisierung eine Reihenfolge. Ein praktikabler Fahrplan verbindet Prozessanalyse, Architektur, NIS2 und Befähigung. Er beginnt beim Ablauf, nicht bei der Produktauswahl. Weil Sicherheitsanforderungen und Modernisierung parallel laufen, steuert ein gemeinsames Gremium beide Arbeitsstränge.
Tag 1 bis 30 schaffen Klarheit
Das Kernteam erstellt zunächst eine Prozesslandkarte und bewertet Reifegrad, Fehlerquellen, Durchlaufzeiten und Abhängigkeiten. Geschäftsführung, Fachbereich und IT gehören dazu. Bei erhöhtem Sicherheitsbedarf kommt ein externer Sicherheitsverantwortlicher hinzu. Als Pilot eignet sich ein überschaubarer Prozess mit klaren Start- und Endpunkten, etwa Rechnungseingang, Einsatzplanung oder Auftragsfreigabe.
Das Steering Committee erhält Entscheidungsbefugnis, benennt Datenbesitzer und priorisiert Quick Wins. Gleichzeitig beauftragt es die NIS2-Gap-Analyse. Sie umfasst Asset-Inventur, Berechtigungen, Patch-Status, Protokollierung, Incident Response und Lieferantenrisiken. So wird sichtbar, welche Sicherheitskontrollen vor dem Pilotbetrieb fehlen und welche Massnahmen sofort umgesetzt werden müssen.
Tag 31 bis 60 bringen Pilot und Architektur zusammen
Der Pilot läuft mit echten Vorgängen, bleibt aber bewusst begrenzt. Auf Basis der Kriterienmatrix entscheidet das Unternehmen über Cloud, On-Premises oder eine hybride Architektur. M365 und Azure können Zusammenarbeit und Identitäten abbilden, während sensible oder technisch gebundene Systeme zunächst lokal bleiben. In die Entscheidung gehören Schnittstellen, Ausfallszenarien, Datenresidenz und der spätere Betriebsaufwand. Eine günstigere Anfangslösung kann durch höhere Integrations- oder Supportkosten unattraktiv werden.
Fachanwender prüfen Standardfälle und wichtige Ausnahmen. Die IT testet Berechtigungen, Logging, Backup und Wiederanlauf. Ein Managed-Service-Partner kann Umsetzung, Sicherheitskontrollen und Betriebsdokumentation begleiten. Die fachliche Verantwortung für Prozess, Daten und Freigaben bleibt beim Unternehmen.
Tag 61 bis 90 messen und skalierbar machen
Der Pilot wird anhand von Durchlaufzeit, Fehlerquote und Nutzerakzeptanz bewertet. Abweichungen zeigen, welche Regel, Schnittstelle oder Schulung vor dem Roll-out angepasst werden muss.
Für die nächste Nutzergruppe folgen Kommunikation und Schulung. Vorlagen für Berechtigungen, Prozessdokumentation, Monitoring und Support werden standardisiert. Die zweite Roll-out-Welle sollte einen ähnlichen Prozesscharakter haben, damit aus dem Pilot wiederverwendbare Bausteine entstehen.
Ein Managed-Services-Partner passt, wenn interne IT-Ressourcen für Monitoring, Updates, Backup, Sicherheitsauswertung und Support fehlen. Die GSL Groß GmbH begleitet KMU mit Managed Services, Microsoft-365- und Azure-Lösungen, IT-Sicherheitsberatung sowie Monitoring und Support. Besprechen Sie mit GSL Groß GmbH, welcher Kernprozess sich als Pilot eignet und wie Architektur, NIS2-Gap-Analyse und Betrieb zusammenpassen.