
Wenn in einem Maschinenbau-Betrieb in Mainz am Montagmorgen die Auftragsdaten nicht mehr aufgehen, die Firewall nur noch Fehlermeldungen liefert und die Produktion stillsteht, hilft kein hektischer Anruf beim Hersteller der Hardware. Dann geht es um saubere Isolation, schnelle Analyse, Meldewege und die Frage, wer den Betrieb überhaupt noch kontrolliert. Genau an diesem Punkt trennt sich klassische IT-Verwaltung von Managed Network Security.
Für KMU in Rheinland-Pfalz und Hessen ist das keine theoretische Debatte mehr. Das BSI meldete 2025, dass rund 80 % der angezeigten Angriffe in Deutschland KMU trafen, und im Berichtszeitraum wurden durchschnittlich 119 neue IT-Schwachstellen pro Tag bekannt, rund 24 % mehr als im Vorjahreszeitraum, bei weiterhin angespannter Lage der IT-Sicherheit in Deutschland (BSI-Lagebericht 2024). Wer da noch auf Zufall, Einzeltools oder gelegentliche Wartung setzt, spielt mit dem Betrieb.
Inhaltsverzeichnis
- Warum Managed Network Security für KMU überlebenswichtig wird
- Was Managed Network Security eigentlich leistet
- Die zentralen Bausteine im Zusammenspiel
- Service-Modelle im Vergleich
- NIS2 und Compliance als Pflichtbaustein
- Den richtigen Anbieter auswählen
- Implementierung Betrieb und Kosten im Griff
- Konkrete nächste Schritte für Ihren Standort
Warum Managed Network Security für KMU überlebenswichtig wird
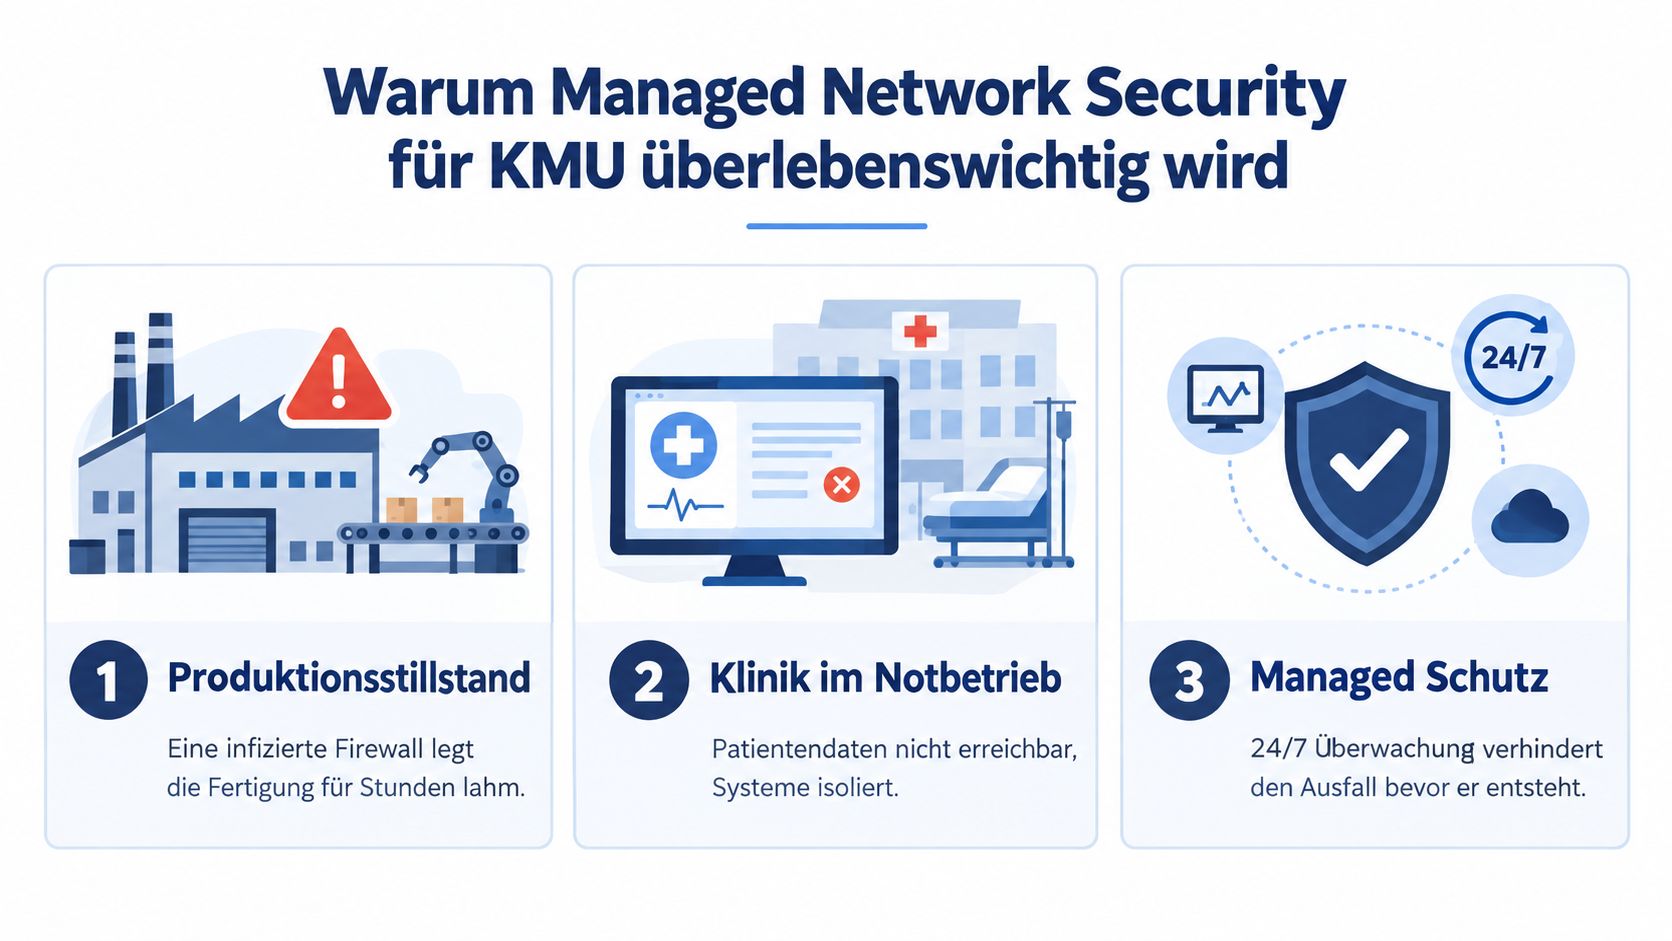
Ein Freitagabend in einer Klinik in Kassel, ein System wird verschlüsselt, die Netzwerksegmente reagieren nicht mehr sauber, und plötzlich steht der Betrieb auf Notbetrieb. Die Patientenversorgung läuft weiter, aber nur mit Improvisation, Papierprozessen und schmerzhaften Verzögerungen. In einem Mittelständler ist die Lage oft ähnlich brutal, nur anders verpackt, die Fertigung stockt, der Versand wartet, und die Geschäftsführung muss neben dem Schaden auch noch Kunden, Partner und gegebenenfalls Behörden informieren.
Das ist der harte Kern. Cyberangriffe treffen KMU nicht mehr abstrakt, sondern operativ. Besonders häufig beginnen sie dort, wo sich Unternehmen selbst gern beruhigen, bei ungepatchten VPN-Gateways, schwacher Segmentierung, unklaren Zuständigkeiten und fehlender 24/7-Überwachung. Wer glaubt, das lasse sich nebenbei von einer Zwei-Personen-IT mit erledigen, unterschätzt die Lage.
Warum die Bedrohung so direkt auf den Betrieb durchschlägt
Das BSI hat die Lage der IT-Sicherheit weiter als angespannt bewertet, und die Zahlen zeigen, warum proaktives Monitoring und schnelle Reaktionsprozesse kein Luxus sind (BSI-Lagebericht 2024). Auch die HDI-Cyberstudie zeichnet ein klares Bild, mehr als 57 % der mittelständischen Unternehmen mit 50 bis 250 Beschäftigten berichteten von mindestens einem Cyberangriff, und 72 % der erfolgreichen Angriffe verursachten erhebliche Schäden mit durchschnittlich 95.000 Euro pro Vorfall (HDI-Cyberstudie).
Für KMU in Produktion, Logistik, Klinikbetrieb oder sozialer Versorgung ist das kein Randthema. Ein Angriff auf die Netz- und Identitätsebene trifft VPN, E-Mail-Flüsse, Admin-Zugänge und die Kommunikation zwischen Standorten. Genau deshalb braucht es einen Dienst, der Netzwerksicherheit nicht nur verkauft, sondern dauerhaft betreibt.
Praktische Regel: Wenn Ihr Netzwerk an mehreren Standorten, im Homeoffice oder an kritischen Systemen hängt, brauchen Sie ein Sicherheitsmodell, das auch nachts und am Wochenende reagiert.
Grundlagen der Cybersicherheit für Mittelständler
Was Managed Network Security eigentlich leistet
Managed Network Security ist keine einzelne Technik und auch kein einmaliger Check. Es ist ein laufender Sicherheitsbetrieb für Ihre Netzwerkinfrastruktur, gesteuert von Spezialisten, die Richtlinien durchsetzen, Auffälligkeiten erkennen und Vorfälle strukturiert abarbeiten. Der Unterschied zur normalen IT-Wartung ist simpel, Wartung sorgt dafür, dass etwas funktioniert, Managed Security sorgt dafür, dass es kontrolliert funktioniert.
Stellen Sie sich einen externen Wachdienst vor, der das gesamte Firmengelände überwacht. Kameras, Zäune, Alarmzentrale, Reaktionsplan, alles ist aufeinander abgestimmt und jemand schaut 24/7 hin. Bei Netzwerken ist es genauso, nur dass die Angreifer nicht über den Zaun klettern, sondern über offene Dienste, kompromittierte Zugänge oder schlecht gepflegte Regeln kommen.
Mehr als Firewall und Antivirus
Wer Managed Network Security nur als „Firewall mit Supportvertrag“ versteht, denkt zu klein. Ein gutes Modell umfasst Protokollauswertung, konsequentes Patch- und Konfigurationsmanagement, Bedrohungserkennung in Echtzeit, Incident Response, Reporting und regelmäßige Härtungsmaßnahmen. Genau deshalb ist ein sporadischer Audit nicht genug, und ein interner SOC ist für viele KMU weder wirtschaftlich noch organisatorisch realistisch.
Der eigentliche Wert liegt in der Verbindlichkeit. Ein Anbieter dokumentiert, was überwacht wird, welche Regeln aktiv sind, wie schnell reagiert wird und wie Änderungen in den Betrieb gelangen. Das ist für Geschäftsführer wichtig, weil Sicherheitsverantwortung sonst gern zwischen IT, Dienstleister, Fachabteilung und Geschäftsleitung verschwindet.
Ein KMU braucht keine Sicherheitsversprechen auf Folien. Es braucht nachvollziehbare Kontrollen, saubere Eskalation und einen Dienstleister, der bei einem echten Vorfall nicht erst die Zuständigkeit klärt.
Was Sie realistisch erwarten dürfen
Erwarten Sie keine Magie und keine Garantie gegen jeden Angriff. Erwarten dürfen Sie eine deutliche Reduktion von Blindflug, schnellere Reaktion, bessere Nachvollziehbarkeit und weniger organisatorisches Chaos. Wer Managed Security einkauft, kauft Betriebsreife, nicht nur Software.
Die zentralen Bausteine im Zusammenspiel
Die einzelnen Komponenten einer Netzwerksicherheitsarchitektur sind nur dann wirksam, wenn sie zusammenarbeiten. Eine Firewall ohne saubere Regeln hilft wenig. Ein IDS/IPS ohne Logging-Kontext erzeugt Alarmrauschen. Ein VPN ohne starke Identitätsprüfung öffnet den falschen Leuten die Tür. Wer ein einzelnes Tool kauft und damit Frieden erwartet, zahlt am Ende doppelt.
So greifen die Bausteine ineinander
Die Firewall ist die erste Mauer. Sie entscheidet, was überhaupt ins Netz darf. IDS/IPS sind die Sensoren, die verdächtige Muster erkennen und, wenn richtig betrieben, Verkehr stoppen oder markieren. VPN schützt mobile Mitarbeiter und Außenstellen, aber nur, wenn Zugänge sauber verwaltet und segmentiert sind.
SD-WAN wird für Unternehmen mit mehreren Standorten interessant, weil es die Standortvernetzung steuert und priorisiert. Am Ende braucht es auch eine Endpoint-Anbindung, etwa über EDR/XDR, damit Auffälligkeiten auf Laptops, Servern oder Kassenrechnern nicht isoliert bleiben. Das Bild ist immer gleich, jede Schicht muss die andere stützen, sonst reißt die Kette an der schwächsten Stelle.
| Baustein | Funktion im Netzwerk | Typisches Risiko ohne Management |
|---|---|---|
| Firewall | Filtert Zugriffe zwischen Internet, Standorten und internen Segmenten | Regeln veralten, offene Dienste bleiben unbemerkt |
| IDS/IPS | Erkennen und blockieren verdächtigen Traffic | Angriffe laufen durch, Warnungen werden ignoriert |
| VPN | Sichert den Fernzugriff für Mitarbeitende und Filialen | Unsichere Zugänge oder alte Konfigurationen öffnen Lücken |
| SD-WAN | Steuert die Standortvernetzung intelligent | Störungen an einem Standort ziehen andere mit |
| EDR/XDR | Liefert Sicht auf Endpunkte und Korrelation mit dem Netzwerk | Lateral Movement bleibt zu lange unentdeckt |
Der Nutzen für den Mittelstand
Der betriebliche Nutzen liegt nicht in der Technik selbst, sondern in der Konsistenz. Wenn ein Betrieb in Rheinland-Pfalz mit zwei Standorten, Homeoffice und externen Dienstleistern arbeitet, muss er nicht fünf Einzellösungen pflegen, sondern eine abgestimmte Sicherheitskette. Genau diese Integration übernimmt Managed Network Security, inklusive Updates, Korrelation und klarer Betriebsverantwortung.
IT-Sicherheitsmonitoring für KMU
Service-Modelle im Vergleich
Nicht jedes Unternehmen braucht das gleiche Betriebsmodell. Ein kleiner Maschinenbauer mit schlanker IT hat andere Erwartungen als eine Pflegeeinrichtung mit mehreren Außenstellen oder ein Produktionsbetrieb mit Schichtsystem. Der Fehler liegt fast immer darin, das falsche Modell einzukaufen und dann zu hoffen, dass der Dienstleister die innere IT-Lücke schon irgendwie füllt.
Welches Modell zu welchem KMU passt
Co-Managed passt, wenn intern noch Know-how da ist, aber keine Zeit für Dauerüberwachung. Das eigene IT-Team behält die Hoheit, der Dienstleister übernimmt Überwachung, Eskalation und Spezialwissen. Für ein Team mit zwei Mitarbeitenden ist das oft die vernünftigste Lösung.
Fully Managed passt, wenn praktisch keine interne Security-Ressource vorhanden ist. Dann übernimmt der Dienstleister den laufenden Betrieb nahezu vollständig, inklusive Reaktion und Reporting. Das ist für viele kleine und mittlere Unternehmen die sauberste Form, weil sie nicht versucht, Sicherheitsbetrieb nebenbei zu organisieren.
SOC-as-a-Service ist sinnvoll, wenn mehrere Standorte, hohe Betriebsabhängigkeit und höhere Compliance-Anforderungen zusammenkommen. Gerade in Produktion, Logistik oder ambulanter Pflege kann dieses Modell sinnvoll sein, weil es zentrale Sichtbarkeit und definierte Eskalation liefert, ohne ein eigenes SOC aufzubauen.
| Kriterium | Co-Managed | Fully Managed | SOC-as-a-Service |
|---|---|---|---|
| Verantwortung | Geteilt | Überwiegend beim Anbieter | Analyse und Erkennung extern, Betrieb teils intern |
| Personalbedarf intern | Niedrig bis mittel | Sehr niedrig | Mittel, wegen Abstimmung |
| Skalierbarkeit | Gut | Sehr gut | Sehr gut |
| Typischer Einsatz | Kleines IT-Team mit Security-Lücken | KMU ohne Security-Spezialisten | Betriebe mit mehreren Standorten und höherer Komplexität |
Die klare Empfehlung
Wenn Sie intern Security-Kompetenz haben, aber keine 24/7-Abdeckung, nehmen Sie Co-Managed. Wenn Sie niemanden haben, der Vorfälle wirklich führen kann, nehmen Sie Fully Managed. Wenn Sie mehrere Standorte und strenge Nachweispflichten haben, prüfen Sie SOC-as-a-Service sehr genau, aber nur mit sauber definierten Verantwortungen.
NIS2 und Compliance als Pflichtbaustein
Mit der NIS-2-Umsetzung in Deutschland ist Netzwerksicherheit nicht mehr nur eine technische Entscheidung, sondern eine Pflichtfrage. Das BSI nennt für die Umsetzung ein klares Größenbild, das Gesetz trat am 6. Dezember 2025 in Kraft, und bis zum 30.06.2026 hatten sich bereits 17.729 Unternehmen registriert, darunter 11.501 wichtige und 6.215 besonders wichtige Einrichtungen; außerdem wurden 1.659 NIS-2-Meldungen erfasst (BSI NIS-2 in Zahlen).
Das ist für Geschäftsführer relevant, weil NIS-2 technische und organisatorische Risikomanagement-Maßnahmen verlangt, und zwar nicht als schöne Empfehlung, sondern als prüfbare Pflicht. Wer in Lieferketten hängt, wird diese Anforderungen indirekt auch von Kunden und Partnern zurückgespielt bekommen. Für Unternehmen in Rheinland-Pfalz und Hessen ist das besonders unangenehm, aber realistisch.
Drei To-dos für diese Woche
- Netzsegmente erfassen: Listen Sie alle Standorte, externen Zugänge, kritischen Systeme und Abhängigkeiten auf. Ohne diese Basis können Sie keine saubere Sicherheitsarchitektur nachweisen.
- Verantwortlichkeiten dokumentieren: Wer entscheidet über Security, wer prüft Patches, wer meldet Vorfälle, wer gibt Änderungen frei. Wenn das unklar ist, ist die Compliance wacklig.
- Dienstleisterverträge prüfen: Lassen Sie Meldewege, Reaktionszeiten, Protokollierung und Eskalation schriftlich festhalten. Ein vages Leistungsversprechen reicht nicht.
Wichtiger Punkt: Ein ISO-27001-Zertifikat ersetzt keine NIS-2-Konformität. Sie brauchen konkrete Prozesse, belastbare Nachweise und einen Meldeweg, der im Ernstfall funktioniert.
Die NIS-2-Logik trifft den Kern von Managed Network Security direkt. Ein Managed-Service-Betrieb kann genau die Dinge standardisieren, die bei Prüfungen zählen, also Logging, Schwachstellenmanagement, dokumentierte Reaktionen und nachvollziehbare Zuständigkeiten. Das ist der Unterschied zwischen „wir kümmern uns darum“ und „wir können es belegen“.
Einordnung zur EU-NIS-2-Richtlinie
Den richtigen Anbieter auswählen
Die meisten Anbieter klingen auf den ersten Blick ähnlich. Entscheidend ist, ob sie Ihren Betrieb wirklich tragen können oder nur allgemeine Security verkaufen. Für KMU in Rheinland-Pfalz und Hessen gilt eine einfache Regel, regionale Nähe ist nur dann ein Vorteil, wenn dahinter echte Reaktionsfähigkeit steckt.
Fragen, die Sie sofort stellen sollten
Fragen Sie zuerst nach nachgewiesener NIS-2-Erfahrung. Nicht nach Marketingunterlagen, sondern nach konkreten Vorgehensweisen für Registrierung, Meldeketten und Betriebsdokumentation. Fragen Sie dann, ob der Anbieter ein eigenes 24/7-SOC in Deutschland betreibt oder ob im Hintergrund Dritte übernehmen.
Prüfen Sie auch die SLAs. Es muss klar sein, wie schnell auf P1-Vorfälle reagiert wird, wie eskaliert wird und welche Zeiten der Anbieter garantiert. Ohne solche Angaben kaufen Sie im Zweifel nur Hoffnung.
Warnsignale, die Sie ernst nehmen sollten
- Keine Bestandsaufnahme: Der Anbieter verkauft ein Paket, ohne Ihr Netz vorher verstanden zu haben.
- Keine Mittelstandsreferenzen: Es gibt nur große Logos oder allgemeine Branchenfloskeln.
- Ausländische Kette ohne Transparenz: Folge-Dienstleister sitzen irgendwo, aber niemand erklärt Verantwortung und Datenfluss.
- Kein Notfallprozedere: Wenn der Betrieb kippt, gibt es keinen sauberen Plan für Isolation, Kommunikation und Wiederanlauf.
Nehmen Sie auch Qualifikationen ernst. Fachkräfte nach BSI-Grundschutz oder ISO 27001 sind ein Plus, aber nur, wenn sie im Alltag sichtbar werden. Und prüfen Sie, ob der Anbieter Vor-Ort-Einsätze in Rheinland-Pfalz und Hessen kurzfristig leisten kann, wenn ein Standort wirklich betroffen ist.
Eine gute Auswahlentscheidung erkennt man daran, dass der Anbieter zuerst Fragen stellt und nicht zuerst verkauft.
Implementierung Betrieb und Kosten im Griff
Die Einführung scheitert oft nicht an der Technik, sondern an fehlender Disziplin. Wer zuerst unterschreibt und erst danach seine Systeme inventarisiert, produziert Reibung. Der richtige Ablauf beginnt mit Asset-Inventur und Netzsegmentierung, erst dann kommt der Vertrag.
So läuft ein sauberer Einstieg
Planen Sie für das Onboarding eine strukturierte Phase mit Policy-Übernahme, Log-Anbindung und Spieltests. Im Alltag sollten Sie klare SLAs verlangen, etwa Reaktionszeiten bei kritischen Vorfällen, feste Reporting-Termine und dokumentierte Change-Fenster. Ohne das bleibt Managed Security ein unverbindlicher Service.
Für die Budgetplanung ist ein nutzungsbasiertes Modell oft ehrlicher als pro Lizenz zu denken. In der Praxis tauchen Zusatzkosten häufig dort auf, wo Leistung erweitert wird, etwa durch Premium-Support, zusätzliche VPN-Tunnel oder längere Log-Aufbewahrung. Genau diese Punkte gehören ins Lastenheft, nicht in die Fußnote.
Kalkulation als Orientierung für Ihr Lastenheft
| Position | Typischer Wert | Kostengröße/Monat |
|---|---|---|
| Laufender Managed-Service | Per-User oder Per-Site | 35 bis 120 Euro |
| Setup und Einführung | Einmalig, abhängig von Standortzahl | 3.000 bis 15.000 Euro |
| Premium-Support | Zusätzlich, je nach Reaktionsmodell | projekt- oder paketabhängig |
| Zusätzliche VPN-Tunnel | Bei wachsender Standort- oder Remote-Struktur | paketabhängig |
| Erweiterte SIEM-Retention | Über den Standard hinaus | paketabhängig |
Worauf Sie im Betrieb bestehen sollten
Verlangen Sie monatliche Reports, quartalsweise Regelwerks-Reviews und dokumentierte Änderungen. Prüfen Sie, ob Vorfälle wirklich nach Priorität behandelt werden und ob der Anbieter bei Störungen nicht nur meldet, sondern auch sauber eingreift. GSL Groß GmbH bietet in diesem Umfeld planbare Managed Services, proaktives Monitoring sowie Remote- und Vor-Ort-Support, was für regionale KMU als Betriebsmodell relevant sein kann.
Konkrete nächste Schritte für Ihren Standort
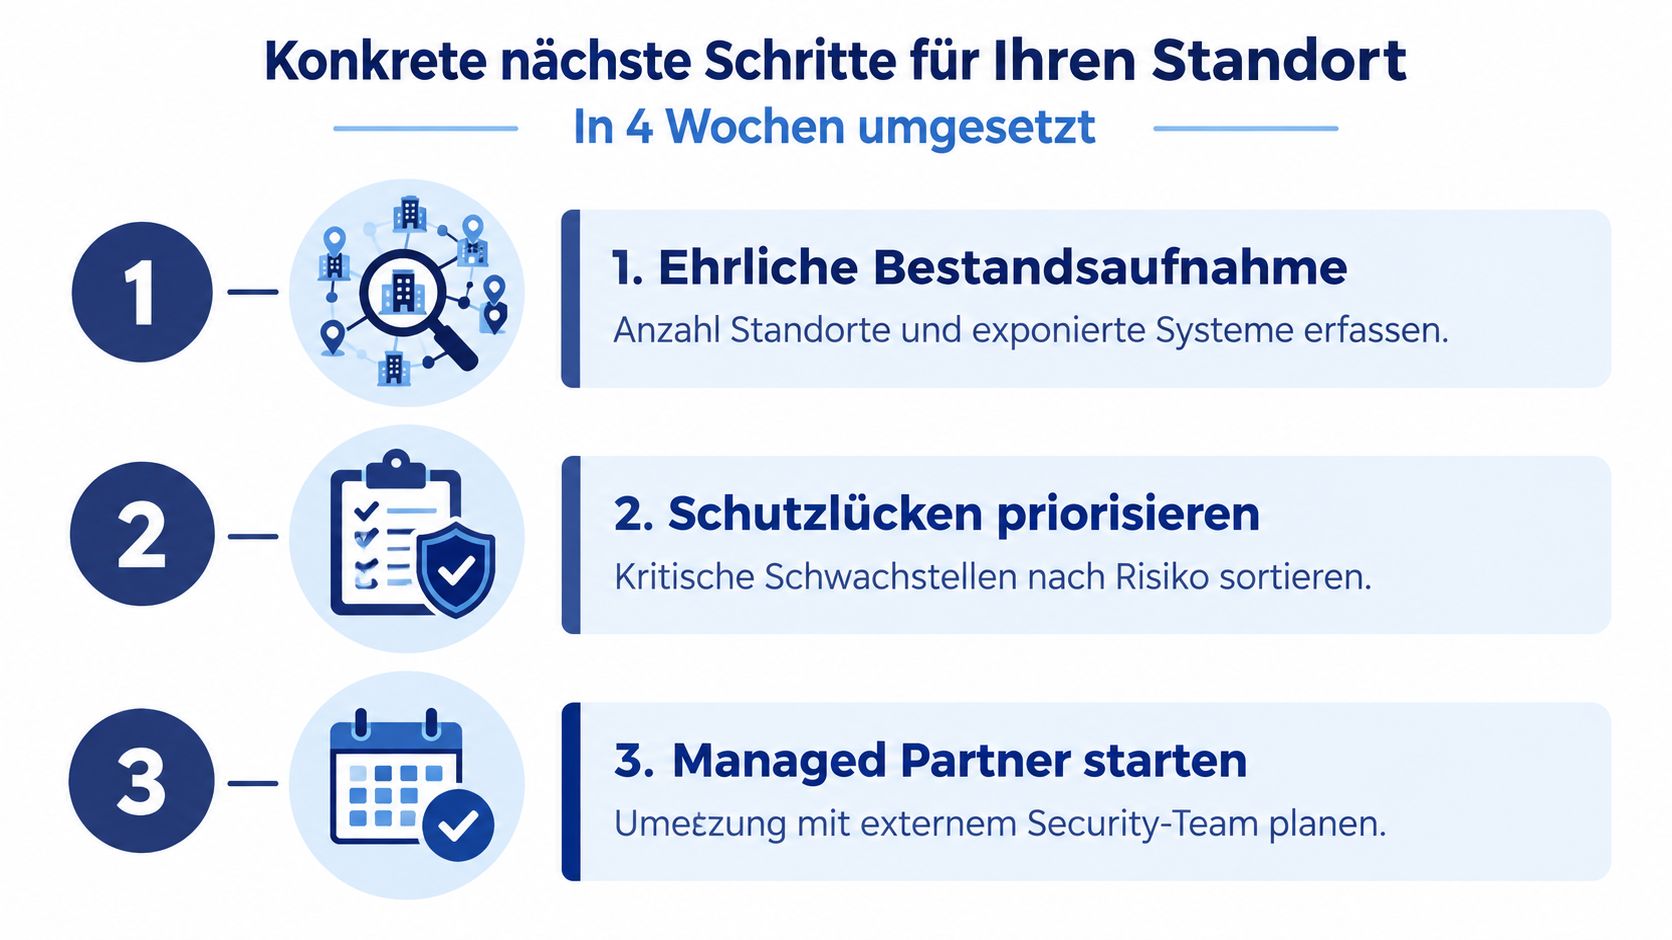
Wer in Rheinland-Pfalz oder Hessen noch abwartet, verliert Zeit, die Angreifer nicht verschwenden. Beginnen Sie mit einer ehrlichen Bestandsaufnahme, nicht mit einem Produkttest. Der erste Schritt ist unbequem, aber er spart Ihnen später Chaos.
Drei Schritte für die nächsten vier Wochen
Ehrliche Bestandsaufnahme. Erfassen Sie Standorte, exponierte Dienste, vorhandene Firewalls und Vertragslaufzeiten. Ohne diese Liste verhandeln Sie blind.
Anforderungsprofil formulieren. Schreiben Sie kurz auf, welche Reaktionszeiten Sie brauchen, welche Systeme kritisch sind und welches Monatsbudget realistisch ist. Geben Sie dieses Profil an drei Anbieter aus Rheinland-Pfalz, Hessen oder dem angrenzenden Wirtschaftsraum.
Proof-of-Concept starten. Vereinbaren Sie einen Testbetrieb mit Echtzeit-Monitoring Ihrer wichtigsten Systeme und prüfen Sie, wie der Anbieter im Alltag reagiert. Wer dabei sauber arbeitet, wird es später auch im Ernstfall tun.
Video zur praktischen Umsetzung von Managed Network Security
Nutzen Sie regionale IT-Sicherheitsinitiativen, Handwerkskammern und die IHK als Sparringspartner. Die kennen die Anbieterlandschaft, wissen, wer solide arbeitet, und sie helfen dabei, typische Stolpersteine früh zu erkennen. Wer jetzt handelt, macht aus einem Sicherheitsrisiko ein steuerbares Betriebsmodell.
GSL Groß GmbH unterstützt KMU mit Managed Services, proaktivem Monitoring, NIS2-Beratung und regionalem Remote- sowie Vor-Ort-Support aus Idar-Oberstein und Darmstadt. Wenn Sie Ihre Netzwerk-Sicherheit, Meldewege und Betriebsprozesse endlich auf einen belastbaren Stand bringen wollen, besuchen Sie GSL Groß GmbH und sprechen Sie über ein passendes Managed-Network-Security-Modell für Ihren Standort.