
Im Büro läuft alles wie gewohnt, bis plötzlich Rechnungen nicht mehr an den richtigen Kunden gehen, ein Login im Postfach auffällt und der Support ungewöhnliche Zugriffe meldet. Genau so beginnt für viele Mittelständler kein theoretisches IT-Problem, sondern ein sehr praktischer Ausfall, oft ausgelöst durch ein einziges gestohlenes Passwort. Wer heute mit Microsoft 365 arbeitet, externe Dienstleister einbindet und sensible Prozesse digitalisiert, braucht deshalb mehr als eine starke Passwortregel. Er braucht Multi Faktor Authentifizierung, sauber priorisiert und passend zum Risiko.
Inhaltsverzeichnis
- Warum ein einziges Passwort heute nicht mehr reicht
- Die drei Bausteine einer wirksamen Multi Faktor Authentifizierung
- Stand der Multi Faktor Authentifizierung in Deutschland
- Angriffsvektoren und Grenzen der Multi Faktor Authentifizierung
- Multi Faktor Authentifizierung in Microsoft 365 und Azure umsetzen
- Checkliste zur Einführung von MFA im Mittelstand
- MFA als Teil der IT-Strategie und Ausblick
Warum ein einziges Passwort heute nicht mehr reicht
In einem Maschinenbauunternehmen mit rund 80 Mitarbeitenden reicht oft ein einziger Fehlklick. Eine Buchhaltungsmitarbeiterin öffnet eine täuschend echte Mail, gibt ihr Office-365-Passwort ein, und der Angreifer hat freien Zugang zum Postfach. Von dort lassen sich Rechnungen umleiten, interne Abstimmungen mitlesen und weitere Logins vorbereiten, bis am Ende nicht nur Geld fehlt, sondern der Betrieb auch organisatorisch ins Stocken gerät.
Das Problem liegt nicht an einer einzelnen unvorsichtigen Person. Passwörter sind wiederverwendbar, abfangbar und für automatisierte Angriffe skalierbar, deshalb sind sie als alleiniger Schutz strukturell schwach. Wer ein Passwort kennt, kommt oft schon weit genug, um E-Mail, ERP oder administrative Zugänge zu missbrauchen. Gerade für Geschäftsführung und IT-Leitung ist das entscheidend, weil der Schaden nicht an der Tastatur endet, sondern in Rechnungswesen, Produktion und Kundenkommunikation weiterläuft.
Multi Faktor Authentifizierung unterbricht genau diesen Angriffspfad. Ein gestohlenes Passwort allein reicht dann nicht mehr, weil ein zweiter Faktor fehlt, etwa ein Gerät, eine biometrische Bestätigung oder ein sicherer Token. Das BSI beschreibt MFA im regulierten Umfeld nicht als nettes Extra, sondern als definierten Sicherheitsstandard, wenn vertrauenswürdige Zugänge geschützt werden sollen. Die rechtliche und technische Richtung ist also klar, nur die praktische Umsetzung muss noch in den Alltag des Mittelstands übersetzt werden.
Praxisregel: Wenn ein Login nur mit Passwort abgesichert ist, ist er für den Angreifer oft nur eine Frage der Zeit. MFA macht aus dem einen Fehler nicht gleich einen Betriebsstillstand.
Wer verstehen will, wie sich Anmeldung technisch weiterentwickelt hat, findet eine gute Einordnung im Beitrag zur Evolution der Authentifizierung von Passwörtern zu Passkeys.
Die drei Bausteine einer wirksamen Multi Faktor Authentifizierung
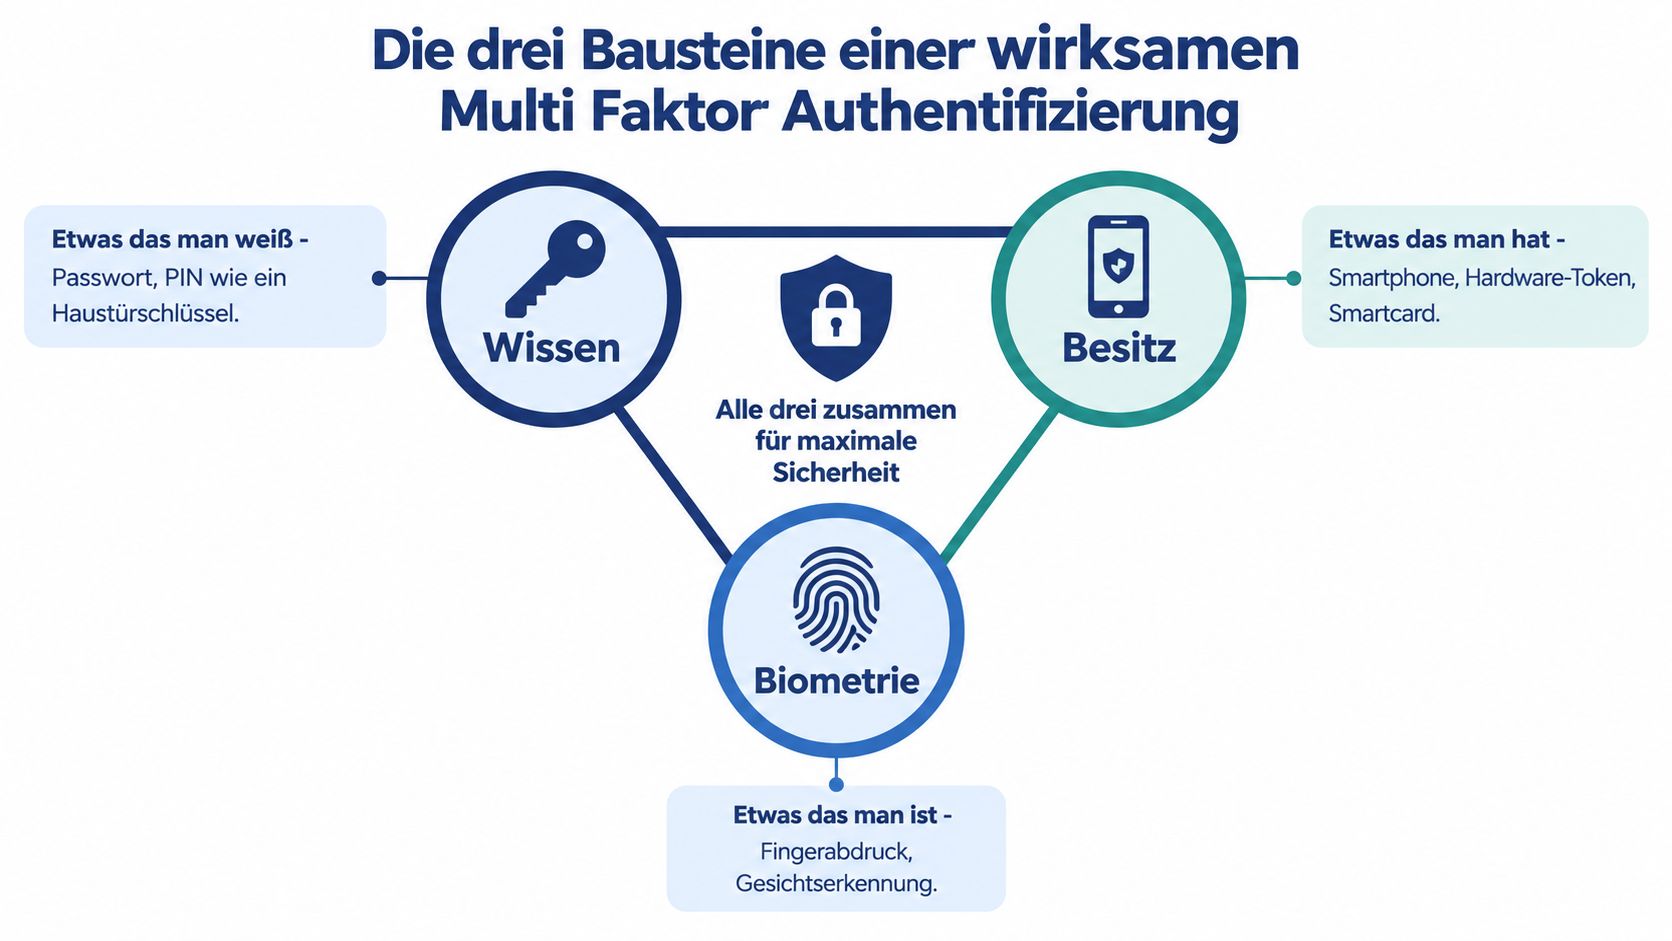
Das BSI-Lagebild 2024 beschreibt die Logik sehr klar. Multi Faktor Authentifizierung setzt sich aus mindestens zwei Faktoren aus getrennten Kategorien zusammen, nämlich Wissen, Besitz oder biometrische Merkmale. Für die in Deutschland regulierten Vertrauensniveaus „substanziell“ und „hoch“ ist mindestens eine Zwei-Faktor-Authentisierung mit zwei nicht unabhängig voneinander angreifbaren Kategorien erforderlich, und das BSI empfiehlt dafür ausdrücklich geeignete Wissens- und Besitzfaktoren. BSI-Lagebericht 2024
Wissen, Besitz und Biometrie in Alltagssprache
Wissen ist etwas, das man kennt, also Passwort oder PIN. Besitz ist etwas, das man hat, zum Beispiel Smartphone, Hardware-Token oder Smartcard. Biometrie ist etwas, das man ist, etwa Fingerabdruck oder Gesichtserkennung. Das klingt simpel, wird in der Praxis aber oft vermischt. Eine PIN plus Passwort wirkt auf den ersten Blick doppelt, gehört aber trotzdem zur gleichen Denkrichtung, weil beides über denselben Angriffsweg abgegriffen werden kann.
Darum zählt nicht die Anzahl der Klicks, sondern die Kombination unterschiedlicher Kategorien. Ein Passwort plus eine Authenticator-App ist deutlich stärker als zwei Codes, die beide per E-Mail oder SMS kommen. Für KMU ist genau diese Unterscheidung wichtig, weil sie über die Alltagstauglichkeit entscheidet. Wer viel im Außendienst, in der Fertigung oder im Support arbeitet, braucht eine Methode, die nicht nur sicher, sondern auch schnell und gut erklärbar ist.
Wie Unternehmen die passende Methode auswählen
Drei Kriterien helfen bei der Auswahl. Phishing-Resistenz, also wie gut die Methode gegen gefälschte Login-Seiten geschützt ist. Reibung im Alltag, also wie oft Mitarbeitende sie wirklich nutzen. Und Kosten pro Nutzer, also wie teuer Betrieb, Ersatzgeräte und Support werden. Eine Authenticator-App ist oft ein pragmatischer Einstieg. Ein FIDO2-Sicherheitsschlüssel ist stärker gegen Phishing. Push-Verfahren sind bequem, brauchen aber saubere Schutzmechanismen wie Bestätigung mit Zahl oder Code.
Nicht jede zweite Hürde ist automatisch gute MFA. Entscheidend ist, dass der zweite Faktor unabhängig genug ist, um einen echten Angriffsweg zu brechen.
Hier hilft ein sauberer Technikmix. Passwort plus Besitz ist in vielen Unternehmenssituationen der beste Ausgangspunkt. Passwort plus Biometrie kann sehr komfortabel sein, wenn Geräte und Richtlinien stimmen. Wichtig ist am Ende immer dasselbe Ziel, nämlich ein Login, der nicht schon dann fällt, wenn ein Passwort in falsche Hände gerät.
Stand der Multi Faktor Authentifizierung in Deutschland
Die Lage in Deutschland ist besser, als es manche Geschäftsführung vermutet, aber noch nicht ausreichend für ein risikobasiertes Sicherheitsniveau. Der BSI-Cybersicherheitsmonitor 2025 zeigt, dass nur 34 % der Deutschen Zwei-Faktor-Authentifizierung zum Schutz von Konten und Geräten nutzen, nach 42 % im Jahr 2023. Gleichzeitig ergab eine separate repräsentative Befragung aus 2024, dass 49 % 2FA abseits des Online-Bankings bereits nutzten, 18 % sogar zwei oder mehr Zugänge absicherten und 68 % einen verpflichtenden Einsatz bei weiteren Diensten begrüßten. BSI-Cybersicherheitsmonitor 2025 und Umfrage 2024
Was das für KMU praktisch bedeutet
Die Zahlen zeigen ein typisches Muster. Viele kennen den Begriff, viele finden ihn sinnvoll, aber im Alltag ist die Einführung noch lückenhaft. Genau das sehen wir in mittelständischen IT-Umgebungen häufig. MFA wird freiwillig für einzelne Cloud-Dienste aktiviert, aber privilegierte Konten, VPN-Zugänge, Dienstleister-Logins oder mobile Geräte bleiben oft außen vor. Dadurch entsteht ein Sicherheitsniveau mit vielen Inseln und wenigen verbindlichen Regeln.
Das ist besonders heikel, weil regulatorischer Druck und reale Bedrohungslage auseinanderlaufen. Das BSI verlangt für NIS-2-regulierte Unternehmen eine dokumentierte Risikoabwägung je Kontoklasse statt pauschaler MFA-Einführung ohne Kontext. Die Botschaft ist klar, MFA soll nicht irgendwo vorhanden sein, sondern dort zuerst greifen, wo ein Ausfall, ein Missbrauch oder ein unbemerkter Zugriff den größten Schaden erzeugt. BSI zu NIS-2 und MFA
Einfache Lesart für die Geschäftsführung
Wenn nur einzelne Logins geschützt sind, ist die Organisation nicht wirklich abgesichert. Dann bleibt der schwächste Zugriffspfad offen, oft genau dort, wo Angreifer am meisten gewinnen können. Für die Praxis heißt das, MFA nicht als Nebenprojekt zu behandeln, sondern als verbindlichen Standard mit Reihenfolge, Verantwortlichen und Nachweis. So wird aus einem guten Vorsatz eine belastbare Unternehmensregel.
| Unternehmensgröße | Cloud-Konten mit MFA | Privilegierte Konten mit MFA | Externe Zugänge mit MFA |
|---|---|---|---|
| Keine belastbare allgemeine Zahl aus der bereitgestellten Datenlage | Qualitativ häufig nur teilweise abgesichert | Besonders schützenswert, aber oft nicht konsequent priorisiert | Oft erst spät einbezogen |
Angriffsvektoren und Grenzen der Multi Faktor Authentifizierung
Multi Faktor Authentifizierung ist stark, aber nicht magisch. Angreifer versuchen heute nicht nur, Passwörter zu stehlen, sondern auch die zweite Hürde zu umgehen. Das klappt vor allem dort, wo Verfahren bequem, aber wenig widerstandsfähig sind. SMS-Codes, unkritisch bestätigte Push-Anfragen oder schlecht abgesicherte Helpdesk-Prozesse sind typische Einfallstore. Die gute Nachricht, das lässt sich vermeiden, wenn man die Methode passend wählt und richtig absichert.
Wo Angreifer ansetzen
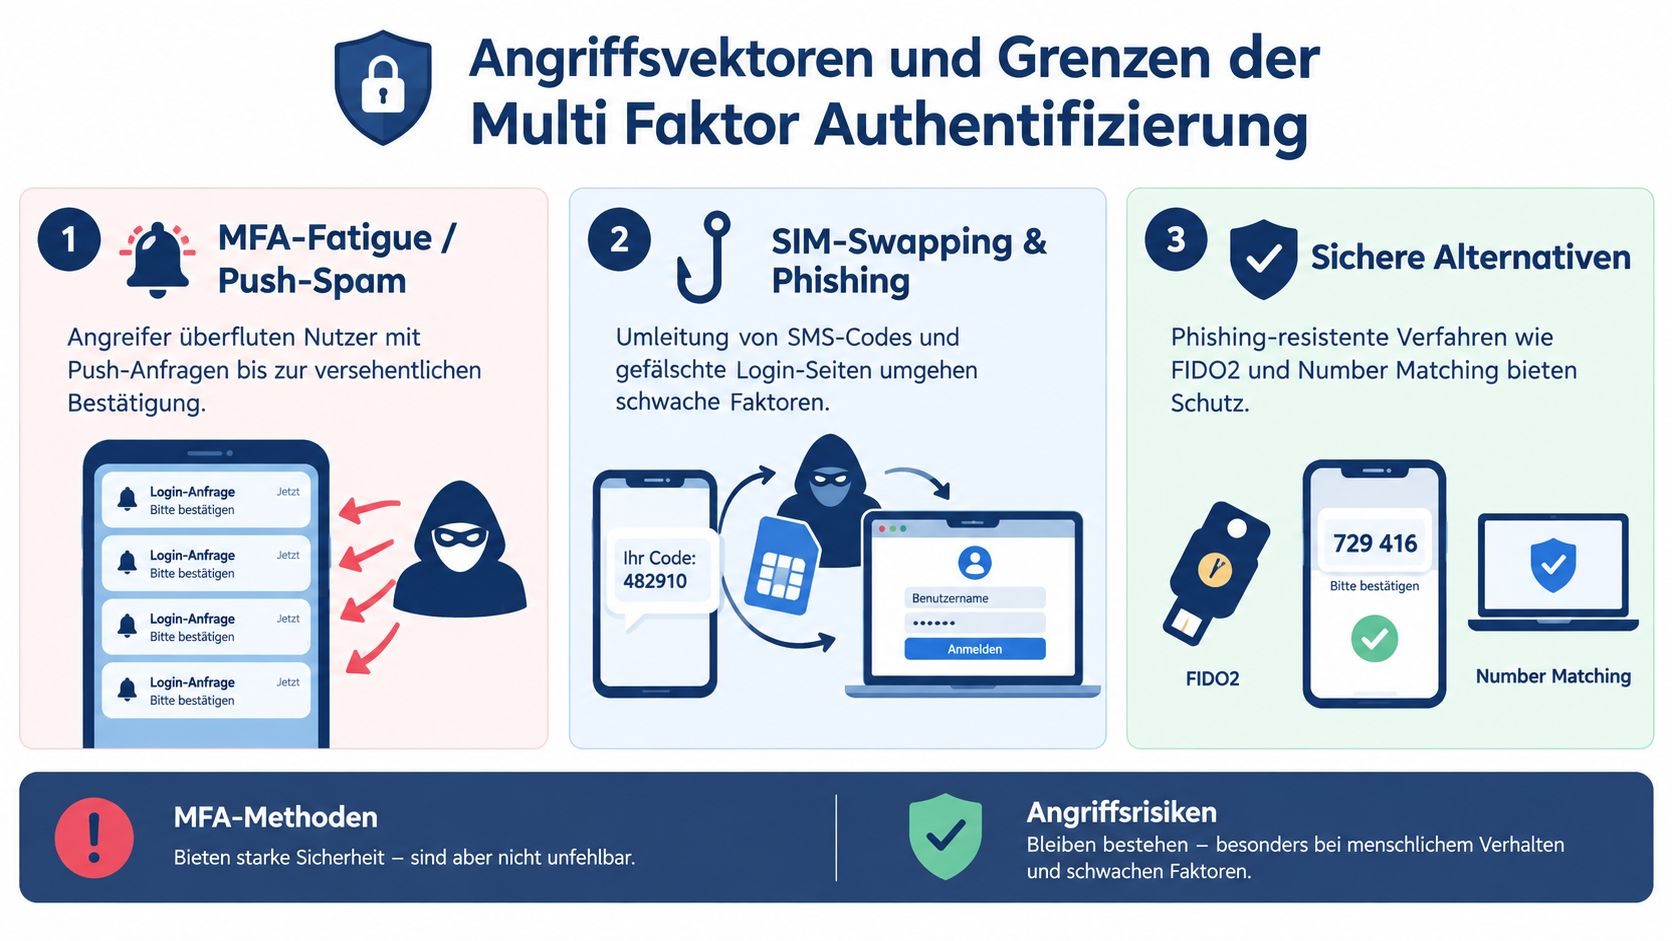
MFA-Fatigue, oft als Push-Spam beschrieben, entsteht, wenn Mitarbeitende so lange Bestätigungsanfragen bekommen, bis sie aus Versehen auf „Ja“ drücken. SIM-Swap und SMS-Umleitungen machen SMS-Codes angreifbar, weil die Nachricht nicht mehr beim richtigen Gerät landet. Phishing per AiTM-Proxy fängt Anmeldedaten in Echtzeit ab, indem die Täter eine gefälschte Login-Seite dazwischen schalten. Dazu kommt Social Engineering gegen Helpdesks, wenn Mitarbeitende oder Dienstleister zur Freigabe gedrängt werden.
Wenn ein Verfahren per Telefon oder SMS läuft, muss man immer mit Umleitung, Abgriff oder Druck auf den Nutzer rechnen.
Für KMU sind privilegierte Konten besonders kritisch. Administratoren, Support-Accounts und Freigaben mit weitreichenden Rechten sind viel wertvoller als normale Benutzerkonten. Dazu kommt das Risiko geteilter Geräte oder unsauberer Supportprozesse. Wer an der Hotline leichtfertig zurücksetzt oder bestätigt, öffnet dem Angreifer oft den gleichen Weg wie eine unsichere technische MFA.
Was belastbar besser schützt
Stärker sind phishing-resistente Verfahren wie FIDO2 oder gut geführte Authenticator-Lösungen mit zusätzlicher Bestätigung. Auch Number Matching hilft, weil Mitarbeitende nicht bloß einen Button drücken, sondern einen konkreten Code abgleichen müssen. Das reduziert versehentliche Freigaben spürbar und erschwert automatisierte Angriffe. SMS sollte, wo möglich, nicht als bevorzugte Methode stehen bleiben.
Für Unternehmen mit Microsoft-Umfeld gilt deshalb eine einfache Regel. Nicht jede Authentifizierung ist gleich gut, und nicht jeder zweite Faktor ist unter Angriffsdruck gleich belastbar. Wer die Methode am Risiko ausrichtet, schützt nicht nur Zugänge, sondern auch Helpdesk, Fachanwendungen und letztlich den Betrieb. Für technische Umsetzungen rund um Geräteverwaltung ist auch Microsoft Intune ein sinnvoller Baustein, wenn Anmeldung, Gerätestatus und Richtlinien zusammen gedacht werden.
Multi Faktor Authentifizierung in Microsoft 365 und Azure umsetzen
Die sauberste Einführung startet nicht mit allen Konten gleichzeitig, sondern mit der Frage, welcher Zugriff zuerst das höchste Risiko trägt. In der Praxis sind das privilegierte Admins, dann Remote-Zugänge, danach E-Mail-Konten und schließlich Fachverfahren mit personenbezogenen Daten. Das BSI verlangt für NIS-2-regulierte Unternehmen eine dokumentierte Risikoabwägung je Kontoklasse, also genau diese Reihenfolge statt eines pauschalen Rollouts. BSI zu MFA für NIS-2
Welche Konten zuerst geschützt werden
Erste Priorität haben Global Admins, Exchange-Administratoren, Security-Admins und alle Konten mit breiten Rechten. Danach folgen VPN, Remote-Desktop, Webmail und die Konten von Dienstleistern, die aus der Ferne arbeiten. Erst danach kommen alltägliche Benutzerkonten und Fachanwendungen, in denen sensible Daten liegen. Wer diese Reihenfolge einhält, reduziert das Risiko dort, wo ein einzelner kompromittierter Login den größten Schaden auslösen kann.
Im Microsoft-Stack gibt es dafür zwei grundsätzliche Wege. Security Defaults sind der schnelle Basisschutz für kleinere Umgebungen. Conditional Access ist die deutlich flexiblere Lösung, wenn Standorte, Rollen, Geräteklassen und externe Zugriffe unterschiedlich behandelt werden sollen. Für KMU mit Microsoft 365 und Azure AD ist Conditional Access meist die langfristig sauberere Antwort, weil sich damit Regeln nach Rolle, Gerät und Risiko abbilden lassen.
Welche Einstellungen in der Praxis Sinn ergeben
Für Admin-Konten sollten phishing-resistente Methoden bevorzugt werden, also etwa FIDO2-Sicherheitsschlüssel, Windows Hello for Business oder starke Authenticator-Methoden mit zusätzlicher Bestätigung. Legacy-Authentifizierung sollte blockiert werden, damit alte Protokolle nicht als Hintertür offen bleiben. Break-Glass-Konten gehören separat dokumentiert, stark geschützt und nur für echte Notfälle vorgesehen. Das ist kein Komfortthema, sondern Basis für Betriebsfähigkeit, wenn normale Wege ausfallen.
Ein häufiger Fehler ist, MFA nur technisch zu aktivieren und den Rest offen zu lassen. Dann bleiben Registrierungsprozesse, Rücksetzen, Gerätetausch und Helpdesk-Freigaben unklar. Wer Microsoft 365 und Azure sauber aufsetzt, verbindet MFA mit Gerätestatus, Rollenmodell und Protokollierung. Für die Verknüpfung mit Gerätesteuerung und Rollout-Prozessen ist dieser Überblick zu Microsoft Intune hilfreich. In vielen Projekten wird außerdem ein Betriebsmodell mit Monitoring, Sign-in-Logs und klarer Ausnahmebehandlung benötigt, damit Sicherheit nicht vom Zufall abhängt.
Erfahrungswert aus der Praxis: Die technische MFA-Einstellung ist selten das Problem. Die kniffligen Stellen sind Ausnahmen, Helpdesk und Altlasten.
Checkliste zur Einführung von MFA im Mittelstand
Eine Einführung wird deutlich leichter, wenn sie wie ein kleines Projekt mit klaren Rollen behandelt wird. Nicht jede Phase braucht viel Zeit, aber jede Phase braucht einen Verantwortlichen. Genau dort scheitern viele Vorhaben, weil die Technik schnell umgestellt wird, die Organisation aber nicht mitzieht.
1. Bestandsaufnahme machen
Zuerst müssen alle Konten, Systeme und externen Zugänge auf den Tisch. Dazu gehören Microsoft 365, Fachanwendungen, Fernzugänge, Lieferantenkonten und Notfallzugriffe. Parallel sollte die Geschäftsführung festlegen, welche Datenklassen verarbeitet werden und wo besonders schützenswerte Informationen liegen. Ohne diese Übersicht lässt sich keine glaubwürdige Priorität setzen.
2. Richtlinie festlegen
Dann braucht das Unternehmen eine kurze, verbindliche MFA-Richtlinie. Darin stehen Geltungsbereich, erlaubte Verfahren, Ausnahmen und der Weg für Eskalationen. Wer Ausnahmen vergibt, sollte das nicht mündlich tun, sondern nachvollziehbar dokumentieren. Die Regel muss einfach genug sein, dass Helpdesk und Fachbereiche sie im Alltag auch anwenden.
3. Mit der Pilotgruppe starten
Der erste Rollout sollte bei privilegierten Konten und im IT-Team beginnen. So lässt sich testen, wie Registrierung, Anmeldung und Wiederherstellung funktionieren. Fehler fallen in dieser Phase schnell auf, ohne gleich den ganzen Betrieb zu treffen. Ein sauberer Pilot spart später viele Supportfälle.
4. Rollout in Wellen planen
Danach folgt der abgestufte Rollout. Erst Admins und Remote-Zugänge, dann Fachbereiche mit sensiblen Daten, danach externe Dienstleister und weitere Benutzergruppen. Wichtig ist die Kommunikation vor dem Umstieg, nicht erst beim ersten Anmeldeproblem. Wer den Mitarbeitenden erklärt, warum sich etwas ändert, bekommt deutlich weniger Widerstand.
5. Notfallprozesse und Schulung sichern
Für Geräteverlust, Vertretung und Wiederherstellung sollten Backup-Codes, Ersatzverfahren und Zuständigkeiten feststehen. Der Helpdesk braucht klare Sätze und klare Grenzfälle, damit Anrufe nicht jedes Mal neu erfunden werden. Parallel ist eine kurze Schulung sinnvoll, die typische Phishing-Tricks und die korrekte Nutzung des zweiten Faktors erklärt. Für die organisatorische Verankerung hilft auch die eigene Übersicht zu Passwort-Richtlinien, weil MFA und Passwortregeln zusammen gedacht werden müssen.
Praktischer Hinweis: Die beste MFA scheitert, wenn niemand weiß, was bei Geräteverlust, Urlaub oder externer Vertretung zu tun ist.
Laufend prüfen und verbessern
Nach dem Start endet die Arbeit nicht. Sign-in-Logs müssen regelmäßig geprüft werden, Ausnahmen sollten jährlich neu bewertet werden, und neue Angriffswege gehören in die Schulung zurück. Auch das Notfallhandbuch sollte MFA enthalten, damit bei Ausfällen nicht improvisiert wird. In KMU reicht oft ein schlankes, aber konsequent gepflegtes Betriebsmodell besser als ein großer, ungelebter Sicherheitskatalog.
MFA als Teil der IT-Strategie und Ausblick
Multi Faktor Authentifizierung gehört nicht allein in die IT, sondern in die Risikosteuerung des Unternehmens. Wer NIS-2-Pflichten, Business-Continuity und Zero-Trust-Prinzipien zusammen denkt, erkennt schnell, dass ein Passwort allein keinen verlässlichen Zugangsschutz mehr bietet. MFA stärkt dabei auch andere Bausteine wie Patch-Management, Backup-Konzept und Mitarbeitendensensibilisierung, weil ein kompromittiertes Konto seltener zum großen Schaden führt.
Die richtige Reihenfolge für KMU
Die Einführung sollte dort beginnen, wo ein Angriff den größten Hebel hätte. Zuerst gehören privilegierte Konten geschützt, danach die zentrale Richtlinie in Microsoft 365 und Azure. Erst danach folgen Notfallzugriffe sowie Logins von Lieferanten und Dienstleistern. Diese Reihenfolge wirkt wie ein Sicherheitsgurt an den wichtigsten Stellen zuerst, nicht an den bequemsten.
Für NIS-2-betroffene KMU ist genau diese Priorisierung sinnvoll: Welche Konten würden im Ernstfall den größten Zugriff auf Daten, Systeme oder Admin-Rechte geben? Diese Frage hilft, MFA nicht als pauschales Technikprojekt zu behandeln, sondern als abgestufte Schutzmaßnahme. So entsteht zuerst ein belastbares Fundament, danach können Komfortfragen und Sonderfälle sauber geklärt werden.
Auch die Entwicklung geht klar in Richtung stärkerer, besser gebundener Verfahren. FIDO2-Keys, passwortlose Ansätze und moderne Identitätsplattformen wie Microsoft Entra ID machen die Anmeldung sicherer und oft einfacher zugleich. Für Unternehmen, die nicht alles selbst aufbauen wollen, kann ein regionaler IT-Partner Risikoanalyse, Rollout und laufende Prüfung zusammenführen, ohne dass Sicherheitsfragen zwischen Technik und Organisation hängen bleiben. Das ist vor allem dann relevant, wenn mehrere Standorte, Microsoft-Umgebungen und externe Supportzugänge zusammenspielen.
Drei Fragen für das nächste Gespräch
Welches Konto wäre der größte Schadenbringer, wenn es heute kompromittiert würde?
Welche Zugänge dürfen in unserem Unternehmen noch ohne zweiten Faktor bestehen?
Wer prüft nach dem Rollout regelmäßig, ob die Regel auch wirklich gelebt wird?
Wenn Sie MFA nicht nur technisch, sondern auch organisatorisch sauber aufsetzen wollen, sprechen Sie mit der GSL Groß GmbH. Das Team begleitet mittelständische Unternehmen bei der Bewertung von Kontorisiken, bei der Einführung in Microsoft 365 und Azure sowie bei der laufenden Kontrolle, damit aus einer Sicherheitsidee ein belastbarer Betriebsstandard wird.