
Montagmorgen in einem mittelständischen Unternehmen in Wiesbaden: Ein Postfach funktioniert nicht, ein Mitarbeiter kommt nicht mehr in Teams und eine versehentlich auf „Jeder mit Link“ gesetzte OneDrive-Freigabe ist noch offen. Der IT-Verantwortliche kümmert sich nebenbei um Vertrieb, Telefonanlage und Endgeräte und versucht gleichzeitig, zwischen Anrufen und Hotfixes den Überblick zu behalten.
Die Technik ist dabei selten das eigentliche Problem. Microsoft 365 läuft als Plattform stabil, aber Identitäten, Berechtigungen, Endgeräte, Lizenzen, Sicherheitsrichtlinien und Zuständigkeiten müssen laufend gepflegt werden. Wenn das niemand verbindlich übernimmt, entsteht ein schleichender Produktivitätsverlust, den kaum ein Unternehmen sofort messen kann.
Microsoft 365 Managed Services verschieben diese Aufgaben in eine vertraglich geregelte Betriebsstruktur. Der Dienstleister übernimmt definierte Teile von Administration, Monitoring, Sicherheit und Support. Die Geschäftsführung behält dadurch nicht automatisch weniger Verantwortung, erhält aber klare Zuständigkeiten, nachvollziehbare Prozesse und bessere Entscheidungsgrundlagen.
Inhaltsverzeichnis
- Wenn Microsoft 365 zur Dauerbaustelle wird
- Was Microsoft 365 Managed Services leisten
- Eigenbetrieb im Vergleich zum Managed Service
- NIS2 Microsoft 365 und die Folgen für den Betrieb
- Migration und Onboarding Schritt für Schritt
- SLA Preise und Vertragsmodelle verstehen
- Den passenden Anbieter auswählen
Wenn Microsoft 365 zur Dauerbaustelle wird
Im genannten Unternehmen ist das ausgefallene Postfach nach kurzer Zeit wieder erreichbar. Der zweite Mitarbeiter meldet sich nach einer Kennwortzurücksetzung erneut an. Die OneDrive-Freigabe wird geschlossen, doch niemand prüft, ob die Datei bereits extern geöffnet oder weitergegeben wurde. Am Ende des Tages läuft der Betrieb weiter, aber die eigentliche Ursache bleibt ungeklärt.
Genau so entstehen im Mittelstand die gefährlichsten Lücken. Nicht durch eine spektakuläre Fehlentscheidung, sondern durch viele kleine Aufgaben, die zwischen Tagesgeschäft und fehlender Vertretung liegen. Ein Lizenzwechsel wird nicht sauber dokumentiert, ein ehemaliger Benutzer bleibt zu lange aktiv, eine Sicherheitsrichtlinie gilt nur für einen Teil der Belegschaft und ein Client erhält wichtige Updates verspätet.
Der Nebenjob IT reicht nicht für einen geregelten Betrieb
Ein interner Ansprechpartner kann Microsoft 365 durchaus verwalten. Das funktioniert, wenn die Umgebung überschaubar ist, ein eigener Spezialist dauerhaft verfügbar bleibt und der Betrieb auch bei Urlaub, Krankheit oder einem parallelen Projekt abgesichert ist. In vielen KMU ist die Realität jedoch eine andere. Die IT-Aufgaben verteilen sich auf Geschäftsführung, Office-Management, einen Administrator und gelegentlich einen externen Techniker.
Das Problem ist nicht allein fehlendes Wissen. Entscheidend sind Zeit, Priorisierung und Nachweisbarkeit. Wer nur reagiert, wenn ein Benutzer anruft, erkennt keine systematischen Fehlkonfigurationen. Wer Änderungen nicht dokumentiert, kann bei einem Sicherheitsvorfall kaum erklären, wann eine Einstellung geändert wurde und wer sie freigegeben hat.
Praktische Regel: Wenn ein Microsoft-365-Problem regelmäßig erst auffällt, nachdem ein Mitarbeiter betroffen ist, fehlt meist kein weiteres Tool, sondern ein verbindlicher Betriebsprozess.
Ein Managed-Service-Vertrag sollte deshalb nicht als ausgelagerter Helpdesk verstanden werden. Er muss festlegen, wer Benutzer und Lizenzen verwaltet, Sicherheitsrichtlinien kontrolliert, Vorfälle bewertet, Konfigurationen dokumentiert und Eskalationen auslöst. Eine gute Orientierung zur Rolle planbarer IT-Betreuung bietet der Beitrag zu Managed IT Services für den Mittelstand.
Was sich für die Geschäftsführung ändert
Mit Managed Services wird aus spontaner Unterstützung ein definierter Regelbetrieb. Tickets erhalten einen Weg, Störungen werden nach Dringlichkeit behandelt und wiederkehrende Aufgaben werden nicht jedes Mal neu erfunden. Das reduziert nicht jede Störung, verhindert aber, dass dieselbe Ursache immer wieder unkoordiniert bearbeitet wird.
Die wichtigste Frage lautet deshalb nicht: „Kann unser Mitarbeiter Microsoft 365 administrieren?“ Sie lautet: Wer trägt den Betrieb, wenn gleichzeitig ein Sicherheitsvorfall, ein Ausfall und eine Compliance-Anfrage eintreffen?
Was Microsoft 365 Managed Services leisten
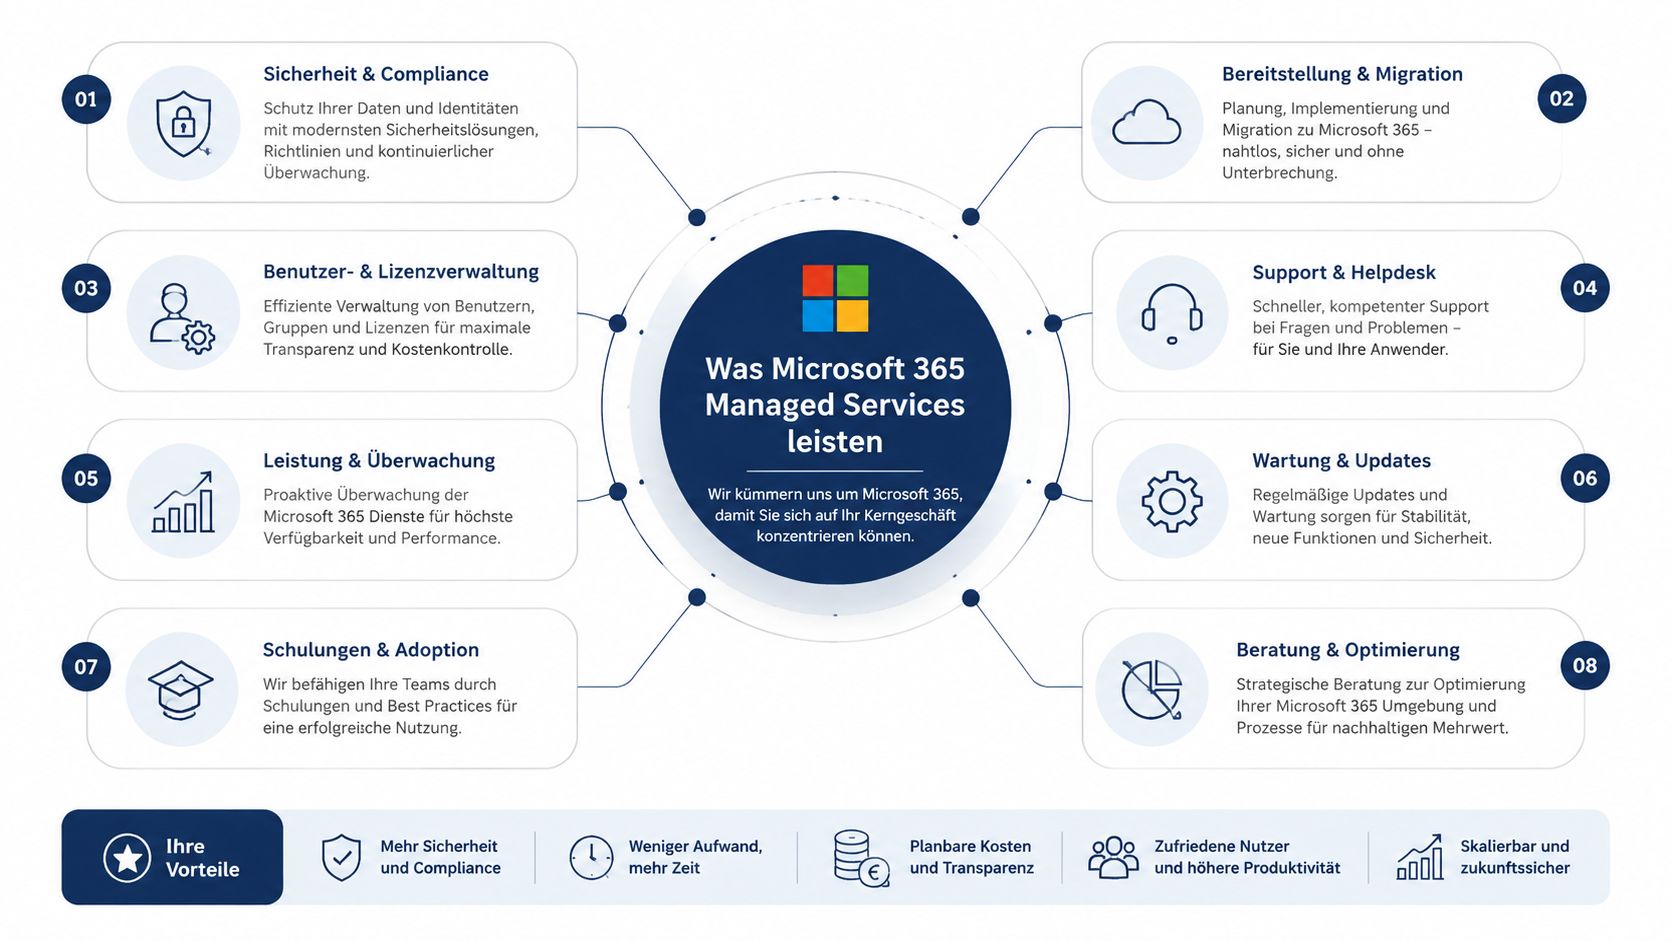
Microsoft stellt mit Microsoft 365 die Cloud-Plattform bereit. Der Anbieter eines Managed Services übernimmt dagegen die Verantwortung für die Schichten, die ein Unternehmen oberhalb dieser Plattform organisieren muss. Dazu gehören der Tenant, Identitäten, Berechtigungen, Sicherheitsregeln, Endgeräte, Support und die laufende Dokumentation.
Ein sinnvoller Leistungsumfang beginnt mit einer Bestandsaufnahme. Der Dienstleister prüft Benutzer, Gruppen, Lizenzen, Exchange Online, Teams, SharePoint, OneDrive und die Verbindung zu Endpunkten. Danach werden Zielzustand, Freigabeprozesse und Sicherheitsstandards definiert. Erst daraus entsteht ein Betrieb, der über einzelne Administratoren hinaus belastbar ist.
Die technischen Schichten im täglichen Betrieb
Identität und Zugriff bilden den Kern. Der Dienstleister verwaltet Benutzerkonten, Gruppen, Rollen und den Lebenszyklus von Ein- und Austritten. Conditional Access begrenzt Zugriffe nach Risiko, Gerät, Standort oder Anwendung. Multi-Faktor-Authentifizierung wird nicht nur aktiviert, sondern kontrolliert und weiterentwickelt.
Exchange, Teams, SharePoint und OneDrive brauchen unterschiedliche Governance. Postfächer müssen korrekt lizenziert und geschützt sein. Teams benötigen Regeln für Gastzugriff und Besitzer. SharePoint-Strukturen dürfen nicht unkontrolliert wachsen, während OneDrive-Freigaben regelmäßig geprüft werden müssen.
Endgeräte gehören ebenfalls in das Konzept. Microsoft Intune kann Geräte registrieren, Richtlinien ausrollen, Anwendungen verteilen und den Sicherheitszustand auswerten. Eine verständliche Einführung bietet der Beitrag Was ist Microsoft Intune. Ohne diese Verbindung bleibt der Cloud-Tenant von den tatsächlich genutzten Notebooks und Smartphones entkoppelt.
Mehr als Administration
Zum Managed Service gehören außerdem Monitoring, Ticketannahme, 1st- und 2nd-Level-Support sowie regelmäßige Lizenz- und Nutzermanagement-Prozesse. Backup außerhalb von Microsofts eigenem Verantwortungsbereich muss ausdrücklich geregelt werden. Microsoft stellt Dienste und Verfügbarkeitsmechanismen bereit, übernimmt aber nicht automatisch jede Wiederherstellungsanforderung des Kunden.
Der Mehrwert gegenüber einem reinen Helpdesk liegt in der Verbindung von Technik, Security und Organisation. Ein Supportmitarbeiter löst ein Login-Problem. Ein Managed-Service-Team erkennt zusätzlich, ob das Konto ungewöhnliche Anmeldeaktivitäten zeigt, ob die Richtlinie korrekt greift und ob der Vorgang dokumentiert werden muss.
Auch die Arbeitsumgebung beeinflusst die Akzeptanz. Für Unternehmen mit wechselnden Arbeitsplätzen kann eine Ressource zu Teamwork am höhenverstellbaren Schreibtisch bei der Gestaltung moderner Zusammenarbeit hilfreich sein. Entscheidend bleibt, dass die Arbeitsplatzkonzepte mit Identität, Endgerätesicherheit und Microsoft-365-Governance zusammenpassen.
Eigenbetrieb im Vergleich zum Managed Service
Eigenbetrieb und Managed Services sind keine reine Geschmacksfrage. Es geht um Risiko, Verfügbarkeit und Verantwortungsbereitschaft. Ein Unternehmen kann Microsoft 365 selbst verwalten, muss dann aber auch die personellen Ressourcen, Sicherheitskontrollen, Vertretungen und Nachweise dauerhaft vorhalten.
| Kriterium | Eigenbetrieb | Managed Services |
|---|---|---|
| Kostenstruktur | Interne Personalkosten, Schulungen, Werkzeuge und unregelmäßige Projektaufwände | Vertraglich definierte monatliche Leistung, ergänzt durch klar ausgewiesene Projektkosten |
| Reaktionszeit | Abhängig von Erreichbarkeit und Priorität des internen Ansprechpartners | Durch SLA, Bereitschaft und Eskalationsweg geregelt |
| Sicherheitsniveau | Hängt stark von Erfahrung, Zeitbudget und konsequenter Pflege ab | Durch standardisierte Richtlinien, Monitoring und regelmäßige Überprüfung organisiert |
| Verantwortung | Liegt vollständig beim Unternehmen | Technische Aufgaben werden geteilt, die Unternehmensverantwortung bleibt bestehen |
| Personalbedarf | Eigene Administration, Vertretung und Weiterbildung erforderlich | Interne Ansprechpartner bleiben nötig, der laufende technische Betrieb wird entlastet |
Wann Eigenbetrieb sinnvoll bleibt
Ein eigener Betrieb kann passen, wenn ein stabiler Tenant, wenige Sonderanforderungen und ein qualifizierter Microsoft-365-Administrator vorhanden sind. Dieser Mitarbeiter muss nicht nur die Plattform kennen, sondern auch Sicherheitsvorfälle bearbeiten, Änderungen dokumentieren und bei Abwesenheit vertreten werden können.
Die Geschäftsführung sollte die interne Lösung regelmäßig gegen die tatsächliche Arbeitszeit prüfen. Wenn Administration nur abends oder zwischen anderen Aufgaben stattfindet, sind die ausgewiesenen Personalkosten zwar niedrig, das Betriebsrisiko aber hoch. Ein ungeplanter Ausfall trifft dann nicht nur die IT, sondern die gesamte Organisation.
Wann Managed Services wirtschaftlicher werden
Managed Services werden interessant, sobald mehrere Standorte, mobile Endgeräte, hohe Anforderungen an Datenschutz oder eine kritische Abhängigkeit von E-Mail und Teams zusammenkommen. Auch ein kleines Unternehmen kann profitieren, wenn es keinen eigenen Spezialisten beschäftigen oder keine Vertretung aufbauen will.
Die Entscheidung sollte nicht mit dem niedrigsten Monatsbetrag beginnen. Verglichen werden müssen Reaktionsfähigkeit, Sicherheitsroutine, Dokumentation und die Frage, wer einen Vorfall koordiniert. Ein günstiger Eigenbetrieb ist nicht günstig, wenn die Geschäftsführung bei jedem Sicherheitsproblem selbst improvisieren muss.
NIS2 Microsoft 365 und die Folgen für den Betrieb
NIS2 macht Microsoft 365 nicht automatisch zu einer Compliance-Lösung. Die Richtlinie erhöht vielmehr den Druck, technische Sicherheitsmassnahmen, Verantwortlichkeiten und Nachweise zusammenzuführen. Das BSI definiert einen Managed Service Provider als Anbieter, der IKT-Produkte, Netze, Infrastruktur oder Anwendungen installiert, verwaltet, betreibt oder wartet. Für betroffene Einrichtungen gehören außerdem Meldungen öffentlicher und statischer IP-Adressbereiche zu den organisatorischen Anforderungen, wie die NIS2-FAQ des BSI erläutert.
Für KMU in Rheinland-Pfalz und Hessen bedeutet das: Microsoft-365-Betrieb muss in ein Risikomanagement eingebettet werden. Dazu gehören sichere Konfiguration, Vorfallmeldewesen, Rollenmodelle, Änderungsnachweise und die Fähigkeit, gegenüber zuständigen Stellen belastbare Informationen vorzulegen. Der Dienstleister kann diese Prozesse unterstützen, aber er kann die Unternehmensleitung nicht aus ihrer Verantwortung entlassen.
Was Microsoft nachweist und was beim Unternehmen bleibt
Microsoft stellt für seine Cloud-Dienste eigene Sicherheits- und Compliance-Nachweise bereit. Für den deutschen Markt zählt Microsoft 365 Deutschland weiterhin zu den in der Microsoft-C5-Übersicht für Deutschland einbezogenen Cloud-Diensten. Parallel wurden Microsoft-365-Services in der ISG Provider Lens 2024 in Deutschland im Mid-Market und Large-Market als Leader eingeordnet. Das zeigt die etablierte Markt- und Prüfstruktur, ersetzt aber keine kundenspezifische Betriebsdokumentation.
Die Verantwortung verteilt sich im Shared-Responsibility-Modell wie folgt:
| NIS2-Anforderung | Microsoft | Managed-Service-Partner | KMU als Kunde |
|---|---|---|---|
| Plattformschutz | Betrieb und Absicherung der Cloud-Infrastruktur | Prüfung der Nutzung und Konfiguration | Auswahl geeigneter Dienste und Freigabe der Zielarchitektur |
| Risikomanagement | Bereitstellung von Sicherheitsfunktionen und Nachweisen | Risikoanalyse für Tenant, Identitäten und Endpunkte | Festlegung der Geschäftsrisiken und Akzeptanzentscheidungen |
| Sichere Konfiguration | Technische Produktfunktionen | Baselines, Conditional Access, MFA, Monitoring und Änderungsmanagement | Freigabe von Ausnahmen und fachlichen Anforderungen |
| Vorfallbearbeitung | Unterstützung nach definierten Microsoft-Prozessen | Erkennung, Eskalation, Eindämmung und Dokumentation | Entscheidung über Geschäftsmassnahmen und behördliche Meldungen |
| Nachweise | Zertifizierungen, Testate und Dienstedokumentation | Betriebsprotokolle, Reports und Konfigurationsnachweise | Schulungsnachweise, Asset-Listen, interne Richtlinien und Compliance-Ablage |
Besonders wichtig ist phishing-resistente MFA. Microsoft nennt in seiner Deutschland-Kommunikation, dass sich damit mehr als 99 % der entsprechenden Phishing-Angriffe verhindern lassen, selbst wenn Benutzername und Passwort bereits kompromittiert sind, wie Microsoft beschreibt. Für den Dienstleister bedeutet das, klassische Passwort- oder Push-Verfahren nicht als Endpunkt zu betrachten, sondern resistente Verfahren über Richtlinien und Conditional Access konsequent durchzusetzen.
Die EU-Datengrenze verbessert die Datenresidenz, beantwortet aber nicht jede deutsche Compliance-Frage. Microsoft meldete die Fertigstellung im Februar 2025. Dabei werden auch Supportdaten wie kundenseitig bereitgestellte Protokolle und Supportnotizen innerhalb der EU und EFTA gespeichert. Die Dokumentation grenzt den Umfang jedoch ein, weil nur kostenpflichtige, allgemein verfügbare Dienste enthalten sind und bestimmte Dienste oder Funktionalitäten ausgeschlossen bleiben, wie Microsoft zur EU-Datengrenze erklärt.
Die entscheidende Frage lautet nicht „Liegt Microsoft 365 in der EU?“, sondern „Welche Daten, Funktionen, Supportwege und Protokolle nutzt unser konkreter Tenant?“
In Rheinland-Pfalz und Hessen müssen Unternehmen zusätzlich klären, welche zuständigen Stellen für ihre Einordnung und Meldungen gelten. Das NIS2UmsuCG bildet den deutschen Umsetzungsrahmen. Der Managed-Service-Partner liefert technische Betriebsleistung, der Kunde bleibt für Benutzerfreigaben, Asset-Listen, Schulungen, Geschäftsprozesse und die formale Compliance verantwortlich. Eine praxisnahe Einordnung der Pflichten bietet der Beitrag zur EU-NIS2-Richtlinie und ihrer Bedeutung für die Internetkriminalität.
Migration und Onboarding Schritt für Schritt
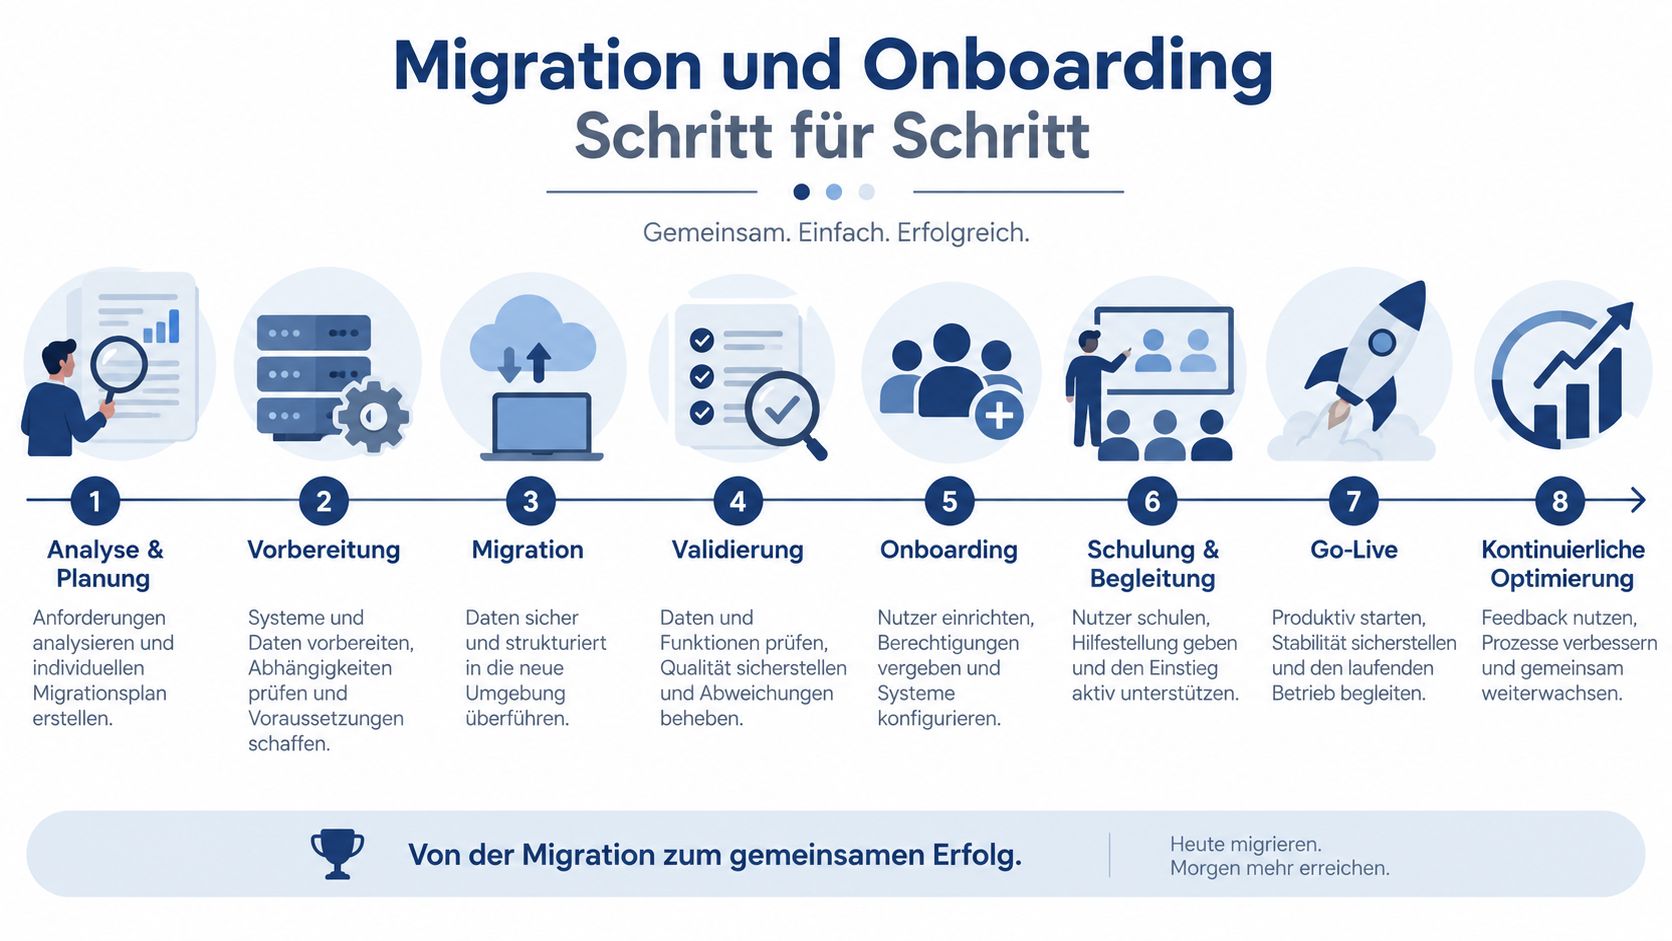
Eine Microsoft-365-Migration scheitert selten am Kopieren von Postfächern. Sie scheitert an fehlenden Entscheidungen, unklaren Besitzverhältnissen und einer Zielarchitektur, die erst während des Umzugs entsteht. Ein belastbares KMU-Projekt dauert typischerweise 6 bis 12 Wochen, abhängig von Ausgangslage, Datenstruktur und gewünschtem Sicherheitsniveau.
Vom Discovery-Workshop zum Zielbild
Im Discovery-Workshop werden Postfächer, lokale Dateien, Server, Active Directory, Gruppen, Geräte und bestehende Anwendungen aufgenommen. Der Dienstleister dokumentiert außerdem Compliance-Anforderungen, kritische Geschäftsprozesse und Nutzergruppen. Das Ergebnis ist kein allgemeines Protokoll, sondern eine belastbare Liste aus Abhängigkeiten, Risiken und offenen Entscheidungen.
Darauf folgt das Konzept. Tenant-Strategie, Identitätsmodell, Exchange-Hybrid-Szenario, SharePoint-Struktur und Sicherheits-Baseline müssen zusammenpassen. Ebenso wird festgelegt, welche Geräte in Intune aufgenommen werden, wie externe Zusammenarbeit funktioniert und welche Daten nicht frei geteilt werden dürfen.
Pilot, Wellenplan und Cut-over
Ein Pilot mit einer kleinen Nutzergruppe zeigt, ob Anmeldung, Outlook, Teams, SharePoint und mobile Geräte im Alltag funktionieren. Die Pilotgruppe sollte verschiedene Rollen abbilden, etwa Verwaltung, Vertrieb und Produktion. Fehler werden vor der breiten Umstellung behoben, nicht am ersten Arbeitstag der gesamten Belegschaft.
Die anschließende Migration erfolgt nach einem Wellenplan. Jede Welle braucht einen Termin, einen Verantwortlichen, eine Rückfallentscheidung und eine Prüfung der Daten. Bei einem Cut-over werden DNS-, Identitäts- und Clientprozesse abgestimmt, ohne technische Details ungeprüft in den Arbeitsalltag zu drücken. Ein zeitlich begrenzter Parallelbetrieb kann sinnvoll sein, wenn Abhängigkeiten zu lokalen Systemen bestehen.
Datenprüfung und Übergabe in den Regelbetrieb
Nach jeder Welle prüft das Team Stichproben, Berechtigungen, Kalender, Verteiler, Dateizugriffe und mobile Anmeldung. Anwenderschulungen müssen sich an realen Aufgaben orientieren. Es reicht nicht, Funktionen zu zeigen, wenn Mitarbeiter weiterhin unsichere Freigaben verwenden oder nicht wissen, wie sie einen verdächtigen Anmeldeversuch melden.
Am Ende steht der Steady State. Der Managed-Service-Partner übernimmt Tenant, Tickets, Monitoring und Eskalationen anhand dokumentierter Prozesse. Der Kunde erhält Ansprechpartner, Freigaberegeln und Reports. Onboarding ist erst abgeschlossen, wenn der Betrieb ohne Projektteam funktioniert.
SLA Preise und Vertragsmodelle verstehen
Ein SLA ist kein freundlicher Zusatz zum Angebot. Es ist die Vereinbarung, an der sich der Dienstleister im Störungsfall messen lassen muss. Für Microsoft-365-Managed-Services sollten Reaktionszeit, Wiederherstellungsziel, Geltungsbereich, Eskalationsweg, Messmethode und Folgen einer Verfehlung eindeutig formuliert sein.
Vage Aussagen wie „schneller Support“ helfen der Geschäftsführung nicht. Entscheidend ist, wann die Zeitmessung beginnt, welche Priorität ein Ausfall erhält und ob nur die Antwort oder auch die Wiederherstellung gemeint ist. Ebenso muss feststehen, ob Sicherheitsvorfälle, Endgeräte, Drittanbieter und lokale Netzwerke zum Leistungsumfang gehören.
| Modell | Typische Leistungen | Preis pro Benutzer/Monat | Fallstricke |
|---|---|---|---|
| Pro Benutzer | Support, Benutzerverwaltung, Lizenzpflege und definierte Sicherheitsaufgaben | Im Angebot konkret ausweisen lassen | Unklare Mindestanzahl, Zusatzkosten für Geräte oder Sicherheitsfunktionen |
| Pro Tenant | Grundbetrieb des Tenants, Monitoring und Governance | Als feste Tenant-Gebühr ausweisen lassen | Kleine und grosse Umgebungen werden möglicherweise nicht fair abgebildet |
| Flatrate | Breiter Regelbetrieb mit planbarer monatlicher Abrechnung | Monatlicher Festpreis nach Leistungsumfang | Überlastung, Ausschlüsse und Sonderfälle müssen klar geregelt sein |
| Modulare Pakete | Basisbetrieb ergänzt um Security, Backup, Intune oder Supportstufen | Je Modul transparent ausweisen lassen | Wichtige Funktionen liegen eventuell ausserhalb des Basispakets |
Was im Angebot stehen muss
Monitoring, Patching und Support gehören häufig zum Kern. Migration, Schulung, Sonderkonfigurationen und Integrationen mit Drittanbietern werden dagegen oft separat berechnet. Das ist legitim, solange das Angebot diese Grenzen offenlegt.
Fordern Sie eine Lizenzübersicht mit Herstellerkosten, Dienstleistungsanteil und Kündigungsbedingungen. Prüfen Sie Mindestvertragslaufzeiten, Indexklauseln und Abrechnungsregeln für Ein- und Austritte. Besonders kritisch sind Formulierungen, nach denen Sicherheitsfunktionen nur gegen Aufpreis aktiviert werden, obwohl der Kunde sie für seine Risikolage benötigt.
Bei NIS2-Relevanz gehören Subunternehmer, Microsoft als Subprozessor, Audit-Rechte, Datenverarbeitung, Aufbewahrung von Logs und Mitwirkungspflichten in den Vertrag. Ein SLA kann nicht festlegen, dass ein Dienstleister für Meldungen verantwortlich ist, wenn der Kunde keine Freigabe- und Entscheidungswege definiert hat.
Den passenden Anbieter auswählen
Ein geeigneter Anbieter muss nicht jede Microsoft-Funktion verkaufen. Er muss die Umgebung Ihres Unternehmens verstehen und den Betrieb so organisieren, dass Technik, Sicherheit und Geschäftsverantwortung zusammenpassen. Für KMU in Rheinland-Pfalz und Hessen zählt neben Fachwissen auch die Erreichbarkeit, wenn ein Vorfall nicht bis zum nächsten regulären Termin warten kann.
Beginnen Sie mit harten Auswahlkriterien. Fragen Sie nach Microsoft-Partnerstatus, Projekten im Mittelstand, Erfahrung mit Produktionsunternehmen, Kliniken oder Sozialorganisationen und einem nachvollziehbaren Bezug zu C5. NIS2-Erfahrung zeigt sich nicht in einer Präsentationsfolie, sondern in konkreten Vorgehensweisen für Risikoanalyse, Incident Response, Dokumentation und Rollenmodelle.
Fragen für das Erstgespräch
Lassen Sie sich nicht nur Produktnamen nennen. Bitten Sie um eine klare Darstellung des Shared-Responsibility-Modells.
- Verantwortung: Wer genehmigt Benutzer, Gruppen, Freigaben und Ausnahmen?
- Sicherheit: Wie werden MFA, Conditional Access, Rollen und externe Freigaben kontrolliert?
- Vorfall: Wer erkennt einen Angriff, wer informiert die Geschäftsleitung und wer dokumentiert die Massnahmen?
- Datenflüsse: Welche Dienste werden genutzt, wo werden Daten verarbeitet und welche Supportdaten sind eingeschlossen?
- SLA: Welche Reaktions- und Wiederherstellungszeiten gelten für eine gesperrte Identität, einen Sicherheitsvorfall und einen Dienstausfall?
- Nachweise: Welche Reports, Änderungsprotokolle und Audit-Unterlagen erhält der Kunde regelmässig?
- Referenzen: Kann der Anbieter vergleichbare Projekte im eigenen Branchenumfeld erläutern?
Ein Anbieter, der nur pauschale Sicherheitsversprechen macht, aber keine Baselines, Reports oder Eskalationswege zeigt, ist nicht ausreichend vorbereitet. Gleiches gilt für fehlende SLAs, intransparente Lizenzweitergabe und Angebote, deren Kernleistungen erst nach mehreren Zusatzmodulen erkennbar werden.
Die Entscheidung dokumentieren
Bewerten Sie Anbieter nicht nur nach dem monatlichen Preis. Halten Sie fest, welche Risiken reduziert, welche Aufgaben abgegeben und welche Pflichten beim Unternehmen verbleiben. Ein gutes Auswahlgespräch endet mit einem konkreten Leistungsbild, einem Onboarding-Plan und einer Liste offener Entscheidungen.
Nutzen Sie für die Auswahl diese kurze Prüfliste:
- Betrieb: Sind Tenant, Identitäten, Exchange, Teams, SharePoint und Endgeräte abgedeckt?
- Security: Sind phishing-resistente MFA, Conditional Access und Monitoring konkret beschrieben?
- Compliance: Werden C5, NIS2, Logs, Audit-Rechte und Subunternehmer vertraglich berücksichtigt?
- Support: Gibt es klare Prioritäten, Eskalationen und Wiederherstellungsziele?
- Kosten: Sind Lizenzen, Basisleistungen, Zusatzmodule und Projektaufwände getrennt ausgewiesen?
- Kunde: Sind Freigaben, Schulungen, Asset-Listen und interne Entscheidungen eindeutig zugeordnet?
Die GSL Groß GmbH verbindet Microsoft-365-Cloud-Lösungen mit planbaren Managed Services, proaktivem Monitoring sowie Remote- und Vor-Ort-Support für KMU in Rheinland-Pfalz und Hessen. Lassen Sie Ihre aktuelle Tenant-, Sicherheits- und NIS2-Situation prüfen und besprechen Sie die nächsten Schritte mit GSL Groß GmbH.