
Montagmorgen in einem mittelständischen Betrieb. Die Produktion läuft, im Büro warten E-Mails, und im WLAN taucht plötzlich ein Gerät auf, das niemand zuordnen kann. Gleichzeitig steht ein externer Servicetechniker mit Laptop an der Tür, weil eine Maschine gewartet werden muss, und irgendwo hängt noch ein IoT-Gerät am Netz, das vor Jahren eingerichtet wurde und nie wieder auf dem Schirm war.
Genau an dieser Stelle wird aus einer scheinbar technischen Frage ein Führungsproblem. Wer darf ins Netz, worauf darf zugegriffen werden und wie wird das sauber dokumentiert? Zero Trust für KMU setzt auf denselben Grundgedanken, nur network access control macht ihn am Netzwerkrand konkret und prüfbar.
Inhaltsverzeichnis
- Warum Network Access Control für jedes Unternehmensnetz unverzichtbar wird
- Was Network Access Control leistet und wie die Grundidee funktioniert
- Architektur und Varianten von Network Access Control im Überblick
- Sicherheitsnutzen und NIS2 Relevanz für KMU und Gesundheitswesen
- Implementierung von Network Access Control Schritt für Schritt
- Betriebsmodelle und Auswahlkriterien für die passende NAC Lösung
- Checkliste Praxisbeispiele und Empfehlungen der GSL Groß GmbH
Warum Network Access Control für jedes Unternehmensnetz unverzichtbar wird
Ein Firmennetz ist heute keine geschlossene Bürowelt mehr. Laptops von Mitarbeitenden, private Smartphones, Drucker, Maschinensteuerungen, Videokonferenzsysteme und der Notebook des Dienstleisters treffen dort zusammen. Ohne Network Access Control wirkt das wie ein Flur ohne Empfangstresen. Jeder kann hinein, aber niemand prüft sauber, wer da ist und ob der Zugang passt.
Genau diese Lücke zeigen auch Erfahrungen aus dem Mittelstand. In einer 2020 beauftragten Marktstudie unter 962 überwiegend kleinen und mittelständischen Unternehmen sagten 77 %, dass sie noch keine NAC-Lösung nutzen. 48 % konnten potenzielle Gefahrenquellen im Firmennetz nicht erkennen, und nur ein Drittel konnte angegriffene Geräte sofort isolieren FH Brandenburg Studie 2020. Das ist ein Hinweis darauf, wie schwer sich viele Betriebe mit Transparenz und schnellem Eingreifen tun.
Das eigentliche Risiko liegt nicht nur im Fremdgerät
Ein unbekanntes Gerät ist nicht automatisch ein Angriff. Kritisch wird es, wenn dem Netz ein klarer Kontrollpunkt fehlt. Dann kann ein kompromittierter Laptop, ein falsch konfigurierter Drucker oder ein vergessenes Testgerät weiter im Netz bleiben, als wäre nichts gewesen.
Praktische Regel: Wenn ein Gerät ins Netz darf, ohne dass jemand Identität und Zustand prüft, fehlt die Türkontrolle.
Gerade in KMU ist das heikel, weil Netzwerke oft über Jahre gewachsen sind. Ein neuer Standort, ein zusätzlicher Dienstleister, eine Klinikstation, eine Fertigungszelle, schon hängt der nächste Zugangspunkt dran. Network Access Control sorgt dafür, dass aus diesem Wachstum kein blinder Fleck wird.
Die Stärke liegt dabei auch in der Nachvollziehbarkeit. NAC schafft Ordnung an der Eintrittsstelle, bevor sich ein Gerät seitlich im Netz bewegen kann. Wer sich mit dem Thema grundsätzlich mit Zero-Trust-Architekturen beschäftigt, findet in Zero Trust im KMU-Umfeld eine ergänzende Perspektive.
Was Network Access Control leistet und wie die Grundidee funktioniert
Network Access Control ist im Kern eine einfache Idee mit klarer Wirkung, zuerst prüfen, dann freigeben, und zwar nicht pauschal, sondern passend zum Gerät und zur Rolle. Das BSI beschreibt NAC als Kombination aus Identitätsprüfung und Autorisierung für Netzzugänge im Endgerätebereich. In der Praxis greift das besonders häufig über 802.1X, also über einen Mechanismus, bei dem Switch oder WLAN-Authenticator den Port erst nach erfolgreicher Authentisierung freischalten BSI NET.3.4.
Die Türsteher-Logik hinter NAC
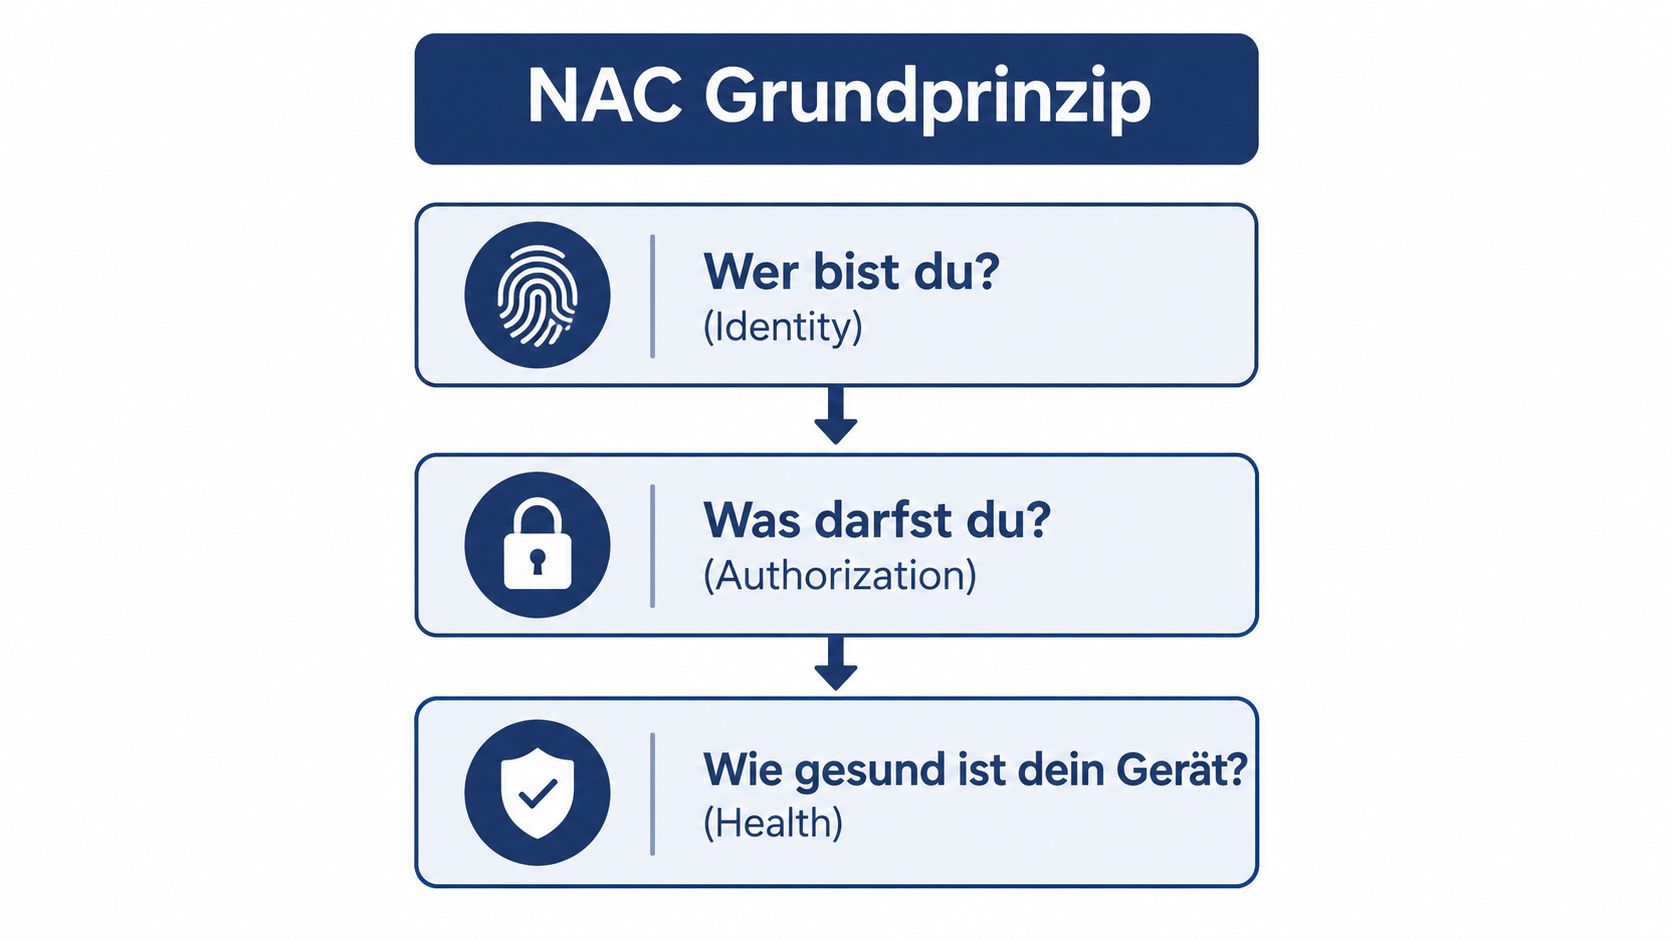
Stellen Sie sich den Netzwerkrand wie den Eingang eines gut organisierten Betriebs vor. Der Türsteher fragt nicht nur nach dem Namen, sondern auch danach, ob die Person zu dem Bereich passt, in den sie möchte. Bei NAC läuft das ähnlich, nur digital.
Kernprinzip: Nicht jedes Gerät bekommt denselben Zugang, und nicht jedes Gerät bekommt sofort Zugang.
Dabei hilft eine klare Reihenfolge. Erst kommt die Identität, dann die Autorisierung, dann der Blick auf den Gesundheitszustand des Geräts. Das können etwa bekannte Benutzer, passende Rollen, verwaltete Endgeräte oder konforme Systeme sein. Unbekannte oder nicht konforme Endgeräte bleiben isoliert, bis die Policy greift.
Was NAC kann und was nicht
NAC ist keine Firewall und kein Antivirus. Eine Firewall kontrolliert Verkehr zwischen Netzen, Antivirus prüft Dateien und Verhalten auf dem Endpunkt. NAC entscheidet davor, ob ein Gerät überhaupt in einen bestimmten Netzbereich darf.
Das macht einen großen Unterschied bei Schatten-IT und unklaren Endpunkten. Ein Gerät, das nicht bekannt ist, landet nicht einfach im gleichen Netz wie die Buchhaltung oder die Produktionssteuerung. Stattdessen kann es in ein isoliertes Segment, ein Gastnetz oder in eine streng begrenzte Umgebung geschoben werden. Genau dort entfaltet Segmentierung ihren Nutzen.
Wer NAC in einem Satz erklären will, kann es so sagen, das System prüft, wer oder was sich verbinden will, was es darf und wie vertrauenswürdig der Zustand des Geräts ist, bevor der Zugriff freigegeben wird.
Architektur und Varianten von Network Access Control im Überblick
Die Umsetzung von NAC ist kein Einheitsmodell. In der Praxis geht es darum, welche Technik zur vorhandenen Netzstruktur passt und wie viel Kontrolle im Unternehmen gebraucht wird. Das Grundgerüst bleibt meist ähnlich, ein Authenticator am Zugangspunkt, ein RADIUS-Dienst für die Prüfung, ein Policy-Server für Regeln und eine Bewertung des Endpunkts. Die Unterschiede liegen in der Art, wie das Gerät erkannt und beurteilt wird.
Die drei Wege in der Praxis
Bei 802.1X authentisiert sich das Endgerät am Port oder WLAN-Zugangspunkt. Das ist die sauberste Variante, weil sie eng mit der Netzwerkinfrastruktur verzahnt ist und gut zu verwalteten Clients passt. Agentenbasierte Lösungen arbeiten mit Software auf dem Endgerät, die Zustand und Konformität meldet. Agentenlose Ansätze orientieren sich stärker an Netz- und Gerätemerkmalen, wenn auf dem Endgerät selbst nichts installiert werden soll.
| NAC-Varianten im Vergleich | Funktionsweise | Stärken | Grenzen | Ideal für |
|---|---|---|---|---|
| 802.1X | Authentisierung am Switch oder WLAN-Authenticator mit anschließender Freigabe | Saubere Steuerung am Netzwerkrand, gut mit EAP und RADIUS kombinierbar | Braucht passende Infrastruktur und saubere Geräteverwaltung | Verwaltete Arbeitsplätze, moderne Büros, strukturierte Netze |
| Agentenbasiert | Software auf dem Endgerät meldet Status und Konformität | Gute Sicht auf Gerätezustand und Policy-Details | Rollout und Pflege auf Endgeräten nötig | Umgebungen mit vielen standardisierten Clients |
| Agentenlos | Bewertung über Netzmerkmale, Protokolle oder Inventardaten | Weniger Aufwand auf dem Endgerät, schneller Einstieg | Weniger tief bei Gerätezustand und Compliance | Gäste, IoT, heterogene Bestände |
Die Entscheidung hängt oft weniger an der Theorie als an der Realität im Haus. Ein produzierendes Unternehmen mit vielen Sondergeräten braucht häufig mehr Flexibilität, ein Büro mit sauber verwalteten Notebooks profitiert eher von 802.1X. Kliniken und verteilte Organisationen müssen meist beides zusammendenken, weil es dort sowohl verwaltete Geräte als auch Spezialtechnik gibt.
Woran die Umsetzung oft scheitert
Viele unterschätzen die vorhandene Infrastruktur. Nicht jeder Switch, nicht jeder Access Point und nicht jede WLAN-Umgebung ist von Haus aus bereit für NAC. Genau deshalb beginnt eine gute Planung immer mit der Frage, welche Zugänge technisch wirklich durchgesetzt werden können und wo Übergangslösungen nötig sind.
NAC funktioniert am besten, wenn es nicht als Einzelprodukt behandelt wird. Es ist ein Steuerungsmodell für den Netzwerkrand, kein isoliertes Gadget. Wer das richtig aufsetzt, bekommt nicht nur Kontrolle, sondern auch nachvollziehbare Regeln für Gäste, Mitarbeiter und Dienstleister.
Sicherheitsnutzen und NIS2 Relevanz für KMU und Gesundheitswesen
Der Sicherheitsnutzen von NAC zeigt sich besonders dort, wo im Alltag vieles parallel läuft. In der Produktion verhindert es, dass ein unbekannter Laptop sofort im gleichen Netz landet wie Maschinen oder Engineering-Systeme. In der Klinik hilft es, medizinische Endgeräte, Verwaltungsarbeitsplätze und Gästezugänge sauber zu trennen. Schatten-IT wird sichtbarer, weil jedes Gerät zuerst an einem definierten Kontrollpunkt auftaucht.
Für deutsche Organisationen kommt noch die regulatorische Seite dazu. Das BSI verweist im Rahmen der NIS-2-Richtlinie darauf, dass geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen nötig sind, einschließlich Multi-Faktor-Authentisierung, kontinuierlicher Authentisierung sowie gesicherter Kommunikationswege BSI NIS-2. NAC ist damit kein isoliertes Sicherheitstool, sondern Teil eines belastbaren Betriebsmodells.
Was NIS2 im NAC-Alltag konkret bedeutet
Wenn ein Lieferant nur zeitlich begrenzt Zugriff braucht, reicht eine pauschale Freigabe nicht. Dann braucht es eine saubere Zuordnung zu Rollen, dokumentierte Rechte und klare Entzugswege. Genau hier werden RBAC, also rollenbasierte Berechtigungen, MFA, Logging und Least-Privilege-Ansätze praktisch relevant.
Wichtiger Punkt: Unter NIS2 zählt nicht nur, dass ein Zugang technisch funktioniert, sondern dass er nachvollziehbar gesteuert und wieder entzogen werden kann.
Das betrifft auch externe Dienstleister. Wer Fernwartung, Support oder befristete Projektzugänge betreibt, braucht Protokolle, die zeigen, wer wann worauf zugegriffen hat. NAC liefert dafür die Eintrittskontrolle, aber erst die Kombination mit Dokumentation und Zugriffsmanagement macht den Prozess revisionssicher.
Die deutsche Umsetzung der NIS-2-Richtlinie gilt seit dem 6. Dezember 2025 ohne Übergangsfrist, und das BSI-Portal für Registrierung und Meldungen ist seit dem 6. Januar 2026 verfügbar NIS2-Umsetzung und Meldeportal. Für viele KMU ist damit klar, dass Zugriffssteuerung, Protokollierung und Lieferantenzugriff nicht mehr nebenbei laufen dürfen. Wer sich den regulatorischen Rahmen im Detail ansehen möchte, findet eine Einordnung bei NIS2 in der Praxis.
Implementierung von Network Access Control Schritt für Schritt
Ein sauberer NAC-Einstieg scheitert selten an der Technik, sondern an der Reihenfolge. Wer zu früh sperrt, stört den Betrieb. Wer zu spät schärft, baut nur neue Komplexität auf. Deshalb beginnt die Umsetzung mit einem ehrlichen Blick auf den Bestand und endet nicht beim Go-live, sondern beim laufenden Betrieb.
Die Reihenfolge, die im Alltag funktioniert
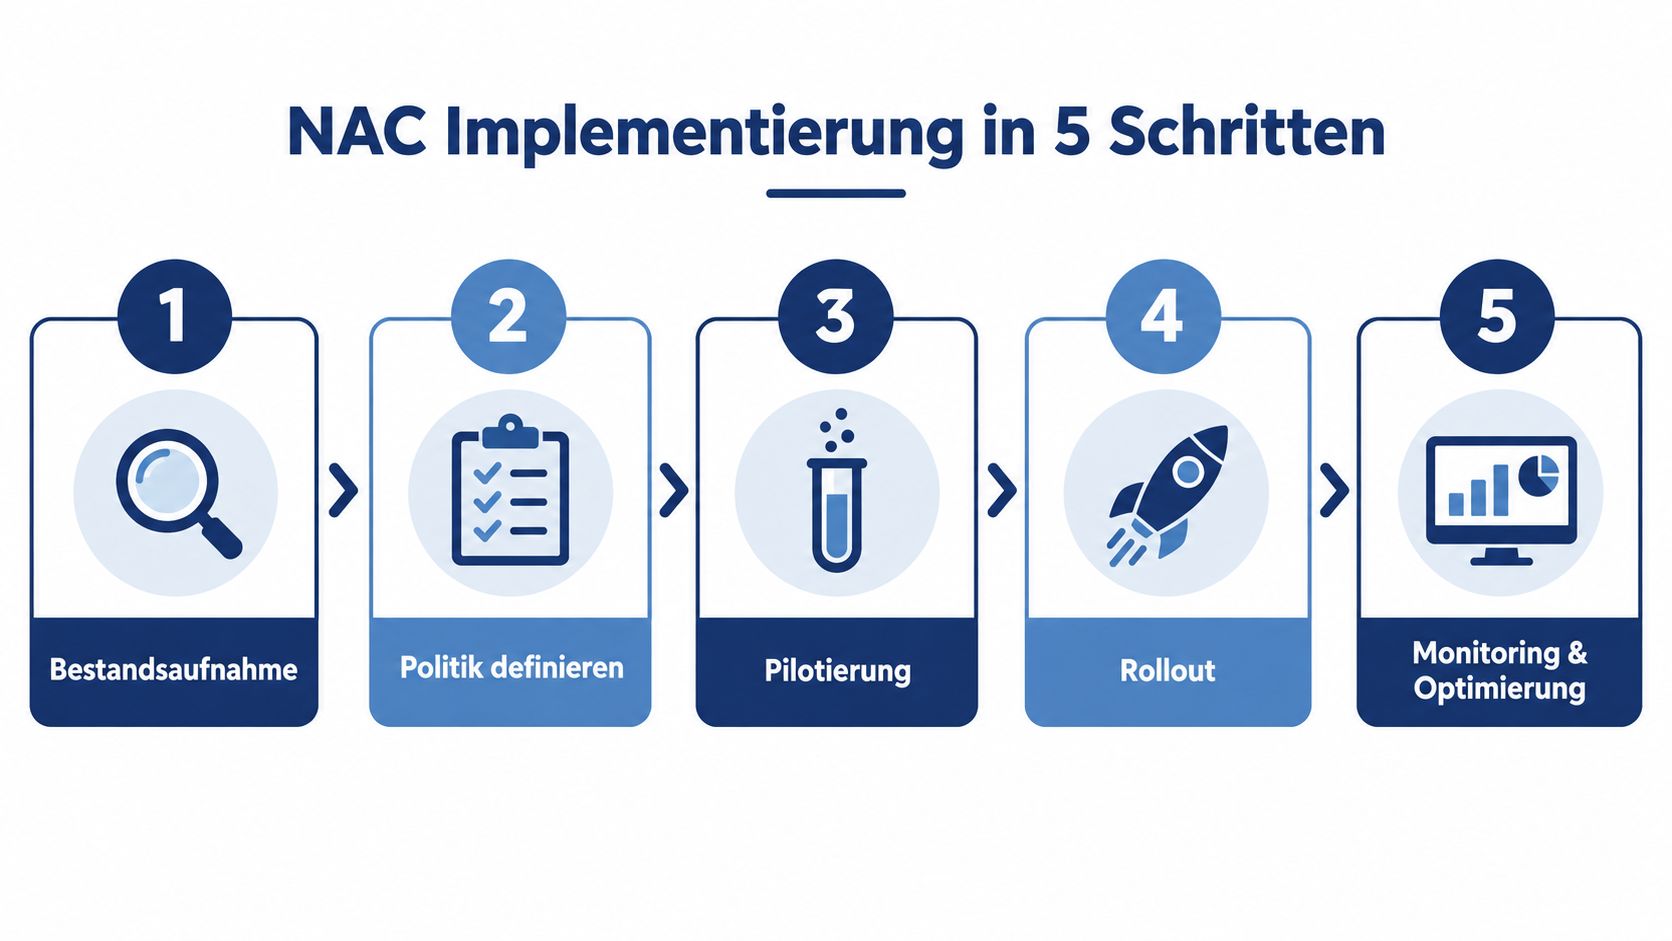
Bestandsaufnahme. Erst müssen alle relevanten Geräteklassen sichtbar werden, von Büro-Laptops über Drucker bis zu IoT und Gästen. Ohne Inventar lässt sich keine brauchbare Policy bauen.
Politik definieren. Hier wird festgelegt, wer wohin darf, welche Rollen es gibt und welche Ausnahmen wirklich nötig sind. Für MDM-verwaltete Clients gelten andere Regeln als für externe Techniker.
Pilotierung im Monitor-Modus. Das ist der sichere Testlauf, bei dem NAC schon misst, aber noch nicht hart blockiert. So sieht man, welche Geräte überraschend auftauchen, ohne sofort den Betrieb zu stören.
Rollout mit abgestuftem Enforcement. Erst die klaren Fälle, dann die sensibleren. Eine schrittweise Freigabe vermeidet unnötige Ticketwellen.
Monitoring und Optimierung. Logs, Ausnahmen und fehlgeschlagene Zugriffe werden regelmäßig geprüft, damit die Policy nicht im Alltag veraltet.
Typische Stolpersteine, die man früh abfangen sollte
Ein häufiger Fehler ist die Vermischung von Zugangskontrolle und Geräteverwaltung. NAC ist nicht dasselbe wie MDM, auch wenn beide zusammengehören. Microsoft Intune kann dabei als Verwaltungsbaustein helfen, weil es Geräte- und Richtlinienverwaltung strukturiert unterstützt Microsoft Intune.
Ein zweiter Stolperstein ist die fehlende Integration in Protokollierung und Sicherheitsbetrieb. Wer NAC ohne SIEM-Anbindung und ohne klare Zuständigkeiten betreibt, bekommt zwar Daten, aber keine belastbare Auswertung. Genau deshalb sollte schon vor dem Rollout geklärt werden, wer Freigaben prüft, wer Ausnahmen genehmigt und wer bei Fehlermeldungen reagiert.
Faustregel: Erst Sichtbarkeit, dann Freigabe, dann Durchsetzung. Nie umgekehrt.
Wer diese Reihenfolge einhält, kann NAC schrittweise einführen, ohne den Alltag der Fachbereiche unnötig zu bremsen.
Betriebsmodelle und Auswahlkriterien für die passende NAC Lösung
Nicht jede Organisation will NAC auf dieselbe Weise betreiben. Manche wollen volle Kontrolle im eigenen Haus, andere legen mehr Wert auf planbaren Aufwand, und wieder andere brauchen externe Unterstützung, weil intern keine Kapazität für den Dauerbetrieb da ist. Die Wahl des Betriebsmodells ist deshalb eine Führungsentscheidung, keine reine Technikfrage.
On-Premise, Cloud und Managed Service im Vergleich
On-Premise bietet die größte unmittelbare Kontrolle über Infrastruktur und Konfiguration. Das passt, wenn interne Teams sehr nah an Switches, WLAN und Policy-Details arbeiten und das Wissen langfristig im Haus halten wollen. Der Nachteil ist der höhere Pflegeaufwand, denn Updates, Betrieb und Fehleranalyse bleiben vollständig intern.
Cloud-basierte NAC-Ansätze reduzieren den lokalen Betriebsaufwand und sind oft leichter skalierbar. Dafür müssen Unternehmen genau prüfen, wie gut Netzwerkkontrolle, Identitätsquellen und Audit-Anforderungen in die jeweilige Cloud-Architektur passen. Gerade bei sensiblen Umgebungen ist die Frage nach Transparenz und Nachvollziehbarkeit entscheidend.
Managed Services sind für viele KMU interessant, wenn sie planbare Kosten, schnelle Reaktionszeiten und operative Entlastung brauchen. Dann liegt der Fokus nicht auf dem Selbstbetrieb, sondern auf definierten Services, Reporting und klaren Zuständigkeiten.
Wichtige Auswahlkriterien im Alltag
- 802.1X-Abdeckung: Kann die vorhandene Infrastruktur die Port- und WLAN-Freigabe wirklich durchsetzen?
- IoT-Fähigkeit: Lassen sich auch Geräte ohne klassischen Benutzerkontext sinnvoll einordnen?
- RADIUS-Integration: Passt NAC in die bestehende Authentisierungslandschaft?
- Gäste- und Lieferantenmanagement: Gibt es saubere Kurzzeitzugänge mit Fristen und Protokollierung?
- Reporting für Audits: Sind Zugriffe, Ausnahmen und Entzüge nachvollziehbar dokumentiert?
Gerade in Rheinland-Pfalz und Hessen sehen viele KMU, dass regionale Nähe im Betrieb ein echter Vorteil sein kann. Ein Modell ist oft nur so gut wie die Reaktionsfähigkeit bei Problemen. Deshalb wird NAC häufig dann erfolgreich, wenn Technik, Betrieb und Support nicht getrennt gedacht werden.
Checkliste Praxisbeispiele und Empfehlungen der GSL Groß GmbH
Ein Beispiel aus der Industrie: Ein externer Wartungstechniker soll nur auf eine abgegrenzte Umgebung zugreifen. NAC sorgt dafür, dass sein Gerät nicht automatisch ins Produktionsnetz fällt, sondern in einen klar begrenzten Bereich mit Protokollierung und begrenzter Dauer.
Im Gesundheitswesen geht es oft um gemischte Landschaften, also Verwaltungs-PCs, medizinische Geräte und Gästezugänge. Dort hilft NAC, Zugriffe nach Rolle und Gerätestatus zu trennen, damit sensible Bereiche nicht mit allgemeinen Endpunkten vermischt werden. In der Sozialwirtschaft mit verteilten Standorten ist der Gewinn vor allem organisatorisch, weil Zugänge überall nach denselben Regeln laufen können.
Kurz-Checkliste für den Einstieg
- Inventar sauber erfassen: Alle Gerätetypen und Zugangswege kennen.
- Rollen definieren: Mitarbeiter, Gäste, Dienstleister und Sondergeräte unterscheiden.
- MFA und Logging einplanen: Ohne Nachvollziehbarkeit keine revisionssichere Umsetzung.
- Pilotieren statt sofort blockieren: Erst beobachten, dann durchsetzen.
- Ausnahmen dokumentieren: Jeder Sonderfall braucht einen Besitzer und ein Ablaufdatum.
- Betrieb fest verankern: Zuständigkeiten, Monitoring und Meldungen gehören in den Alltag.
GSL Groß GmbH arbeitet als regionales IT-Systemhaus mit Standorten in Idar-Oberstein und Darmstadt an genau diesen Übergängen zwischen Technik, Betrieb und Dokumentation. Für KMU, Kliniken und Organisationen mit Lieferantenzugriff ist ein strukturierter Security-Check oft der vernünftigste Startpunkt, weil er den Ist-Zustand, die Risiken und die nächsten Schritte sichtbar macht.
Wenn Sie Network Access Control für Ihr Unternehmen nicht nur verstehen, sondern revisionssicher einführen wollen, sprechen Sie mit GSL Groß GmbH. Das Team kann prüfen, wie sich NAC, NIS2, RBAC, MFA und Logging in Ihrer Umgebung sauber zusammenbringen lassen, ohne den Betrieb unnötig zu bremsen.