
Montagmorgen, kurz nach acht. Im Postfach liegen Zahlungsavise, eine Nachricht der vermeintlichen Hausbank und eine Rückfrage des Geschäftsführers in Teams. Alles wirkt dringend, alles klingt plausibel, und zwischen echten Vorgängen versteckt sich eine Nachricht, die Zugangsdaten oder eine Zahlung auslösen soll. Phishing erkennen bedeutet deshalb nicht, gelegentlich eine verdächtige Mail zu bemerken. Es bedeutet, auch unter Zeitdruck einen festen Prüfreflex zu haben.
Phishing bleibt in Deutschland ein zentrales Risiko. Das BSI ordnete Phishing und Datenleaks im Jahresrückblick 2024 als größte digitale Bedrohungen für Verbraucherinnen und Verbraucher ein. Im selben Kontext wurden bei der Verbraucherzentrale NRW 382.470 Phishing-Mails registriert. Das BSI meldete außerdem, dass 15 % der Befragten angaben, in den vergangenen zwölf Monaten Opfer eines Phishing-Angriffs geworden zu sein. Diese Größenordnung zeigt: Jeder Betrieb braucht einen Ablauf, der ohne lange Überlegung funktioniert. (BSI zum Jahresrückblick 2024)
Inhaltsverzeichnis
- Ein typischer Morgen in der Buchhaltung
- Die wichtigsten Warnzeichen in einer verdächtigen Nachricht
- Welche Branchen und Absender Angreifer aktuell bevorzugen
- Phishing ausserhalb der E-Mail
- Der Meldeprozess im Ernstfall
- Checkliste für den nächsten Arbeitstag und dauerhafte Awareness
Ein typischer Morgen in der Buchhaltung
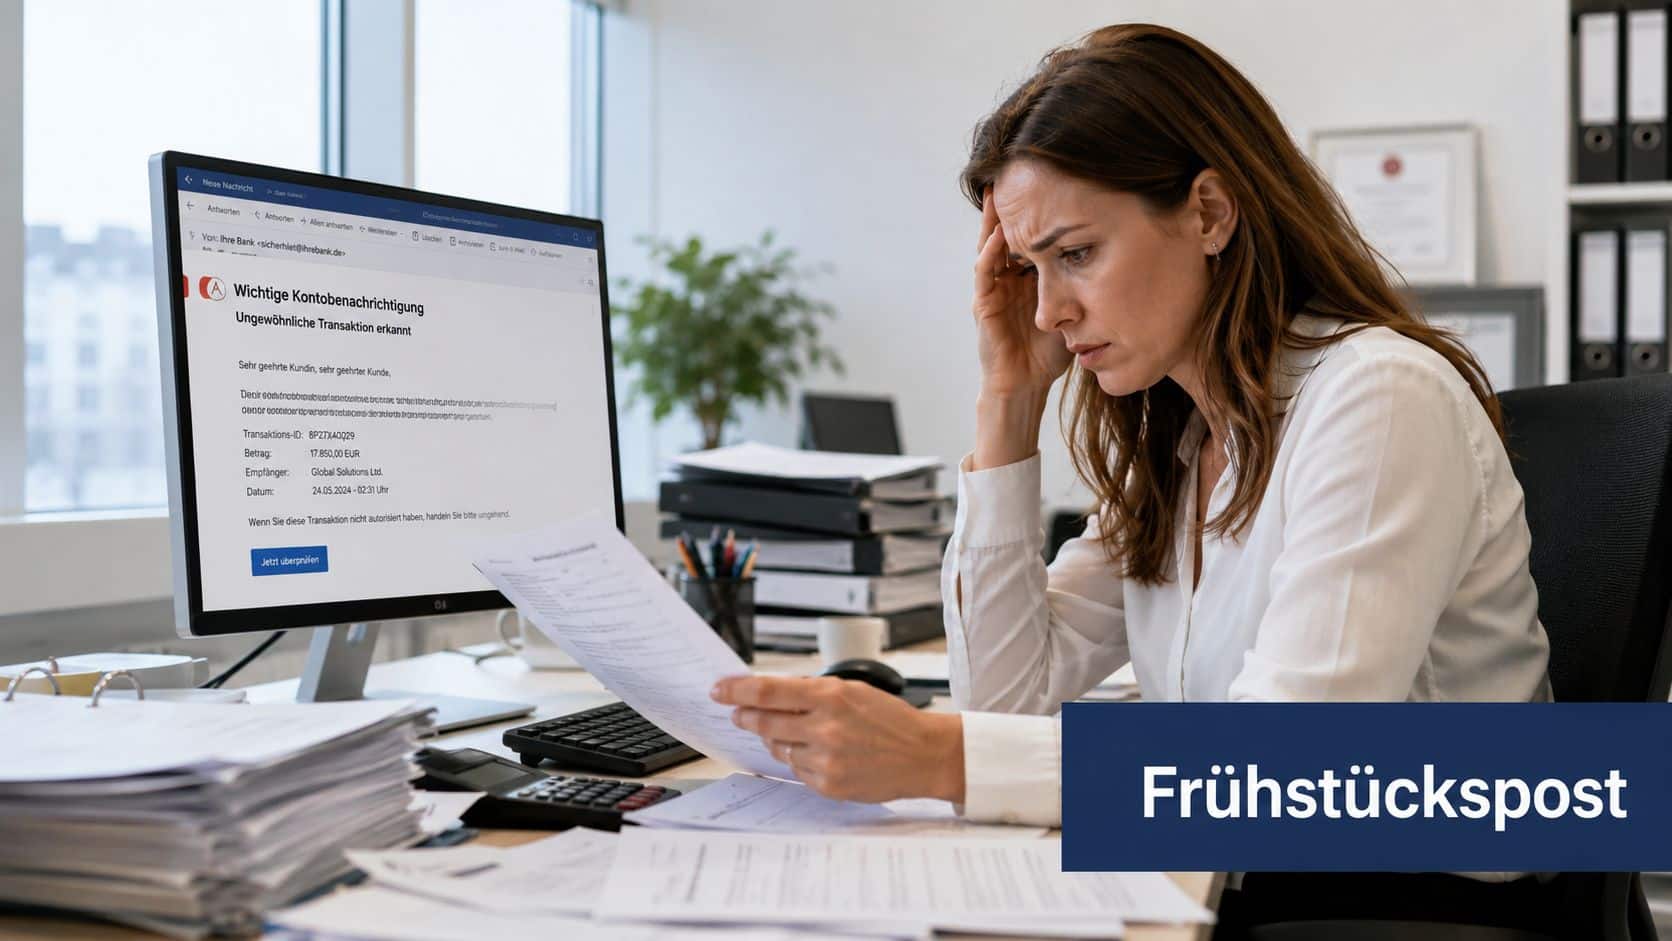
Um 8:15 Uhr öffnet eine Sachbearbeiterin in einem mittelständischen Unternehmen ihr Postfach. Zahlungsavise, eine angebliche Nachfrage der Hausbank und eine knappe Teams-Nachricht des Geschäftsführers warten auf sie. Eine Rechnung soll vor dem ersten Termin geprüft werden. Jede Anfrage passt zum Arbeitsalltag, genau das senkt die Aufmerksamkeit.
Der Lieferant kündigt per E-Mail eine neue IBAN an und bittet um telefonische Bestätigung. Kurz darauf erscheint eine Nachricht, die wie Microsoft-Kommunikation wirkt. Logo, Signatur und Gestaltung stimmen, selbst SPF und DKIM liefern keinen eindeutigen Hinweis. Der Button öffnet jedoch eine Anmeldeseite auf einer fremden Domain.
Die Sachbearbeiterin kennt offensichtliche Warnzeichen und würde eine schlecht gemachte Mail melden. Schwieriger wird die Kombination aus mehreren Kanälen, echtem Zeitdruck und einer tatsächlich geänderten Bankverbindung. Ein KI-gestützter Angriff kann Sprache, Rolle und aktuelle Vorgänge gezielt nachahmen. Ein Screenshot des vermeintlichen Anhangs bringt sie beinahe dazu, automatisch zu handeln.
Praxisregel: Vor jeder unerwarteten Zahlung, Anmeldung oder Datenabfrage stoppen. Den Vorgang über einen bekannten Kontakt unabhängig bestätigen, niemals über den Link oder die Nummer aus der Nachricht. Danach den Vorfall sofort an den festgelegten internen Meldekanal geben.
Dasselbe Muster gilt bei Quishing mit QR-Codes und Voice-Phishing am Telefon. Der Kanal ändert die Prüfung nicht. Nicht klicken, unabhängig verifizieren, melden muss als fester Reflex funktionieren. Erfahrung hilft, ein dokumentierter Prozess verhindert Fehlentscheidungen unter Druck.
Die wichtigsten Warnzeichen in einer verdächtigen Nachricht
Gefälschte Microsoft-Logos, passende Signaturen und korrekte SPF-DKIM-Records. Eine technisch sauber wirkende Mail kann der gefährlichste Angriff sein. Prüfen Sie deshalb immer mehrere Ebenen: Absender, Inhalt, Linkziel, Anhang und den erwarteten Arbeitsablauf. Das BSI beschreibt im Jahresrückblick zur Cybersicherheitslage, wie professionell Angriffe inzwischen auftreten.
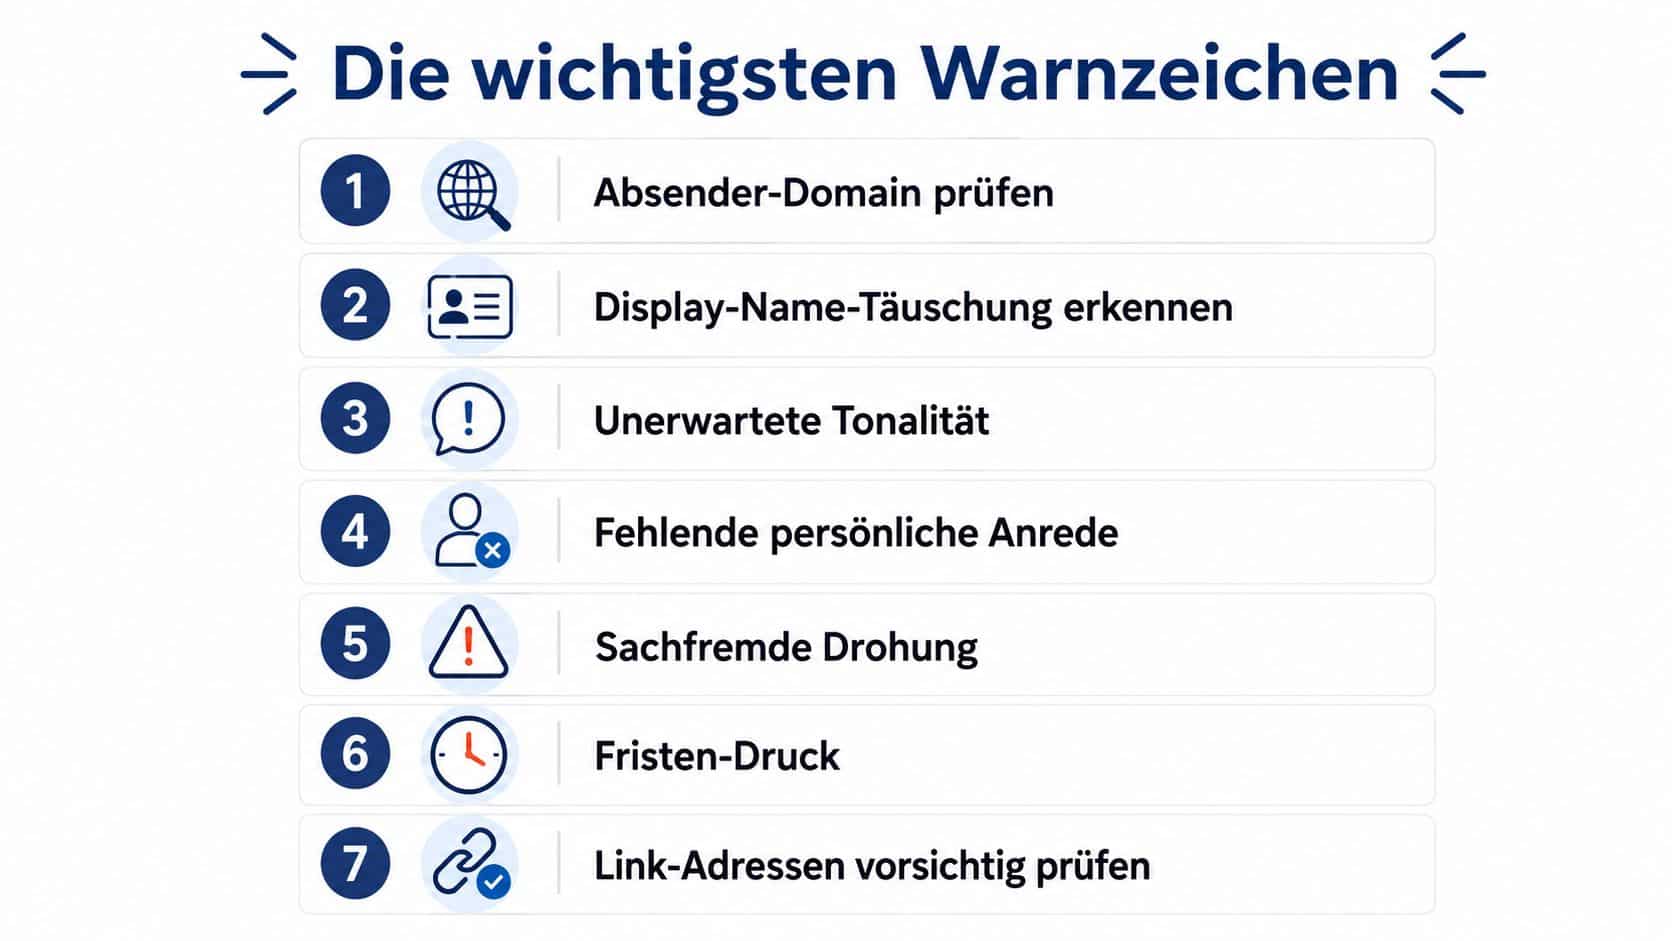
Sieben Prüfungen für den Alltag
Absender-Domain prüfen, leicht sichtbar: Der Anzeigename kann „Microsoft“, „Bank“ oder „Geschäftsführung“ lauten. Entscheidend ist die vollständige Adresse. Eine zusätzliche Zeichenfolge, ein einzelnes abweichendes Zeichen oder eine fremde Domain stoppt den Vorgang.
Display-Name nicht vertrauen, leicht sichtbar: Öffnen Sie die Absenderdetails und vergleichen Sie den Namen mit der tatsächlichen Adresse. Ein bekannter Anzeigename bestätigt keine Herkunft.
Tonalität und Anrede bewerten, leicht sichtbar: Ungewohnte Sprache, eine fehlende persönliche Anrede oder ein Stil, der nicht zur angeblichen Person passt, verlangen eine Rückfrage. Rechtschreibfehler sind nur ein Hinweis. KI-gestützte Angriffe können sprachlich fehlerfrei sein und aktuelle Vorgänge, Rollen oder Formulierungen gezielt nachahmen.
Drohungen und Fristen hinterfragen, leicht sichtbar: Aussagen wie „Konto wird gesperrt“ oder „Zahlung muss sofort erfolgen“ sollen Stress erzeugen. Zeitdruck ersetzt keine Freigabe. Bestätigen Sie die Anfrage über einen bekannten Kontakt.
Header und Routing ansehen, mittlere Sichtbarkeit: Bei auffälligen Nachrichten prüft die IT die technischen Kopfzeilen. Unstimmige Absenderpfade, unerwartete Mailserver oder abweichende Organisationsangaben liefern zusätzliche Hinweise. Mitarbeitende sollten diesen Befund nicht allein bewerten.
Link-Ziel per Mouseover prüfen, mittlere Sichtbarkeit: Bewegen Sie den Mauszeiger über den Link, ohne ihn anzuklicken. Die Zieladresse muss zur erwarteten Organisation und zum konkreten Vorgang passen. Verkürzte oder fremde URLs behandeln Sie wie unbekannte Links. Ein QR-Code verdient dieselbe Prüfung, auch wenn er auf Papier oder in einer scheinbar offiziellen Nachricht steht.
Anhänge und Rollen abgleichen, nur mit Routine sicher: HTML-Dateien, ISO-Dateien und Makro-Dokumente verdienen besondere Vorsicht. Prüfen Sie, ob Signatur, Impressum, angebliche Rolle und Arbeitsablauf zusammenpassen. Ein Microsoft-Logo macht aus einem ungewöhnlichen Anhang keine normale Supportanfrage.
Der 30-Sekunden-Check
Halten Sie vor dem Klick an:
- Passt die vollständige Absenderadresse zur behaupteten Organisation?
- Erzeugt die Nachricht unnötigen Druck oder verlangt sie vertrauliche Daten?
- Führt der Link tatsächlich zur erwarteten Domain?
- Ist der Anhang für diesen Vorgang üblich?
- Kann ich die Anfrage über einen bekannten Kanal bestätigen?
Bleibt eine Antwort unklar, klicken Sie nicht. Rufen Sie die bekannte Nummer an oder fragen Sie über einen bereits etablierten Teams-Kontakt nach. Bei Voice-Phishing gilt derselbe Ablauf: Gespräch beenden, selbst gewählte Nummer nutzen, Vorgang melden. Danach gehört die Nachricht an den festgelegten internen Meldekanal. Der Reflex lautet: nicht klicken, unabhängig verifizieren, melden.
Welche Branchen und Absender Angreifer aktuell bevorzugen
Die alte Regel „Banklogo gleich Phishing“ reicht nicht mehr. Das BSI beschreibt eine Verschiebung hin zu gefälschten Webseiten großer Händler und zu Angriffen auf Online-Handel und Logistik. Der Lagebericht nennt außerdem Quishing mit manipulierten QR-Codes, etwa im öffentlichen Raum. Für Unternehmen heißt das: Die Branche des Absenders ist kein ausreichendes Prüfkriterium. (BSI-Lagebericht zur Phishing-Lage)
Besonders wirksam sind Nachrichten, die sich in bestehende Arbeitsabläufe einfügen. Eine Paketbenachrichtigung passt zum Versand, eine angebliche Rechnung passt zur Buchhaltung, eine Aufforderung zur Aktualisierung von Personaldaten passt zum HR-Prozess. Je näher die Nachricht an einer erwartbaren Aufgabe liegt, desto wichtiger wird die unabhängige Bestätigung.
| Branche | Typischer Absender | Bevorzugtes Zeitfenster |
|---|---|---|
| Logistik und Versand | Paketdienst, Spedition, Lieferant | Wenn Sammelpostfächer und Versandvorgänge bearbeitet werden |
| Online-Handel | Händler, Marktplatz, Geschäftskundenportal | Rund um Bestellungen, Rechnungen und Rücksendungen |
| Finanzwesen | Bank, Zahlungsdienstleister, Buchhaltung | Vor Freigaben und bei angeblichen Kontoprüfungen |
| Personal und Verwaltung | HR, Lohnabrechnung, Befragungsplattform | Bei Datenänderungen und internen Abfragen |
| IT und Cloud-Dienste | Microsoft, Helpdesk, Administrator | Bei Login-, Speicher- oder Sicherheitsmeldungen |
Die technische Qualität der Nachricht darf nicht beruhigen. Gefälschte Absender können professionell aussehen, und ein scheinbar korrektes Logo beweist nichts. Das BSI berichtete für 2025 von einem starken Anstieg gefälschter Webseiten, die sich als Auftritte grosser Händler ausgeben. Im Lagebericht wurden im Berichtszeitraum durchschnittlich 119 neue Schwachstellen pro Tag bekannt, rund 24 % mehr als im Vorjahresbericht. Zusätzlich wurden rund 280.000 neue Schadprogrammvarianten pro Tag festgestellt. Diese Entwicklung macht klar, warum Mitarbeitende nicht nur auf Rechtschreibung oder sichtbare Gestaltung achten dürfen. (Tagesschau zum BSI-Lagebericht 2025)
Für die Praxis lohnt sich eine feste Regel: Jede unerwartete Änderung von Bankdaten, jede neue Zahlungsanweisung und jede externe Login-Aufforderung wird über einen bekannten Kontakt bestätigt. Eine kurze Rückfrage kostet weniger als eine falsch ausgelöste Zahlung oder ein kompromittiertes Konto. Hintergrundwissen zu verwandten Betrugsformen liefert auch der Beitrag über Scamming als unterschätzte Gefahr aus dem Internet.
Phishing ausserhalb der E-Mail
Phishing endet nicht im Postfach. Angreifer wechseln den Kanal, sobald ein Unternehmen seine E-Mail-Prüfungen verbessert. Ein Link kann in einer SMS stehen, ein QR-Code auf einem Parkschein kleben oder ein Anrufer sich als IT-Support ausgeben. Der gemeinsame Nenner ist immer gleich: Jemand verlangt eine Handlung, die nicht zum normalen Prozess passt, und versucht die unabhängige Prüfung zu verhindern.
| Merkmal | E-Mail-Phishing | Quishing | Voice-Phishing |
|---|---|---|---|
| Typischer Einstieg | Mail mit Link, Formular oder Anhang | QR-Code auf Rechnung, Paketinformation oder Aushang | Anruf von angeblicher IT, Bank oder Lieferant |
| Sofort prüfen | Absenderadresse, Link-Ziel, Anhang | Zustand des Codes, angezeigte Ziel-URL, Kontext | Rückrufnummer, Identität, verlangte Handlung |
| Häufiger Druck | Konto- oder Zahlungsfrist | Scan soll sofort erfolgen | Software installieren, Daten nennen oder Freigabe erteilen |
| Sichere Reaktion | Nicht klicken, über bekannten Kanal bestätigen | URL vor dem Öffnen lesen, bei Zweifel abbrechen | Gespräch beenden und selbst über bekannte Nummer zurückrufen |
Quishing verlangt einen Blick auf das Ziel
Das BSI weist darauf hin, dass manipulierte QR-Codes durch ihre Anbringungsweise und ihren Zustand auffallen können. Ein Aufkleber über einem bestehenden Code, ein beschädigter Rand oder ein QR-Code an einem unpassenden Ort sind klare Gründe, den Scan abzubrechen. Der Scanner sollte die Ziel-URL vor dem Öffnen anzeigen. (BSI zur Phishing-Lage und zu Quishing)
Prüfen Sie vier Dinge: Ist der Code original oder überklebt? Passt der Ort zur behaupteten Organisation? Führt die URL zur erwarteten Domain? Verlangt die Zielseite Login, TAN oder Zahlungsdaten, obwohl der Vorgang das nicht benötigt? URL-Kürzer machen das Ziel zusätzlich undurchsichtig. Ein Scan ist keine Zustimmung zum Öffnen.
Voice-Phishing erzeugt soziale Nähe
Am Telefon wirkt eine Stimme glaubwürdiger als ein Text. Betrüger geben sich als Helpdesk, Bankberater oder Lieferant aus, sprechen zunächst Deutsch und wechseln bei Rückfragen ins Englische oder umgekehrt. Sie drängen auf eine Fernwartungssoftware, fragen nach Codes oder weichen aus, wenn Sie über die zentrale Nummer zurückrufen wollen.
Fordern Sie den Namen, die Abteilung und den Vorgang an. Beenden Sie das Gespräch, suchen Sie die Telefonnummer aus dem internen Verzeichnis oder der offiziellen Website und rufen Sie selbst zurück. Nutzen Sie keine Nummer, die der Anrufer nennt. Für Teams, Websites und Formulare gilt derselbe Grundsatz. Auch ein professionell wirkender Landingpage-Baukasten für Agenturen zeigt, wie leicht überzeugende Webauftritte erstellt werden können. Gestaltung allein ist deshalb kein Identitätsnachweis.
Der Meldeprozess im Ernstfall
Ein Verdacht darf nicht in einem privaten Postfach oder einer Teams-Unterhaltung verschwinden. Jede Person muss wissen, wohin die Nachricht geht, was unverändert bleiben muss und wer danach entscheidet. Der Prozess sollte so einfach sein, dass niemand erst nach einer Richtlinie suchen muss.
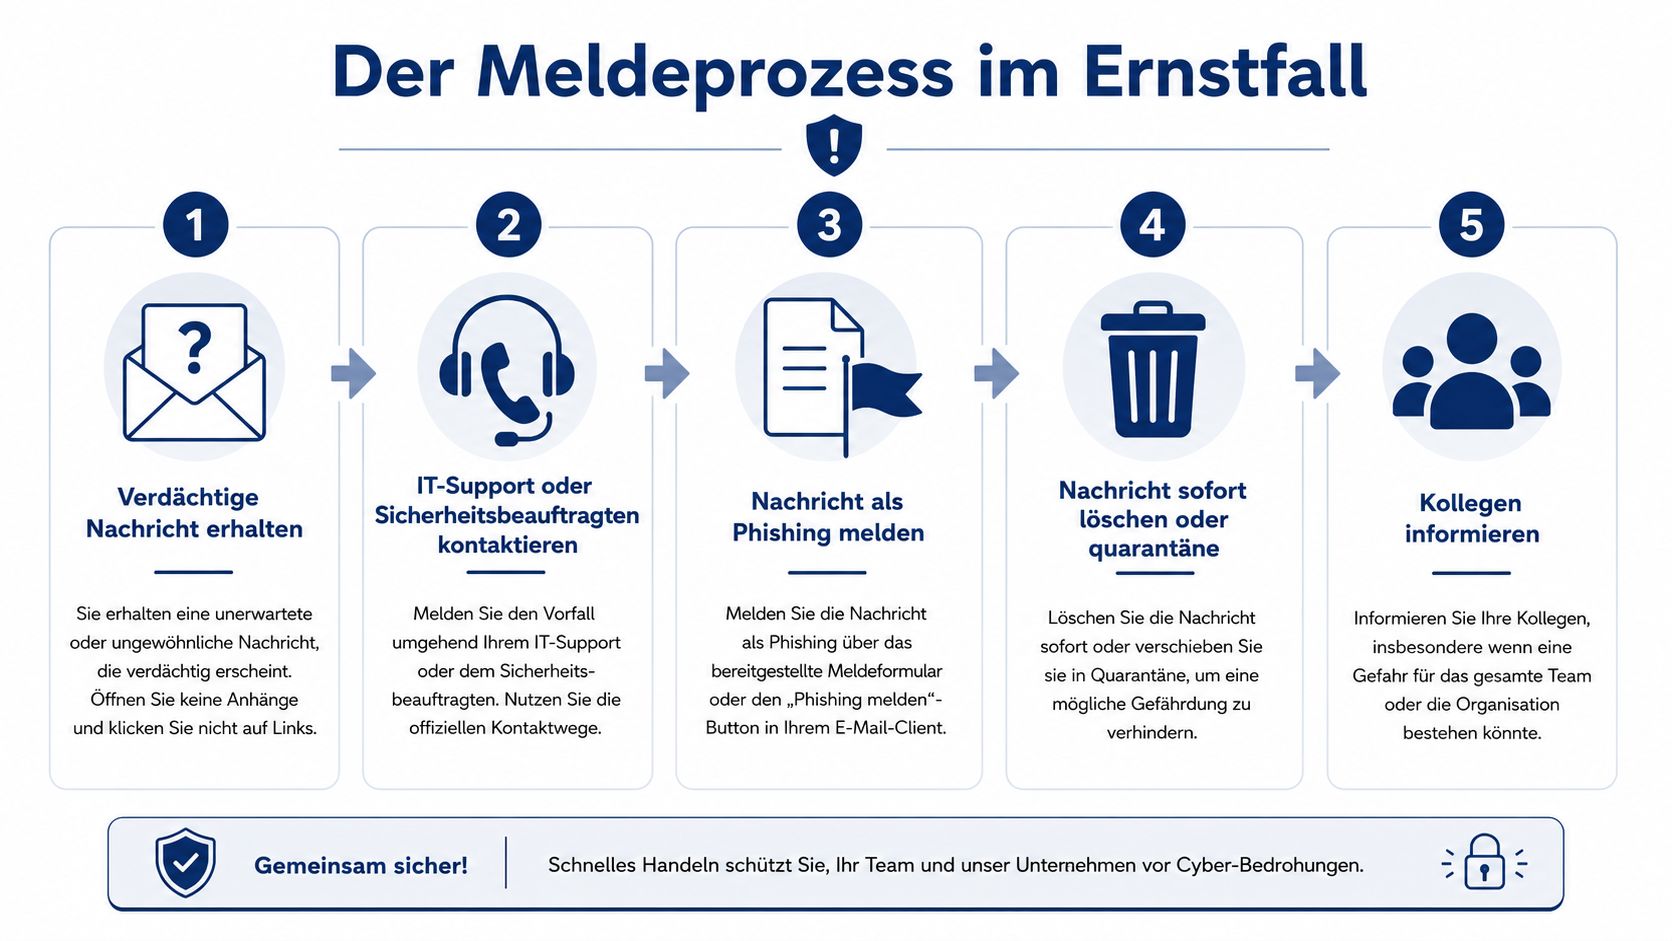
Vom ersten Verdacht bis zur technischen Prüfung
Handlung stoppen: Nicht auf Links klicken, keine Anhänge öffnen und nicht auf die Nachricht antworten. Wenn bereits ein Link geöffnet wurde, keine Daten eingeben und das Fenster schliessen.
Nachricht unverändert melden: Nutzen Sie das Phishing-Meldeplugin im Mail-Client oder leiten Sie die Nachricht an die zentrale Adresse
phishing@firma.deweiter. Die IT braucht Originalkopfzeilen, Anhänge und Kontext. Screenshots allein reichen oft nicht.IT-Sicherheit informieren: Bei einem möglichen Kontozugriff wenden Sie sich zusätzlich direkt an den IT-Support oder die Sicherheitsverantwortlichen. Ein kurzer Anruf ist besser als eine zweite Mail, wenn Zugangsdaten bereits eingegeben wurden.
Technische Untersuchung durchführen: Das Sicherheitsteam prüft Header, Absenderdomain, Link-Ziel und das Verhalten von Anhängen in einer kontrollierten Umgebung. Danach blockiert es verdächtige Domains im Mailfilter, verschiebt Nachrichten in Quarantäne und sucht nach weiteren betroffenen Postfächern.
Rückmeldung geben: Die meldende Person erhält eine klare Information, ob weitere Schritte nötig sind. Die Geschäftsleitung wird über Reichweite, betroffene Konten und geschäftliche Auswirkungen informiert. Eine Meldung an BSI oder Polizei entscheidet das Unternehmen anhand des Vorfalls und der zuständigen internen Stellen.
Wichtig: Mitarbeitende werden nicht dafür kritisiert, dass sie einen Verdacht melden. Kritisch ist nur, wenn ein Unternehmen Meldungen erschwert oder verspätet bearbeitet.
Kompromittierte Zugangsdaten sofort behandeln
Wurden Benutzername und Passwort eingegeben, muss die betroffene Person dies sofort sagen. Die IT setzt das Passwort zurück, sperrt aktive Sitzungen und Tokens, prüft Anmeldeprotokolle und kontrolliert Weiterleitungsregeln im Postfach. Verwendet die Person dasselbe Passwort an anderer Stelle, muss sie diese Konten ebenfalls über ihre offiziellen Wege absichern.
Der Ablauf gehört schriftlich in einen Incident-Response-Plan für Unternehmen. Darin stehen interne Rollen, Eskalationswege, Erreichbarkeiten und die Entscheidung, wann Datenschutz, Geschäftsführung, Versicherer oder Behörden einbezogen werden. Verlassen Sie sich im Ernstfall nicht auf Einzelwissen.
Checkliste für den nächsten Arbeitstag und dauerhafte Awareness
Am nächsten Arbeitstag braucht niemand eine lange Theorie. Jede Person sollte vor einer unerwarteten Handlung dieselben Fragen stellen. Das gilt für die Mail der Bank, den QR-Code auf einer Rechnung, den Anruf des angeblichen Administrators und die Nachricht des vermeintlichen Vorgesetzten.
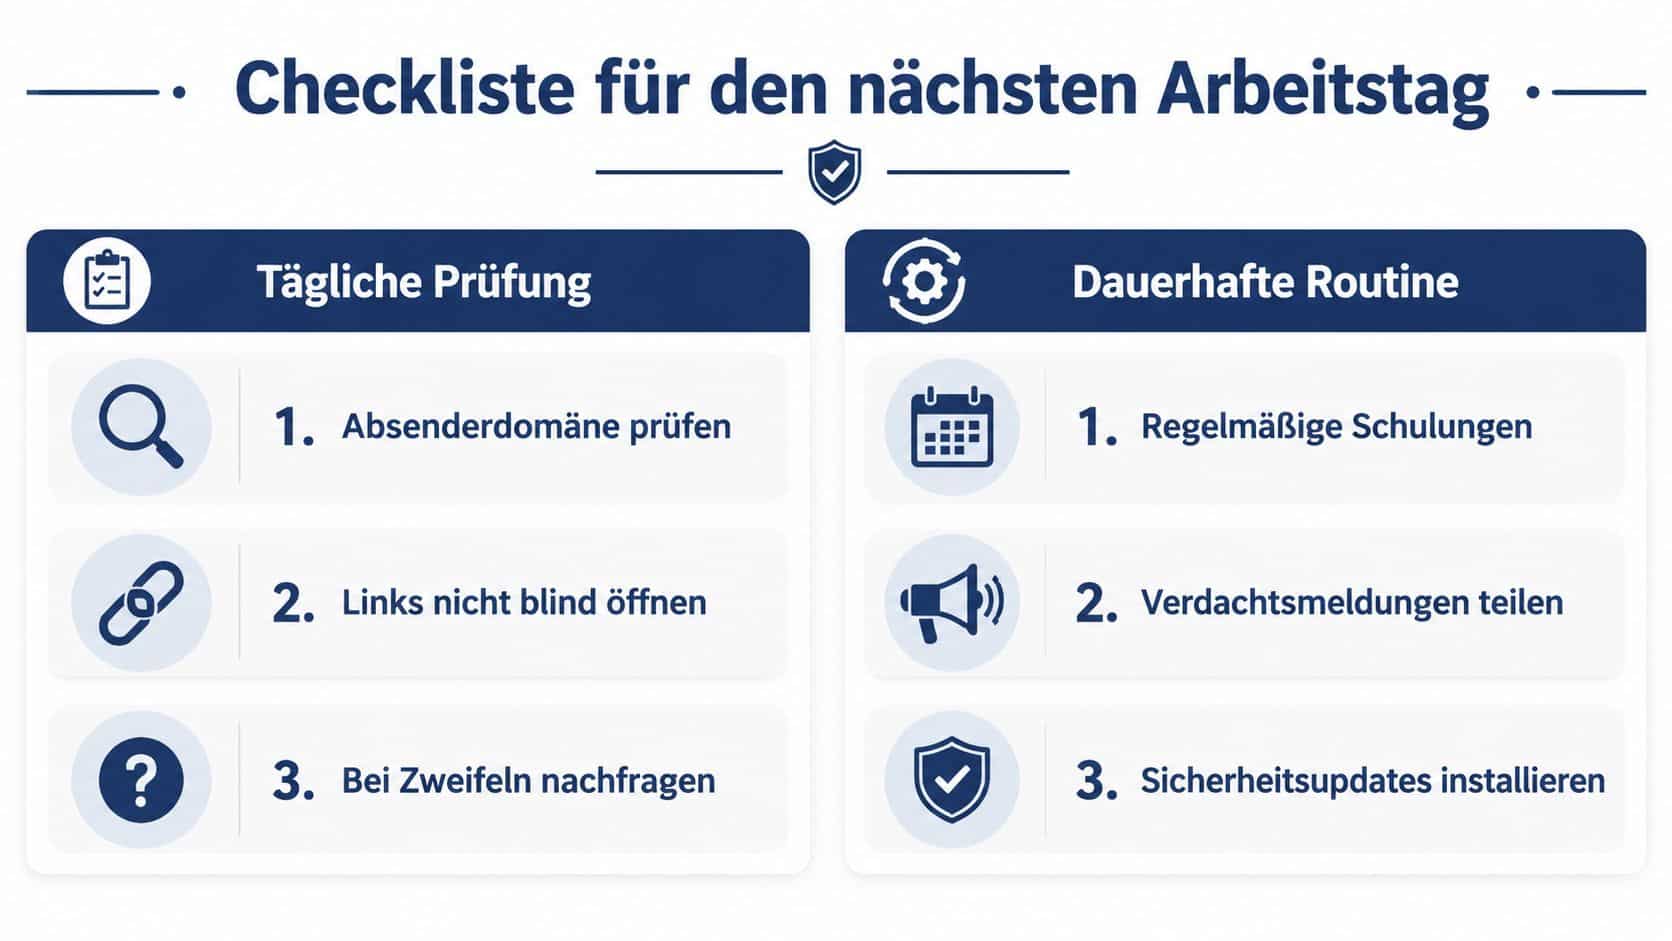
Die tägliche Kurzprüfung
- Absenderdomain prüfen: Nicht nur den Anzeigenamen lesen. Öffnen Sie die vollständige Adresse und vergleichen Sie sie mit einem bekannten Kontakt.
- Links nicht blind öffnen: Mouseover, Ziel-URL und Kontext prüfen. Bei QR-Codes muss die Zieladresse vor dem Öffnen sichtbar sein.
- Bei Zweifeln nachfragen: Zahlung, Passwort, TAN, Datenänderung und Softwareinstallation werden über einen unabhängigen Kanal bestätigt.
- Anrede und Tonalität bewerten: Ungewöhnliche Sprache, fehlende persönliche Ansprache oder ein fremder Schreibstil erhöhen den Prüfbedarf.
- Dateiendungen beachten: Unerwartete HTML-, ISO- oder Makro-Dateien bleiben geschlossen, bis die IT sie bewertet.
- Melden statt löschen: Eine Meldung ermöglicht der IT, dieselbe Nachricht aus weiteren Postfächern zu entfernen.
Dauerhafte Awareness entsteht nicht durch eine einzelne Schulung. Neue Beschäftigte lernen den Meldeweg im Onboarding kennen. Führungskräfte leben ihn sichtbar vor, indem sie keine Sicherheitsprüfung umgehen und dringende Zahlungsanweisungen selbst über bekannte Kanäle bestätigen.
Aus Aufmerksamkeit wird Routine
IT-Verantwortliche sollten kurze Micro-Learning-Einheiten mit echten, anonymisierten Beispielen aus dem Posteingang verbinden. Sichtbare Hinweise an zentralen Orten und ein regelmässiger Sicherheits-Newsletter halten die Regeln präsent. Phishing-Simulationen können zeigen, ob Mitarbeitende Absender, Links und Meldewege im Arbeitskontext anwenden, sofern das Unternehmen die Übungen fair auswertet und nicht als Bestrafung nutzt. Einen praxisnahen Ansatz beschreibt der Beitrag zu Phishing-Simulationen für Mitarbeitende.
Einmal pro Quartal spielt das Unternehmen den Ablauf als Tabletop-Übung durch: verdächtige Nachricht, Meldung, technische Prüfung, Suche nach weiteren Empfängern, Information der Leitung und Nachbereitung. Danach werden Fragen beantwortet: War der Meldeweg bekannt? Hat jemand gezögert? Waren Zuständigkeiten und Erreichbarkeiten klar? Aus diesen Antworten entsteht der nächste Verbesserungszyklus.
Ziel: Erkennen, melden, auswerten und verbessern. Ein guter Prozess macht richtiges Verhalten leichter als riskantes Improvisieren.
Wer Phishing erkennen will, sollte nicht auf den perfekten Warnhinweis warten. Prüfen Sie den Kontext, bestätigen Sie kritische Vorgänge unabhängig und melden Sie jeden begründeten Verdacht. So wird aus persönlicher Aufmerksamkeit eine belastbare Schutzroutine für das gesamte Unternehmen.
GSL Groß GmbH unterstützt kleine und mittelständische Unternehmen mit Security-Checks, Managed Services, Microsoft-365-Sicherheit und klaren Incident-Response-Prozessen. Besprechen Sie Ihre aktuellen Meldewege und Schutzlücken mit GSL Groß GmbH und machen Sie aus Phishing-Verdacht einen verbindlichen Unternehmensprozess.