
Ein Notebook bleibt im Zug liegen. Darauf liegen Kundendaten, interne Kalkulationen und vielleicht medizinische oder personenbezogene Informationen. Der Finder braucht dafür keine ausgefeilte Angriffstechnik. Wenn die Festplatte unverschlüsselt ist und das Gerät nicht ausreichend geschützt wurde, kann er die Daten auslesen, obwohl das Unternehmensnetzwerk selbst sicher konfiguriert ist.
Genau hier zeigt sich, warum Datenverschlüsselung im Unternehmen mehr ist als eine technische Zusatzfunktion. Sie schützt Informationen bei Verlust, Diebstahl, Fehlkonfigurationen und unbefugten Zugriffen. Für KMU in Rheinland-Pfalz, Hessen und dem Saarland entscheidet dabei nicht allein der Algorithmus über die Sicherheit. Ausschlaggebend sind Schlüsselverwaltung, Wiederherstellung, Zuständigkeiten und dokumentierte Prozesse.
Inhaltsverzeichnis
- Warum Datenverschlüsselung für KMU überlebenswichtig ist
- Grundlagen der Verschlüsselung verständlich erklärt
- Verschlüsselungsarten und ihre Einsatzgebiete im Unternehmen
- Schlüsselmanagement als Herzstück der Sicherheitsstrategie
- Compliance-Anforderungen von DSGVO bis NIS2 erfüllen
- Praxisleitfaden für die schrittweise Umsetzung
- Häufige Fehler und wie Sie diese vermeiden
Warum Datenverschlüsselung für KMU überlebenswichtig ist
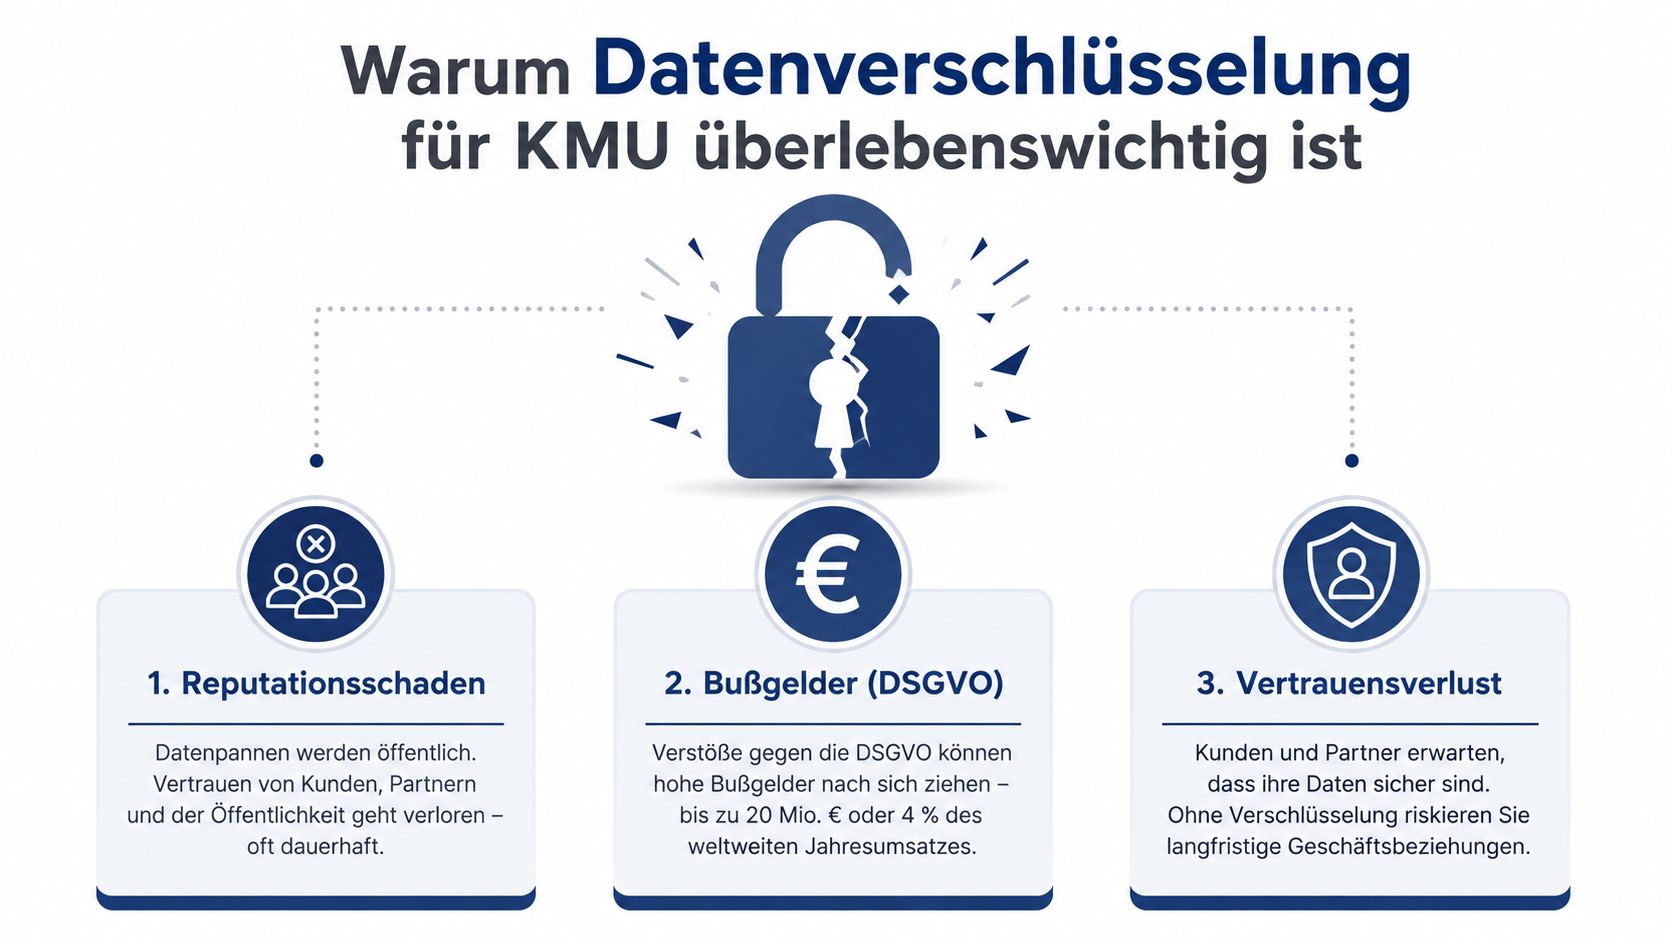
Ein mittelständischer Betrieb kann technisch gut aufgestellt sein und trotzdem an einem verlorenen Endgerät scheitern. Ein Notebook mit lokal synchronisierten Cloud-Dateien, ein unverschlüsselter USB-Stick oder eine Backup-Festplatte außerhalb des Serverraums reichen aus, um sensible Informationen aus der direkten Kontrolle des Unternehmens zu bringen. Die Verschlüsselung muss deshalb dort greifen, wo Daten tatsächlich verarbeitet und gespeichert werden, nicht nur auf dem zentralen Server.
Die deutsche Praxis zeigt eine deutliche Lücke zwischen Bekanntheit und konsequenter Nutzung. Bereits 80 % der Bundesbürger kannten Verschlüsselung, aber jeder zweite Internetnutzer verschlüsselte persönliche Daten gar nicht. Weitere 12 % wussten nicht genau, ob ihre Daten überhaupt geschützt waren. Bei den konkret genutzten Schutzformen lagen E-Mail-Verschlüsselung mit 21 %, Cloud-Dienste mit 19,2 % und Festplatten beziehungsweise Wechselmedien mit 17,8 % vorn, wie die Umfrageergebnisse zur Verschlüsselungsnutzung in Deutschland zeigen.
Der Schaden beginnt nicht erst beim Hackerangriff
Für ein KMU entstehen Risiken nicht nur durch externe Angreifer. Ein Mitarbeiter kann ein Gerät verlieren, ein Dienstleister kann Berechtigungen falsch konfigurieren oder ein Administrator kann versehentlich Daten an den falschen Speicherort kopieren. Verschlüsselung reduziert in solchen Situationen die Verwertbarkeit der Daten, sofern Schlüssel und geschützte Informationen getrennt kontrolliert werden.
Der BSI-Lagebericht 2025 ordnet die Bedrohung für den Mittelstand besonders ernst ein. Rund 80 % der gemeldeten IT-Angriffe betreffen KMU, darunter auch Ransomware-Angriffe, wie der BSI-Lagebericht zur Cybersicherheitslage beschreibt. Verschlüsselung verhindert keinen Einbruch und ersetzt kein Backup. Sie sorgt aber dafür, dass gestohlene oder abgefangene Daten nicht ohne Weiteres gelesen werden können.
Praktische Regel: Behandeln Sie jedes mobile Endgerät, jedes Backup und jeden Cloud-Speicher wie einen möglichen Austrittspunkt aus dem Unternehmen.
Wer Verschlüsselung nur als Datenschutzformular betrachtet, übersieht ihren betrieblichen Wert. Sie unterstützt Vertraulichkeit, begrenzt die Folgen von Hardwareverlust und schafft eine belastbare Grundlage für Wiederanlauf und Incident Response. Gerade bei Produktionsbetrieben, Kliniken und Sozialorganisationen mit verteilten Standorten gehört sie deshalb in die Geschäfts- und Notfallplanung.
Grundlagen der Verschlüsselung verständlich erklärt
Verschlüsselung funktioniert wie ein verschlossener Brief. Der Inhalt liegt zunächst als Klartext vor. Ein mathematisches Verfahren verwendet einen Schlüssel und verwandelt ihn in Chiffretext, der ohne den passenden Schlüssel nicht sinnvoll lesbar ist. Beim Entschlüsseln wird der Chiffretext wieder in den ursprünglichen Inhalt zurückgeführt.
Entscheidend ist nicht, dass niemand die verschlüsselten Daten sieht. Entscheidend ist, dass nur berechtigte Personen oder Systeme etwas damit anfangen können. Der Schlüssel übernimmt dabei die zentrale Rolle. Wird er kopiert, erraten, falsch gespeichert oder gemeinsam mit den Daten abgelegt, verliert auch ein starkes Verfahren seinen praktischen Schutz.
Symmetrische Verschlüsselung
Bei der symmetrischen Verschlüsselung wird derselbe Schlüssel zum Ver- und Entschlüsseln verwendet. Das ähnelt einem Firmenschloss, dessen Schlüssel beide Seiten kennen. Das Verfahren arbeitet effizient und eignet sich deshalb besonders für grosse Datenmengen, ganze Laufwerke, Datenbanken und Backups.
Die Herausforderung liegt im sicheren Austausch und in der Aufbewahrung des gemeinsamen Schlüssels. Mehrere Mitarbeitende dürfen nicht einfach dieselbe geheime Datei verwenden, wenn sich Verantwortlichkeiten ändern oder ein Gerät verloren geht. Das Unternehmen muss nachvollziehen können, wer Zugriff hatte und wie ein Schlüssel gesperrt oder ersetzt wird.
Asymmetrische Verschlüsselung
Die asymmetrische Verschlüsselung verwendet ein Schlüsselpaar. Der öffentliche Schlüssel darf verteilt werden und dient zum Verschlüsseln oder zur Prüfung einer Signatur. Der private Schlüssel bleibt geheim und wird zur Entschlüsselung oder Signaturerstellung benötigt.
Dieses Modell erleichtert sichere Kommunikation über nicht vertrauenswürdige Netze, weil nicht vorab ein gemeinsames Geheimnis an jede Gegenstelle verteilt werden muss. In der Praxis kombinieren viele Systeme beide Ansätze. Ein asymmetrisches Verfahren schützt den Austausch eines Sitzungsschlüssels, während ein symmetrisches Verfahren die eigentlichen Daten effizient verarbeitet.
Der Schlüssel ist ein Prozess, kein Passwort
KMU sollten Verschlüsselung nicht als einmalige Aktivierung verstehen. Zur sicheren Umsetzung gehören:
- Erzeugung: Schlüssel werden mit dafür vorgesehenen, vertrauenswürdigen Systemen erstellt.
- Speicherung: Private und geheime Schlüssel liegen geschützt, getrennt von den verschlüsselten Daten.
- Nutzung: Berechtigungen beschränken den Zugriff auf definierte Rollen und Anwendungen.
- Wiederherstellung: Recovery-Schlüssel sind kontrolliert verfügbar, wenn ein Gerät oder Benutzer ausfällt.
- Ablösung: Schlüssel werden bei Verdacht auf Kompromittierung oder nach festgelegten Regeln ersetzt.
Diese Aufgaben liegen nicht ausschliesslich bei der IT. Geschäftsführung, Datenschutz, Fachabteilungen und externe Dienstleister müssen festlegen, welche Daten geschützt werden und wer im Notfall handeln darf.
Verschlüsselungsarten und ihre Einsatzgebiete im Unternehmen
Die passende Verschlüsselungsart hängt vom Ort und vom Lebenszyklus der Information ab. Eine Datei kann auf einem Notebook geschützt sein, während sie beim Versand per E-Mail unverschlüsselt übertragen wird. Umgekehrt hilft eine gesicherte Verbindung wenig, wenn der Empfänger die Datei später ungeschützt auf einem Server ablegt.
Die drei wichtigsten Schutzsituationen
Daten während der Übertragung, häufig als in transit bezeichnet, werden auf dem Transportweg geschützt. TLS beziehungsweise SSL sichern Webzugriffe, Portale und viele API-Verbindungen. VPNs schützen Verbindungen zwischen Standorten oder mobilen Arbeitsplätzen. Bei E-Mails hängt der tatsächliche Schutz davon ab, ob die beteiligten Systeme nur den Transport absichern oder eine Ende-zu-Ende-Lösung einsetzen.
Daten im Ruhezustand, also at rest, liegen auf Festplatten, SSDs, NAS-Systemen, Datenbanken, Backups oder Cloud-Speichern. Laufwerksverschlüsselung schützt den Datenträger als Ganzes. Datei- oder Datenbankverschlüsselung kann zusätzlich den Zugriff auf einzelne Inhalte begrenzen.
Ende-zu-Ende-Verschlüsselung schützt den Inhalt vom Absender bis zum berechtigten Empfänger. Der Dienstleister, der die Daten transportiert oder technisch bereitstellt, soll den Inhalt selbst nicht lesen können. Das ist für vertrauliche Kommunikation und sensible Dateiübertragung sinnvoll, verlangt aber eine besonders sorgfältige Verwaltung der privaten Schlüssel.
| Verschlüsselungsart | Schutzziel | Typische Umsetzung | Häufige Algorithmen |
|---|---|---|---|
| Übertragung, in transit | Schutz vor Mitlesen auf dem Transportweg | TLS/SSL, VPN, abgesicherte APIs | TLS mit modernen symmetrischen Verfahren, Public-Key-Verfahren für den Schlüsselaustausch |
| Ruhezustand, at rest | Schutz gespeicherter Daten bei Verlust oder Diebstahl | BitLocker, FileVault, verschlüsselte Datenbanken, Cloud- und Backup-Verschlüsselung | AES-basierte Verfahren, abhängig vom Produkt und Einsatzzweck |
| Ende zu Ende | Lesbarkeit nur bei Absender und Empfänger | Verschlüsselte Messenger, Dateiportale, E-Mail-Lösungen | Kombination aus symmetrischer und asymmetrischer Kryptografie |
Wo KMU häufig falsch priorisieren
Ein verschlüsseltes Notebook schützt nicht automatisch die synchronisierten Cloud-Daten. Eine TLS-Verbindung schützt nicht automatisch die Datenbank am Zielsystem. Und ein verschlüsseltes Backup hilft nicht, wenn niemand den Wiederherstellungsschlüssel kontrolliert verwahrt.
Für die ergänzende Betrachtung von Datenabflüssen und vertraulichen Informationen bietet der Beitrag zu Data Loss Prevention im Unternehmen einen passenden Anschluss. In der Praxis sollte die Reihenfolge nach Schutzbedarf und Ausfallfolgen festgelegt werden, nicht nach dem Produkt, das bereits vorhanden ist.
Schlüsselmanagement als Herzstück der Sicherheitsstrategie
Ein Unternehmen kann moderne Verschlüsselung einsetzen und trotzdem keinen verlässlichen Schutz besitzen. Das passiert, wenn der Schlüssel im Klartext auf demselben Server liegt wie die verschlüsselten Daten, wenn ein einzelner Administrator alleinigen Zugriff hat oder wenn Recovery-Schlüssel nie getestet wurden. Der Vergleich mit dem Haustürschlüssel unter der Fussmatte ist treffend, nur dass digitale Kopien oft unbemerkt weitergegeben werden können.
Das BSI fordert für Cloud-Umgebungen eine verschlüsselte Kommunikation zwischen Cloud-Anbieter und Cloud-Nutzer sowie zwischen Cloud-Standorten. In den Mindestsicherheitsanforderungen nennt es TLS/SSL und Anforderungen an die Schlüsselverwaltung, darunter die Vorgabe, dass Administratoren keinen Zugriff auf die Schlüssel haben sollen und Schlüssel nicht im Klartext offengelegt werden dürfen, wie der BSI-Leitfaden zu Cloud-Lösungen der Bundesverwaltung ausführt.
Ein belastbarer Lebenszyklus
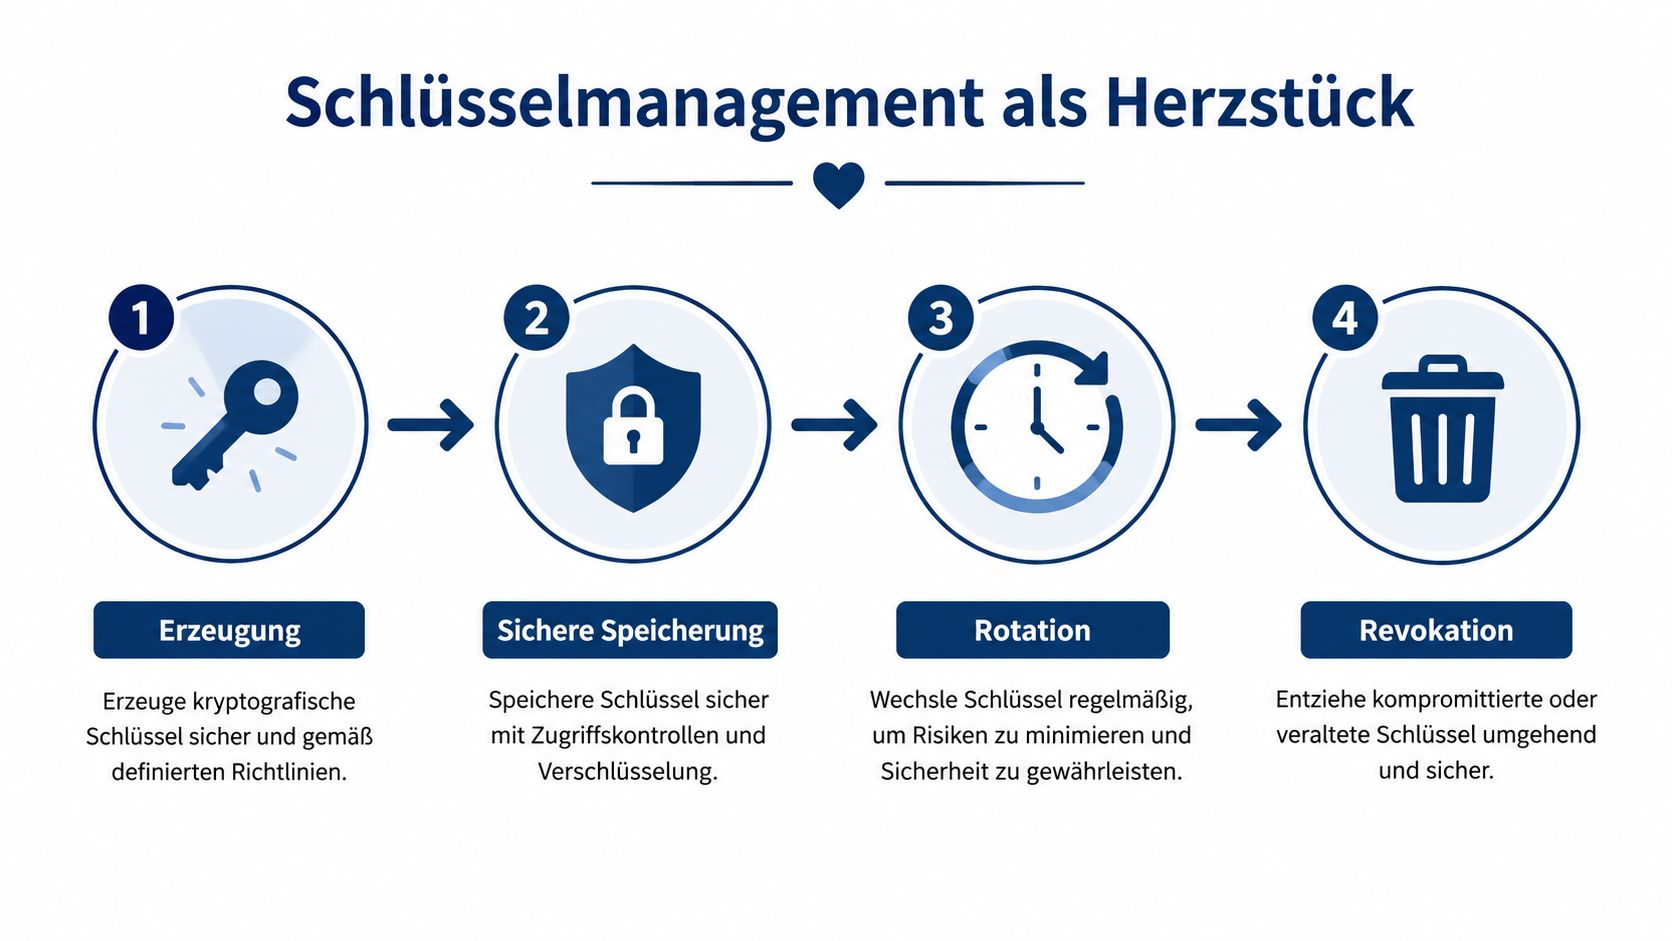
Beginnen Sie mit einem Verzeichnis aller Schlüssel und der Systeme, die sie verwenden. Für jeden Eintrag müssen Zweck, Besitzer, technische Ablage, berechtigte Rollen und Wiederherstellungsweg dokumentiert sein. Danach definieren Sie die Stationen von der Erzeugung bis zur Ablösung.
- Erzeugung: Verwenden Sie dafür vorgesehene Schlüsseldienste oder geschützte Hardware, nicht selbst erstellte Passphrasen in Tabellen.
- Sichere Speicherung: HSMs oder verwaltete Dienste wie AWS KMS und Azure Key Vault können Schlüssel vom Datenbestand trennen.
- Rotation: Legen Sie fest, wann Schlüssel ersetzt werden und wie Anwendungen den Wechsel ohne Betriebsunterbrechung verarbeiten.
- Revokation: Sperren Sie Schlüssel bei Verlust, Rollenwechsel, Verdacht auf Missbrauch oder Abschaltung eines Systems.
- Vernichtung: Löschen Sie alte Schlüssel erst, wenn Aufbewahrung, Wiederherstellung und gesetzliche Anforderungen geprüft sind.
Recovery entscheidet über den Geschäftsbetrieb
Key Escrow bedeutet nicht, dass jeder Administrator jederzeit alle Schlüssel sehen kann. Es bedeutet, dass ein kontrollierter Notfallweg existiert. Bewährt haben sich getrennte Rollen, eine dokumentierte Freigabe durch berechtigte Verantwortliche und regelmässige Wiederherstellungstests mit nicht produktiven Kopien.
Prüfen Sie auch die Zugriffsrechte rund um Schlüssel und Recovery-Systeme. Eine Rezertifizierung von Zugriffsrechten im IT-Berechtigungsmanagement hilft dabei, veraltete Berechtigungen sichtbar zu machen. Der wichtigste Test ist einfach: Kann eine andere verantwortliche Person die Daten wiederherstellen, wenn der bisherige Schlüsselverwalter nicht verfügbar ist?
Betriebliche Realität: Ein Recovery-Prozess, der nie getestet wurde, ist eine Annahme, kein Notfallkonzept.
Compliance-Anforderungen von DSGVO bis NIS2 erfüllen
Verschlüsselung erfüllt keine Compliance-Anforderung automatisch. Sie muss zum Schutzbedarf, zur Bedrohungslage und zur tatsächlichen Verarbeitung passen. Die DSGVO nennt Verschlüsselung in Artikel 32 ausdrücklich als geeignete technische und organisatorische Massnahme. Daraus folgt keine Pflicht, jede Information gleich zu behandeln, wohl aber die Pflicht, Risiken nachvollziehbar zu bewerten und angemessene Schutzmassnahmen umzusetzen.
Für betroffene Organisationen ist der regulatorische Rahmen durch NIS2 zusätzlich relevant. Seit dem 6. Dezember 2025 gilt die deutsche NIS-2-Umsetzung ohne Übergangsfristen, wie die Einordnung zur Umsetzung der NIS-2-Richtlinie in Deutschland beschreibt. Betroffene Einrichtungen müssen sich registrieren, erhebliche Vorfälle melden und Risikomanagementmassnahmen dokumentieren. Verschlüsselung ist dabei ausdrücklich ein Bestandteil des Risikomanagements.
Eine Verschlüsselungsmatrix schafft Nachweisbarkeit
Eine praktikable Matrix verbindet Daten, Systeme und Verantwortlichkeiten. Sie muss nicht kompliziert sein, sollte aber für jede relevante Verarbeitung dieselben Fragen beantworten:
| Regelwerk | Kernanforderung | Umsetzung in der Praxis | Dokumentationspflicht |
|---|---|---|---|
| DSGVO | Angemessener Schutz personenbezogener Daten | Risikoabhängige Verschlüsselung von Endgeräten, Übertragungen, Speichern und Backups | Schutzbedarf, Massnahme, Zuständigkeit, Prüf- und Wiederherstellungsnachweise |
| NIS2 | Risikomanagement, Meldewege und nachweisbare Sicherheitsmassnahmen | Verschlüsselung in der Sicherheitsarchitektur und im Notfallbetrieb verankern | Risikobewertung, Massnahmenstatus, Verantwortliche, Vorfall- und Testdokumentation |
| BSI-Empfehlungen | Geeignete technische Verfahren und sichere Schlüsselverwaltung | Laufwerksverschlüsselung, TLS/SSL, getrennte Schlüsselkontrolle | Produkt, Konfiguration, Schlüsselprozess, Freigaben und Kontrollen |
| ISO 27001 | Risikobasierte Steuerung eines Informationssicherheits-Managementsystems | Kryptografierichtlinie mit Rollen, Ausnahmen und Prüfungen | Richtlinie, Risikobehandlung, Nachweise, Verbesserungsmassnahmen |
Ein guter Eintrag lautet nicht nur „Cloud verschlüsselt“. Er benennt Datenklasse, Speicherort, Übertragungsweg, Verfahren, Schlüsselhalter, Recovery-Verfahren und Prüfintervall. Für Organisationen mit umfangreicher Verarbeitung personenbezogener Daten bietet die Ressource Informationen zum Datenschutz einen sinnvollen Kontext für die Verbindung von technischen Schutzmassnahmen und Datenschutzorganisation.
Die Matrix sollte ausserdem Ausnahmen sichtbar machen. Wenn ein altes Produktionssystem keine moderne Verschlüsselung unterstützt, braucht es eine begründete Kompensation, etwa Netzsegmentierung, besonders eingeschränkte Zugriffe und einen Migrationsplan.
Praxisleitfaden für die schrittweise Umsetzung
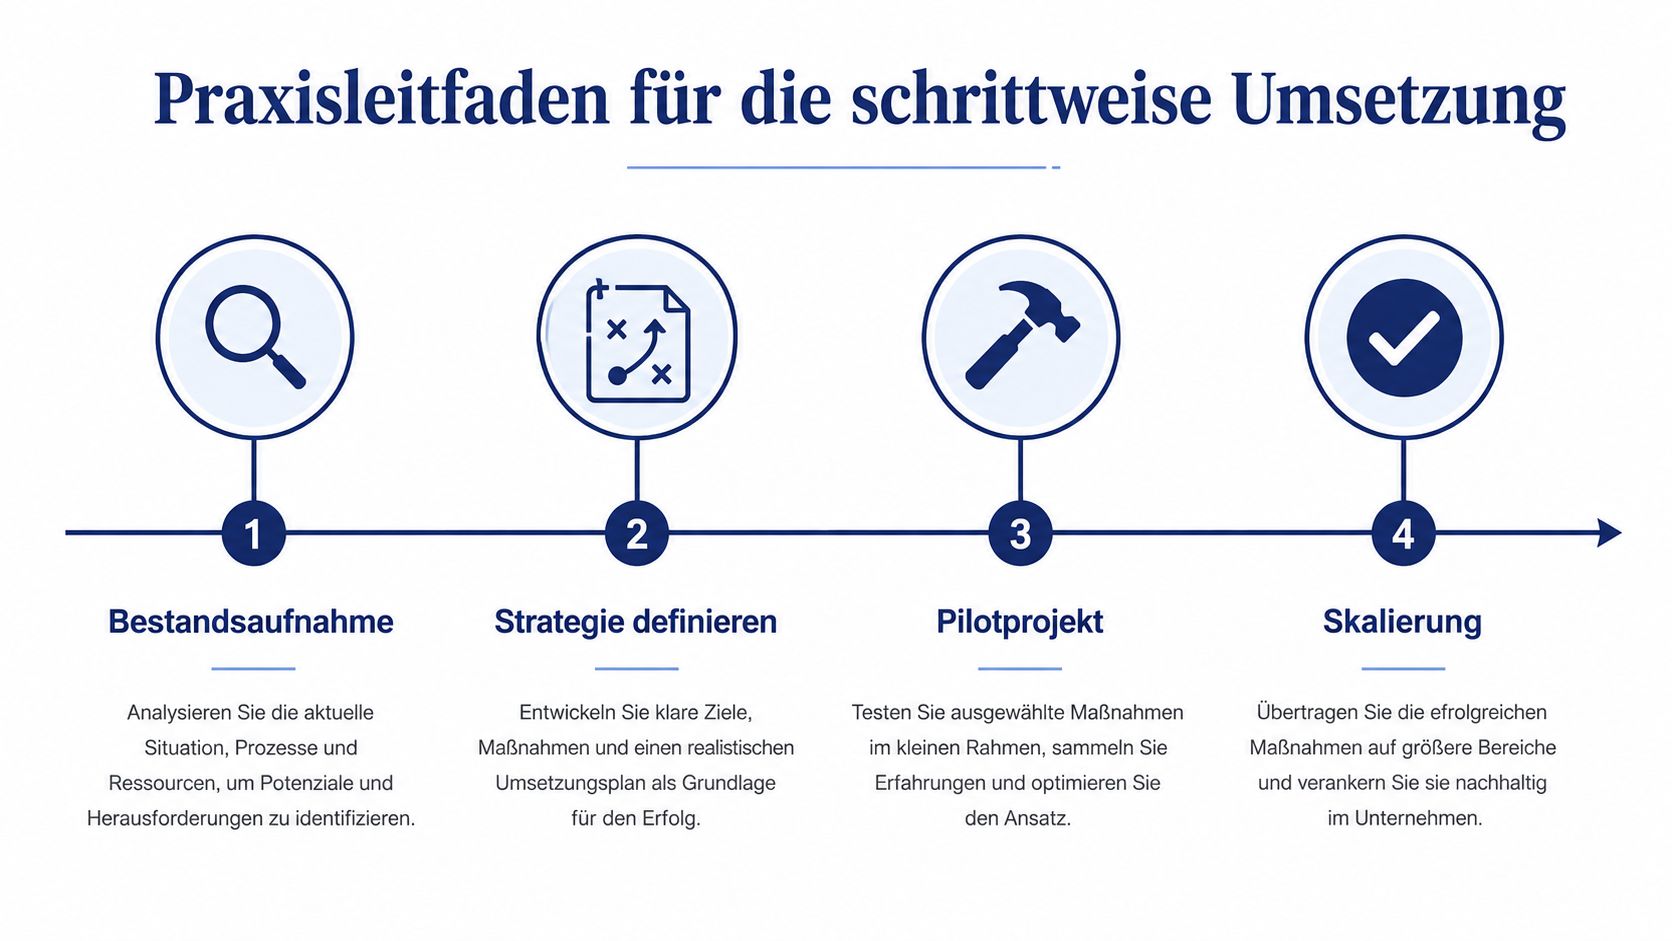
KMU scheitern selten daran, dass Verschlüsselung grundsätzlich unbekannt ist. Häufig fehlt eine Reihenfolge, die Sicherheitsgewinn, Abhängigkeiten und Betriebsrisiko zusammenbringt. Ein schrittweises Vorgehen ist deshalb besser als ein grosser, unkoordiniertes Projekt, das produktive Systeme unnötig gefährdet.
Bestandsaufnahme und Strategie
Erfassen Sie zunächst Endgeräte, Server, Datenbanken, Cloud-Dienste, Backups, E-Mail-Wege und Wechselmedien. Markieren Sie besonders schutzbedürftige personenbezogene, medizinische, finanzielle, produktionsnahe und geistige Eigentumsdaten. Der BSI-Hinweis zur software- oder hardwaregestützten Festplattenverschlüsselung nennt Microsoft BitLocker Drive Encryption ausdrücklich als konkrete Implementierung für verschlüsselte Festplattenpartitionen.
Danach entsteht eine Richtlinie mit klaren Entscheidungen:
- Welche Daten müssen immer verschlüsselt sein?
- Welche Geräte dürfen auf diese Daten zugreifen?
- Wo liegen die Schlüssel?
- Wer darf Recovery freigeben?
- Wie wird ein Verlust oder Verdacht auf Kompromittierung behandelt?
Pilotieren, testen und skalieren
Starten Sie mit einer begrenzten Gerätegruppe aus unterschiedlichen Rollen. Testen Sie Anmeldung, Performance, Offline-Arbeit, Gerätewechsel, Helpdesk-Prozess und Wiederherstellung. Erst wenn diese Abläufe funktionieren, wird die Richtlinie auf weitere Geräte und Standorte ausgerollt.
Eine sinnvolle Priorisierung sieht so aus:
- Mobile Endgeräte: Aktivieren Sie BitLocker oder FileVault, sichern Sie Recovery-Schlüssel zentral und prüfen Sie die Wiederherstellung.
- Cloud und Backups: Kontrollieren Sie Verschlüsselung vor der Übertragung, die Schlüsselhoheit und den Zugriff von Dienstleistern. Für die Planung kann ein Cloud-Backup in Deutschland relevant sein.
- Dateiserver und Datenbanken: Ergänzen Sie Laufwerksschutz durch passende Datenbank- oder Speicherverschlüsselung, wenn der Schutzbedarf das verlangt.
- Kommunikation: Sichern Sie Transportwege mit TLS und verwenden Sie Ende-zu-Ende-Lösungen für Inhalte, die auch beim Dienstleister nicht lesbar sein sollen.
Bei der Migration darf niemand das Backup als Nebensache behandeln. Vor jeder Aktivierung müssen Wiederherstellung, Schlüsselablage und Zuständigkeit geklärt sein. Produktive Daten werden nicht ohne getesteten Rückweg umgestellt.
Für die technische Einordnung des Themas können Sie ergänzend dieses Video nutzen:
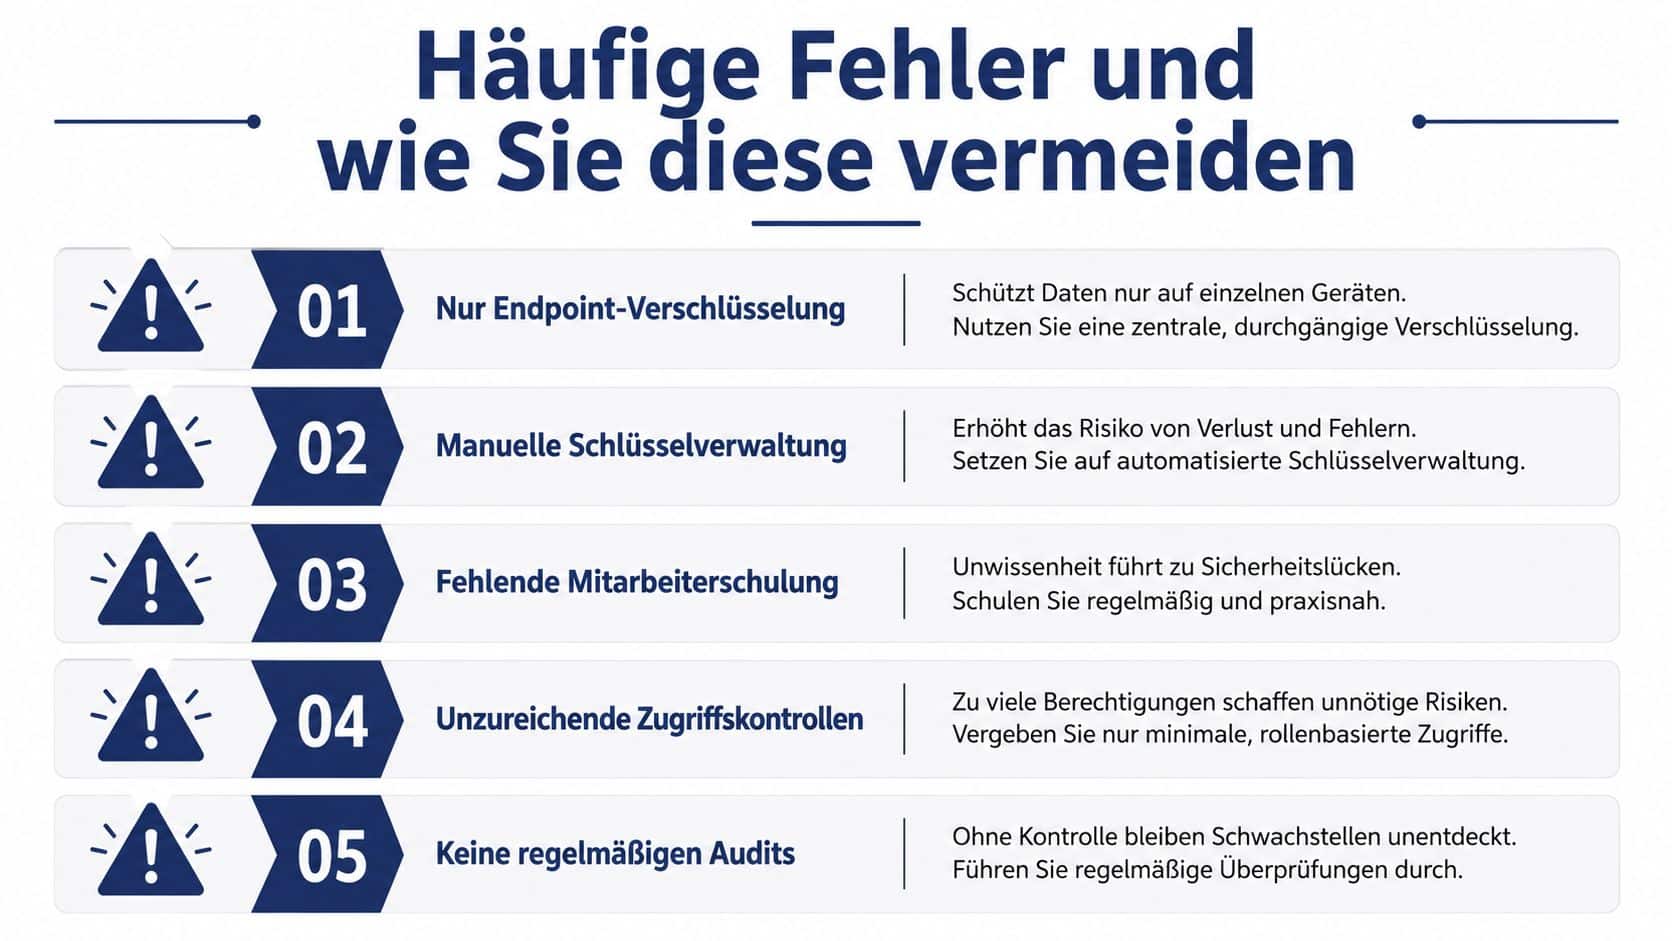
Häufige Fehler und wie Sie diese vermeiden
BitLocker oder ein verschlüsselter Cloud-Speicher sind wichtige Massnahmen, aber kein vollständiges Konzept. In Audits und Betriebsstörungen zeigen sich die Lücken meist bei Recovery, Berechtigungen und Zuständigkeiten.
Typische Fehlannahmen
- Nur Endgeräte verschlüsseln: Wenn Backups, Cloud-Speicher oder Server ungeschützt bleiben, entsteht ein blinder Fleck. Erstellen Sie eine Übersicht aller Speicherorte.
- Recovery-Schlüssel lokal ablegen: Eine Textdatei auf dem Gerät ist kein Notfallkonzept. Speichern Sie Schlüssel zentral, rollenbasiert und getrennt von den geschützten Daten.
- HTTPS mit Ende zu Ende verwechseln: TLS schützt den Transportweg. Es sagt allein nicht, ob der Anbieter oder Zielserver den Inhalt lesen kann.
- Schlüssel und Daten gemeinsam sichern: Wer beides mit derselben Administrationsidentität kontrolliert, schwächt die Trennung. Nutzen Sie separate Rollen und Freigaben.
- Nach der Einführung nicht testen: Ein Schlüsselwechsel oder Geräteausfall kann den Zugriff unterbrechen. Planen und dokumentieren Sie Wiederherstellungsübungen.
Die organisatorische Seite verdient besondere Aufmerksamkeit. Im Mittelstand achten laut einem Themenheft von Mittelstand-Digital nur 22 % der Unternehmen auf verschlüsselte E-Mails, wie der BSI-Lagebericht im Zusammenhang mit dem Schutzbedarf kleiner und mittlerer Unternehmen einordnet. Die Quelle zur Lage der Cybersicherheit 2025 wurde bereits oben verwendet, deshalb bleibt es bei dieser einmaligen Verlinkung.
Unternehmen sollten Mitarbeitende nicht mit abstrakten Kryptografiebegriffen alleinlassen. Eine kurze Vorgabe für sensible Anhänge, externe Empfänger, USB-Medien und verlorene Geräte verhindert mehr Fehler als eine umfangreiche Richtlinie, die niemand im Alltag konsultiert.
GSL Groß GmbH unterstützt KMU bei Security-Checks, NIS2- und IT-Risikomanagement, verschlüsselten Cloud- und Backup-Konzepten sowie der Einführung und laufenden Betreuung sicherer Endgeräte. Besprechen Sie Ihre aktuelle Verschlüsselungsmatrix, Recovery-Prozesse und offenen Schutzlücken direkt mit GSL Groß GmbH, damit aus einzelnen technischen Massnahmen ein belastbarer Sicherheitsbetrieb wird.