
Montagmorgen, halb acht. In der Produktion wartet die Schicht auf den Zugriff auf das Warenwirtschaftssystem, im Sekretariat bleiben E-Mails im Postausgang hängen und in der Geschäftsführung liegt eine Anfrage zu NIS2, auf die niemand sofort eine belastbare Antwort geben kann. Der interne IT-Verantwortliche kennt die Umgebung gut, hat aber gleichzeitig Supporttickets, Lieferanten, Backups und Sicherheitsfragen auf dem Tisch.
In solchen Situationen entscheidet IT Service und Beratung nicht nur darüber, ob ein Problem schnell gelöst wird. Es geht darum, ob ein Unternehmen planbar arbeitet, Risiken nachweisen kann und technische Entscheidungen mit vertretbarem Aufwand trifft. Besonders für KMU in Rheinland-Pfalz und Hessen zählt dabei eine Verbindung aus laufender Betreuung, strategischer Beratung, festen Prozessen und erreichbarem Support vor Ort.
Inhaltsverzeichnis
- Warum IT Service und Beratung für KMU jetzt entscheidend ist
- Was IT Service und Beratung wirklich bedeutet
- Leistungen im Überblick von Support bis Managed AI
- Klassisches Modell im Vergleich zu Managed Services mit Festpreis
- NIS2 und Compliance pragmatisch für kleine Teams umsetzen
- Anbieter auswählen Preise verstehen und regionale Nähe nutzen
- Fazit und Checkliste für Ihre nächsten Schritte
Warum IT Service und Beratung für KMU jetzt entscheidend ist
Am Montagmorgen zeigt der Rechner einer Mitarbeiterin nur eine Fehlermeldung. Ein einzelner Arbeitsplatz wirkt zunächst wie ein kleines Problem. Wenn dieser Arbeitsplatz aber zur Disposition, Patientenaufnahme, Lohnbuchhaltung oder Produktionssteuerung gehört, steht dahinter schnell ein betrieblicher Engpass.
Der Unterschied zwischen einem kurzen Zwischenfall und einem längeren Stillstand liegt oft nicht in einem besonders ausgefallenen technischen Werkzeug. Entscheidend sind klare Zuständigkeiten, aktuelle Systeme, geprüfte Backups und jemand, der den Vorfall strukturiert bearbeitet. Ein reaktiver Dienstleister wartet auf den Anruf. Ein planbarer IT-Partner erkennt Auffälligkeiten möglichst vorher, dokumentiert Maßnahmen und hält Eskalationswege fest.
Die wirtschaftliche Wirkung von Ausfällen ist erheblich. Laut einer HP-Studie zu IT-Ausfällen bei deutschen Mittelständlern können geschäftskritische IT-Ausfälle bis zu 380.000 Euro Schaden pro Unternehmen und Jahr verursachen. Im Durchschnitt wurden rund 25.000 Euro pro Ausfallstunde genannt. Bei Unternehmen mit weniger als 500 Mitarbeitenden lag der Wert bei etwa 20.000 Euro pro Stunde. Schon kürzere Incident- und Wiederanlaufzeiten können deshalb direkte Kosten reduzieren.
Beratung, Betrieb und Betreuung gehören zusammen
Beratung allein hält kein System am Laufen. Betrieb allein beantwortet nicht jede Frage zur nächsten Cloud-Migration, zur NIS2-Organisation oder zur Erneuerung einer veralteten Serverlandschaft. KMU brauchen häufig beides, eine Planung, die zur Arbeitsweise passt, und eine Betreuung, die diese Planung im Alltag umsetzt.
Der deutsche Markt bietet dafür ein gewachsenes Umfeld. Die IT-Dienstleister steigerten ihren Umsatz 2019 im Mittel um 7,8 %, nach 11,9 % im Jahr 2018. Über zehn Jahre lag das durchschnittliche Umsatzwachstum bei 10,6 %. Die befragten Dienstleister erzielten rund 32,4 Mrd. Euro Gesamtumsatz, davon 28,1 Mrd. Euro in Deutschland, wie der Branchenbericht von IBISWorld zur IT-Beratung ausweist.
Für ein Unternehmen in Idar-Oberstein, Darmstadt oder einer umliegenden Region bedeutet Nähe mehr als eine kurze Anfahrt. Ein regionaler Ansprechpartner kennt typische Betriebsabläufe, kann bei kritischen Situationen vor Ort unterstützen und verbindet diesen Einsatz mit Remote-Service und standardisierten Abläufen. Wer zusätzlich zentrale Anwendungen, Kommunikation und Aufgaben in einer Oberfläche bündeln möchte, kann sich als Orientierung eine All-in-One Suite ansehen. Die konkrete Auswahl sollte aber immer aus den eigenen Prozessen und Risiken entstehen.
Was IT Service und Beratung wirklich bedeutet
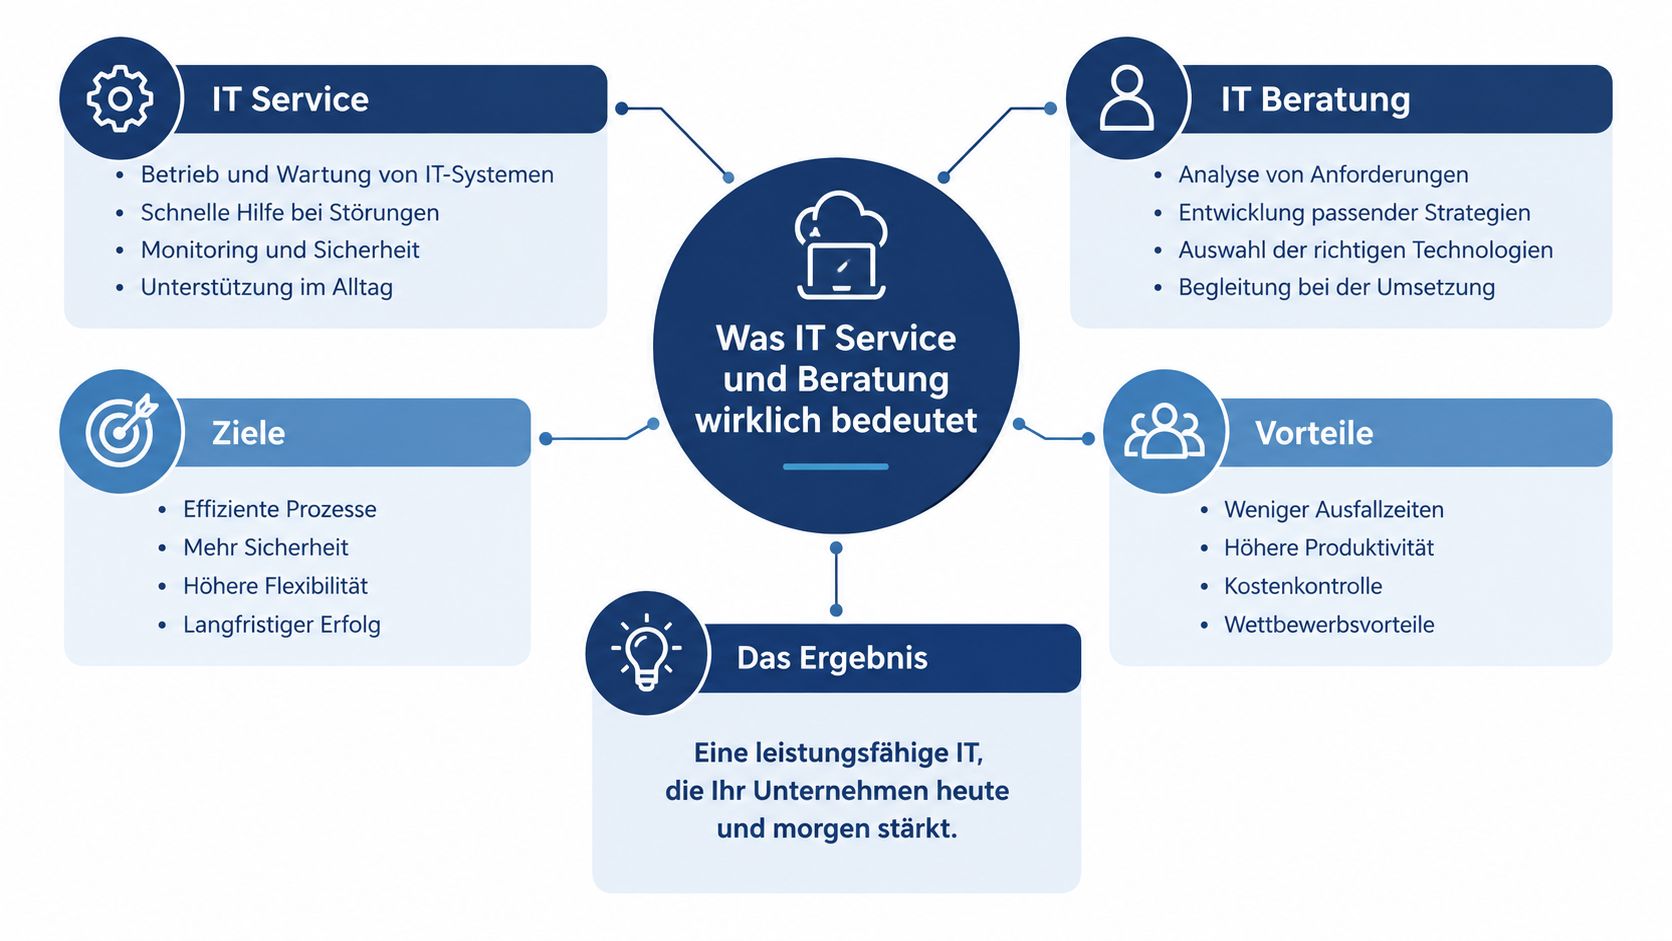
Ein einfaches Bild hilft bei der Einordnung: IT Service ist die Werkstatt, IT-Beratung ist die Planung für die nächste Ausbaustufe. Die Werkstatt kümmert sich darum, dass Fahrzeuge funktionieren, Wartungen erledigt werden und Fehler nicht liegen bleiben. Die Planung prüft dagegen, ob der Fuhrpark noch zum Geschäft passt, welche Fahrzeuge gebraucht werden und wie sich die Abläufe verändern.
Beim IT-Support meldet sich ein Nutzer, weil ein Drucker nicht erreichbar ist, ein Konto gesperrt wurde oder eine Anwendung nicht startet. Der Support bearbeitet den konkreten Vorgang. Das ist wichtig, bleibt aber reaktiv. Er löst ein sichtbares Problem, ohne automatisch die Ursache im gesamten Umfeld zu untersuchen.
Ein proaktiver IT-Service arbeitet früher. Monitoring prüft Systeme, Geräte, Speicher, Sicherungen und sicherheitsrelevante Zustände. Wartung und Updates werden geplant, statt erst nach einem Fehler zu beginnen. Der Dienstleister bearbeitet Warnungen nach festgelegten Prioritäten und dokumentiert, was erledigt wurde.
Praktische Regel: Ein Ticket beschreibt, was heute nicht funktioniert. Ein guter Serviceprozess fragt zusätzlich, warum es passieren konnte und wie sich eine Wiederholung verhindern lässt.
Die drei Rollen im Alltag
Die Rollen lassen sich in drei Schritte aufteilen:
- Support löst konkrete Störungen. Nutzer erhalten Hilfe, Geräte werden geprüft und Zugänge wiederhergestellt.
- Managed Services überwachen und pflegen die Umgebung. Systeme, Endpunkte, Backups und Sicherheitskomponenten werden nach definierten Abläufen betreut.
- Beratung plant Veränderungen. Dazu gehören etwa eine Microsoft-365-Einführung, eine Azure-Strategie, ein Standortausbau, ein Security-Check oder ein Rollout neuer Arbeitsplätze.
Ganzheitliche Betreuung heißt nicht, dass jede Aufgabe in einem unübersichtlichen Paket verschwindet. Sie heißt, dass die Übergänge funktionieren. Eine Beratung muss berücksichtigen, wie ein System später betreut wird. Ein laufender Service muss erkennen, wann eine grundsätzliche Entscheidung nötig wird.
Standardisierte Prozesse schaffen dabei Verlässlichkeit. Ein sauberer Ablauf für Benutzeranlage, Patchmanagement, Backup-Prüfung und Incident-Bearbeitung verhindert, dass Wissen nur im Kopf einer einzelnen Person liegt. Für die strategische Perspektive bietet ein Leitfaden zur digitalen Transformation zusätzliche Orientierung. Entscheidend bleibt, aus allgemeinen Zielen konkrete Verantwortlichkeiten, Termine und Prüfungen für den eigenen Betrieb abzuleiten.
Leistungen im Überblick von Support bis Managed AI
Ein Leistungsportfolio sollte nicht nach möglichst vielen Produktnamen beurteilt werden. Die bessere Frage lautet: Welcher Baustein verhindert welches Problem oder unterstützt welchen Prozess? Für einen Produktionsbetrieb gelten dabei andere Prioritäten als für eine Klinik oder einen sozialwirtschaftlichen Träger mit mehreren Standorten.
Managed Services für den laufenden Betrieb
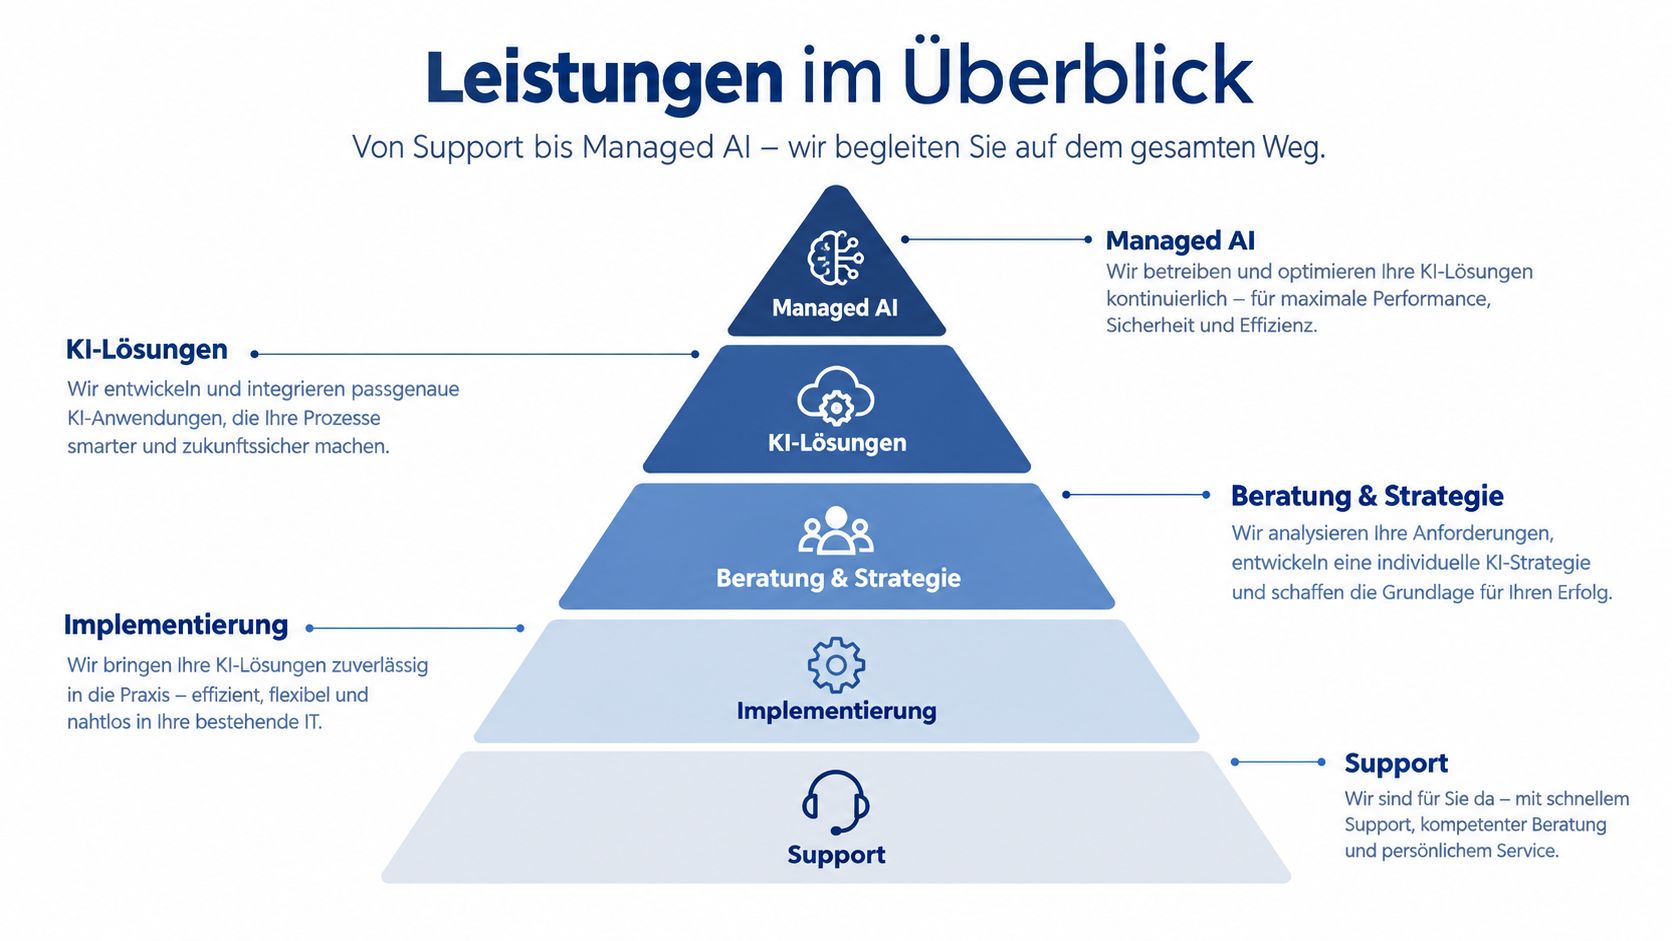
Managed Services bilden das Fundament. Monitoring erkennt technische Auffälligkeiten, bevor Mitarbeitende den Ausfall melden. Remote-Support löst viele Standardfälle ohne Anfahrt, während Vor-Ort-Support dort wichtig bleibt, wo Geräte, Netzwerke oder Produktionsnähe eine direkte Prüfung verlangen.
Dazu gehören typischerweise Wartung, Updates, Backup-Kontrollen, Endpoint-Betreuung und strukturierte Ticketbearbeitung. Ein monatlicher Festpreis kann diese Leistungen planbarer machen. Umfang, Reaktionszeiten und ausgeschlossene Leistungen müssen aber im Vertrag eindeutig stehen. Eine Übersicht zu diesem Ansatz bietet die Seite Managed Services für IT.
Security-Check und Risikomanagement
Ein Security-Check verbindet technische und organisatorische Prüfung. Dazu zählen unter anderem die Sicht auf Geräte und Systeme, Benutzerrechte, Updatezustände, Sicherungen, Verantwortlichkeiten und den Umgang mit Sicherheitsvorfällen. Das Ergebnis sollte keine lange Liste unpriorisierter Empfehlungen sein, sondern eine Reihenfolge nach Risiko und betrieblicher Bedeutung.
Für Unternehmen, die NIS2 erfüllen müssen, ist diese Verbindung besonders wichtig. Die Anforderungen betreffen nicht nur technische Schutzmaßnahmen, sondern auch Organisation, Risikomanagement und Meldeprozesse. Ein Dienstleister kann fehlende Dokumentation strukturieren und gemeinsam mit dem Unternehmen festlegen, wer im Ernstfall entscheidet.
Microsoft 365 und Azure
Microsoft 365 kann Kommunikation, Zusammenarbeit und Identitätsverwaltung bündeln. Microsoft Azure eignet sich für bestimmte Infrastruktur-, Daten- und Anwendungsanforderungen. Beide Plattformen brauchen jedoch ein Konzept für Berechtigungen, sichere Konfiguration, Datenablage, Wiederherstellung und die Betreuung nach der Einführung.
Eine Cloud-Migration endet nicht mit dem Umschalten. Mitarbeitende brauchen klare Arbeitsweisen, Administratoren benötigen nachvollziehbare Zuständigkeiten und die Geschäftsführung braucht Transparenz über Kosten und Risiken.
Managed AI
Managed AI sollte mit einem konkreten Arbeitsablauf beginnen, nicht mit dem Wunsch, „etwas mit KI“ zu machen. Sinnvolle Fragen lauten: Welche Dokumente werden häufig gesucht? Wo entstehen wiederkehrende Schreibarbeiten? Welche Daten dürfen verarbeitet werden? Wer prüft Ergebnisse?
Ein betreutes Modell kann Auswahl, Einführung, Berechtigungen, Datenschutzprüfung und laufende Anpassung verbinden. So bleibt KI ein kontrollierter Bestandteil des Betriebs und wird nicht zur Schattenlösung auf einzelnen Geräten.
Managed Print, Beschaffung und Rollouts
Managed Print umfasst Geräteverwaltung, Wartung und automatische Lieferung von Verbrauchsmaterial. Das entlastet besonders Organisationen mit vielen Druckern, etwa Kliniken, Verwaltungen oder sozialen Trägern.
Beschaffung und Rollouts schließen die Lücke zwischen Planung und Nutzung. Geräte werden standardisiert vorbereitet, ausgerollt und dokumentiert. Dadurch erhalten neue Mitarbeitende einen verlässlichen Arbeitsplatz, während alte Hardware kontrolliert ersetzt wird.
Die Bausteine wirken am besten als abgestimmtes System. Monitoring liefert Betriebsdaten für die Beratung. Der Security-Check beeinflusst Cloud- und Rollout-Entscheidungen. Managed Print und Beschaffung werden übersichtlicher, wenn Geräte, Nutzer und Standorte sauber erfasst sind.
Klassisches Modell im Vergleich zu Managed Services mit Festpreis
Beim klassischen Break-Fix-Modell wird ein Dienstleister gerufen, wenn etwas nicht funktioniert. Die Rechnung richtet sich nach dem tatsächlich geleisteten Aufwand. Das kann für einzelne, seltene Aufgaben passen, erzeugt bei wiederkehrenden Störungen aber ein Problem: Das Unternehmen bezahlt vor allem für die Reaktion, nicht für die Vermeidung.
Managed Services mit Festpreis drehen den Ablauf um. Monitoring, Wartung, Support und vereinbarte Prüfungen werden dauerhaft organisiert. Der Preis wird vorher festgelegt, während Sonderleistungen und Projektarbeit separat beschrieben werden sollten. So entsteht eine klarere Trennung zwischen laufendem Betrieb und Veränderung.
| Kriterium | Break-Fix nach Aufwand | Managed Services mit Festpreis |
|---|---|---|
| Reaktionszeit | Wird meist erst nach Meldung aktiv | Wird über SLA und Prioritäten geregelt |
| Verfügbarkeit | Hängt vom Zeitpunkt der Anfrage ab | Wird durch Monitoring und geplante Wartung unterstützt |
| Kosten | Schwanken je nach Störung und Aufwand | Laufende Kosten sind besser kalkulierbar |
| Transparenz | Einzelne Rechnungen zeigen den Aufwand | Reports zeigen Zustände, Tickets und Maßnahmen |
| Backups | Prüfung erfolgt oft anlassbezogen | Prüfungen können regelmäßig eingeplant werden |
| Risiko | Fehler werden häufig erst nach Ausfall sichtbar | Auffälligkeiten können früher erkannt werden |
Welches Modell passt wann
Break-Fix kann sinnvoll sein, wenn ein Unternehmen eine selten genutzte Spezialanwendung betreibt oder nur punktuell externe Unterstützung braucht. Es ist auch dann denkbar, wenn interne Verantwortliche den laufenden Betrieb sicher abdecken und lediglich bei Projekten Fachwissen einkaufen.
Ein Festpreismodell passt besser, wenn Ausfälle unmittelbar Produktion, Versorgung, Abrechnung oder Kundenservice beeinträchtigen. Auch verteilte Standorte, knappe interne Ressourcen und steigende Dokumentationsanforderungen sprechen für planbare Betreuung.
Ein Festpreis ist kein Freibrief für unbegrenzte Leistungen. Gute Verträge nennen Leistungsumfang, Servicezeiten, Prioritäten, Reaktionsziele, Reports und Zusatzkosten verständlich.
Die Entscheidung sollte nicht nur den Monatsbetrag vergleichen. Ein vollständiger Kostenblick berücksichtigt auch interne Arbeitszeit, Notfalleinsätze, verzögerte Aufträge, Wiederanlauf und das Risiko ungeprüfter Sicherungen. Erst diese Gesamtsicht zeigt, ob ein günstiger Einzelauftrag tatsächlich günstig ist.
NIS2 und Compliance pragmatisch für kleine Teams umsetzen
NIS2 wird für viele Unternehmen dort schwierig, wo die Verordnung in den Alltag übersetzt werden muss. Das BSI nennt in Deutschland rund 29.500 besonders wichtige und wichtige Einrichtungen, für die entsprechende Pflichten entstehen. Dazu gehören unter anderem die Registrierung innerhalb von drei Monaten nach Betroffenheit und die Meldung erheblicher Sicherheitsvorfälle, wie das BSI zu den NIS2-Pflichten erläutert.
Für ein kleines Team bedeutet das nicht, sofort eine große Security-Abteilung aufzubauen. Es bedeutet, die wichtigsten Informationen auffindbar zu machen und Verantwortlichkeiten so zu ordnen, dass das Unternehmen im Ernstfall handeln und den Ablauf nachweisen kann.
Die priorisierte Reihenfolge
Erstens, kritische Systeme und Abhängigkeiten erfassen. Beginnen Sie mit den Anwendungen, ohne die Produktion, Patientenversorgung, Abrechnung oder Kommunikation nicht weiterlaufen kann. Ergänzen Sie Geräte, Standorte, Dienstleister, Administratoren und Datenflüsse. Ohne diese Asset-Transparenz bleibt jede weitere Maßnahme unsicher.
Zweitens, die größten Basisschutzlücken schließen. Dazu gehören aktuelle Systeme, angemessene Berechtigungen, starke Anmeldeverfahren, abgesicherte Endgeräte und funktionierende Backups. Der BSI-bezogene Fachbericht nennt für 2025 im Schnitt 119 neue Sicherheitslücken pro Tag, ein Plus von 24 % gegenüber dem Vorjahr, während KMU im Schnitt nur etwa 56 % der Basisanforderungen an IT-Sicherheit erfüllen, wie Security Insider berichtet. Diese Werte zeigen, warum eine priorisierte Basis wichtiger ist als eine Sammlung komplexer Spezialwerkzeuge.
Drittens, einen Vorfallprozess festlegen. Wer nimmt eine Meldung entgegen? Wer entscheidet über die Eskalation? Wer trennt ein betroffenes Gerät vom Netz, informiert die Geschäftsführung und dokumentiert Zeitpunkte sowie Maßnahmen? Der Ablauf sollte mit realistischen Szenarien getestet werden.
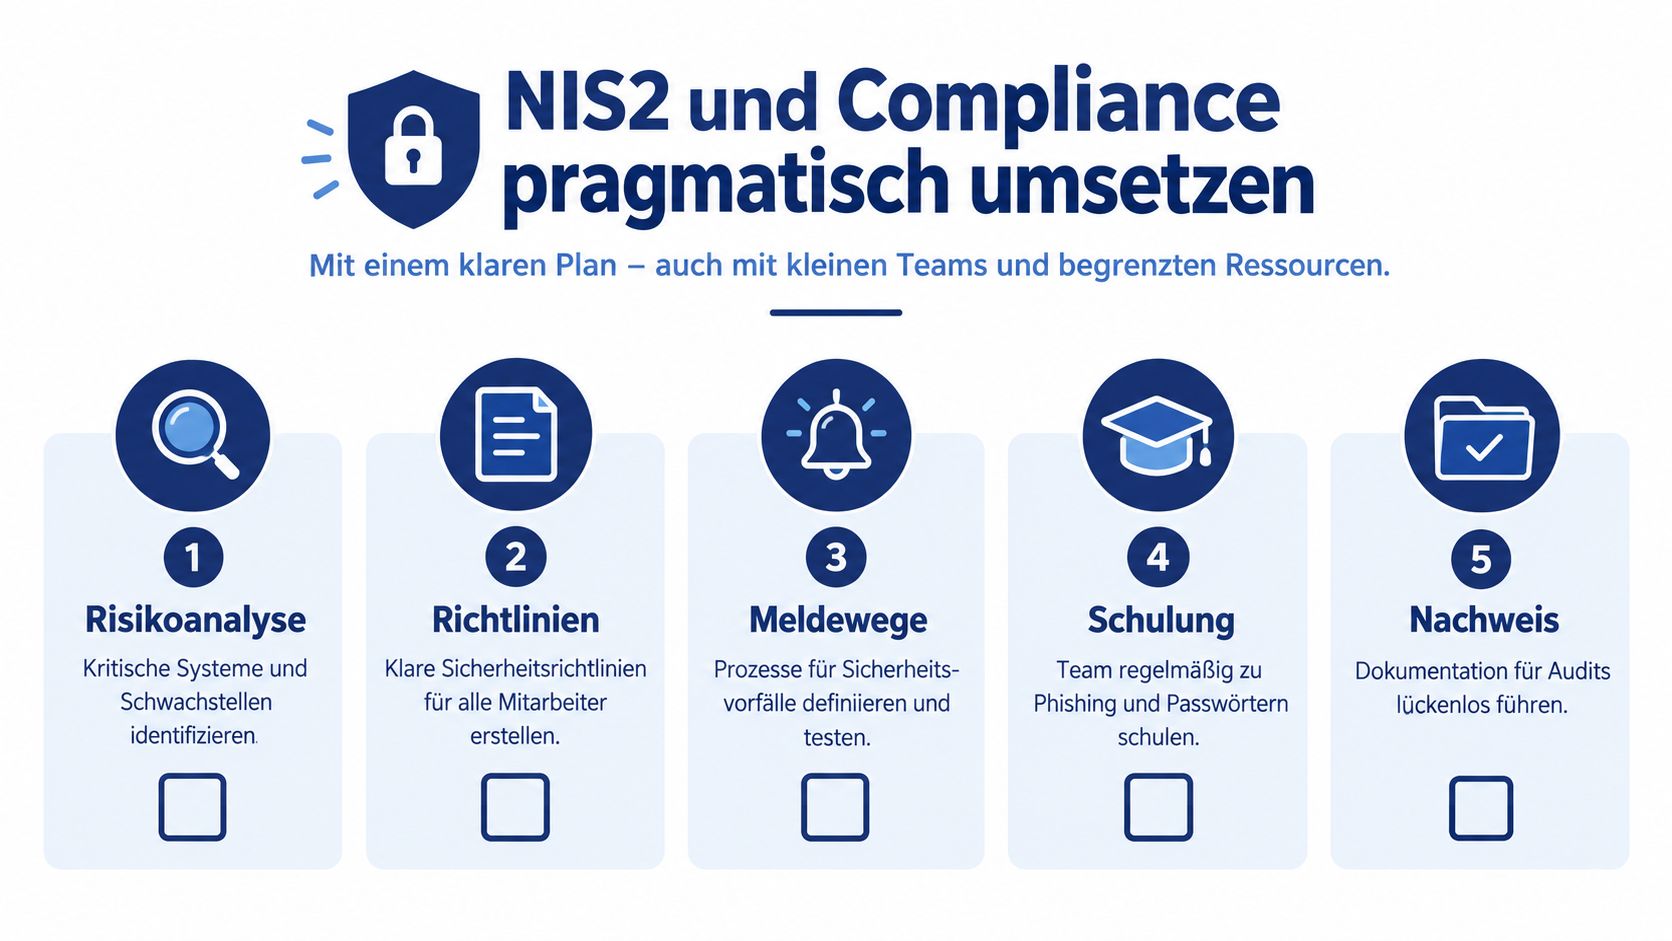
Viertens, Richtlinien und Schulungen alltagstauglich machen. Mitarbeitende müssen wissen, wie sie Phishing, verdächtige Anhänge oder verlorene Geräte melden. Eine kurze, verständliche Regel hilft mehr als ein Dokument, das niemand liest.
Fünftens, Nachweise laufend pflegen. Dokumentieren Sie Zuständigkeiten, Prüfungen, Wiederherstellungstests, Schulungen und Verbesserungen. Ein praxisnaher Überblick zur EU-NIS-2-Richtlinie kann bei der Einordnung helfen. Die Umsetzung sollte anschließend in den normalen IT-Service integriert werden, damit Nachweise nicht kurz vor einer Prüfung mühsam rekonstruiert werden müssen.
Der Handlungsdruck betrifft nicht nur einzelne Ausnahmefälle. Der BSI-Lagebericht 2025 nennt rund 80 % der gemeldeten Angriffe auf KMU, die häufig weder ausreichendes Budget noch internes Know-how für eigenständigen Schutz haben, laut BSI-Lagebericht 2025. Ein externer Partner kann die Priorisierung, Dokumentation und technische Umsetzung unterstützen, während die Verantwortung im Unternehmen klar benannt bleibt.
Anbieter auswählen Preise verstehen und regionale Nähe nutzen
Ein gutes Angebot beginnt nicht mit einer Geräteliste, sondern mit Fragen zu Ihrem Betrieb. Ein Produktionsunternehmen braucht andere Eskalationswege als eine Klinik. Ein Träger mit mehreren Einrichtungen benötigt zusätzlich klare Standortverantwortung, standardisierte Rollouts und eine Übersicht über unterschiedliche Netzwerke und Endgeräte.
Prüfen Sie Anbieter deshalb in vier Schritten:
- Leistungsumfang klären. Fragen Sie, ob Monitoring, Patchmanagement, Backup-Prüfungen, Security-Checks, Remote-Support und Vor-Ort-Einsätze enthalten sind.
- Servicelevel vergleichen. Lassen Sie sich Reaktionszeiten, Servicezeiten, Prioritäten und die Behandlung kritischer Vorfälle schriftlich erklären. Wenn ein Anbieter 24/7-Service anbietet, muss klar sein, welche Systeme und Leistungen tatsächlich abgedeckt sind.
- Reports ansehen. Ein monatlicher Bericht sollte verständlich zeigen, welche Tickets offen sind, welche Systeme Auffälligkeiten zeigen, welche Wartungen erfolgt sind und wo Entscheidungen anstehen.
- Erfahrung einordnen. Referenzen aus Industrie, Gesundheitswesen oder Sozialwirtschaft sind hilfreich, wenn sie zu Ihrer Betriebsrealität passen. Fragen Sie nicht nur nach Branchenlogos, sondern nach Vorgehensweisen und Zuständigkeiten.
Preise anhand des eigenen Risikos bewerten
Übliche Modelle reichen vom Festpreis pro Gerät oder Nutzer bis zu hybriden Vereinbarungen. Bei einem hybriden Modell kann der laufende Betrieb pauschal organisiert werden, während Projekte, Sonderhardware oder umfangreiche Vor-Ort-Arbeiten separat beauftragt werden.
Vergleichen Sie Angebote nicht nur anhand der monatlichen Summe. Eine TCO-Berechnung für IT betrachtet die Gesamtkosten über den Betrieb hinweg. Dazu gehören interne Bearbeitungszeit, Ausfallfolgen, Notfallaufwand, Lizenzierung, Hardwarewechsel und die Kosten für nicht eingehaltene Prozesse.
| Prüffrage | Woran Sie ein belastbares Angebot erkennen |
|---|---|
| Was ist enthalten? | Leistungen, Servicezeiten und Grenzen stehen konkret im Vertrag |
| Wie wird priorisiert? | Kritische Störungen haben definierte Wege und Ansprechpartner |
| Was wird dokumentiert? | Reports, Tickets, Backups und Maßnahmen bleiben nachvollziehbar |
| Wer kommt vor Ort? | Region, Anfahrt und Einsatzbedingungen sind transparent |
| Wie wächst der Service mit? | Neue Nutzer, Standorte und Anwendungen lassen sich geordnet aufnehmen |
Regionale Nähe ist kein Ersatz für technische Qualität. Sie ergänzt sie. Ein Partner mit Standorten in Idar-Oberstein und Darmstadt kann Remote-Betreuung mit Vor-Ort-Unterstützung in Rheinland-Pfalz und Hessen verbinden. Für zusätzliche Orientierung bei der Auswahl eines IT-Dienstleisters kann auch der Specialty Tokens IT-Guide als Vergleichsperspektive dienen. Entscheidend bleibt, ob der Anbieter Ihre Prozesse versteht, sauber dokumentiert und Verantwortung nicht zwischen mehreren Firmen verschiebt.
Fazit und Checkliste für Ihre nächsten Schritte
IT Service und Beratung werden für KMU dann wertvoll, wenn sie nicht als Sammlung einzelner Tools verstanden werden. Der laufende Betrieb braucht Monitoring, Wartung, Support und Backups. Die Geschäftsführung braucht Beratung, Prioritäten und belastbare Entscheidungsgrundlagen. NIS2 verlangt zusätzlich klare Zuständigkeiten, Vorfallprozesse und nachvollziehbares Risikomanagement.
Prüfen Sie als Nächstes:
- Inventur: Sind kritische Systeme, Geräte, Nutzer, Standorte und Dienstleister erfasst?
- Basisschutz: Sind Updates, Berechtigungen, Endpoints und Backups geprüft?
- Wiederherstellung: Wurde ein Backup tatsächlich zurückgespielt und dokumentiert?
- Vorfallprozess: Weiß jede zuständige Person, was bei einem Sicherheitsvorfall zu tun ist?
- Servicevertrag: Sind Leistungen, Reaktionszeiten, Reports und Zusatzkosten verständlich geregelt?
- Roadmap: Gibt es eine priorisierte Reihenfolge für Cloud, Hardware, Security und Automatisierung?
Starten Sie nicht mit der längsten Wunschliste. Starten Sie mit dem System, dessen Ausfall den Betrieb am stärksten beeinträchtigen würde, und lassen Sie daraus einen umsetzbaren Maßnahmenplan ableiten.
Die GSL Groß GmbH verbindet planbare Managed Services zum monatlichen Festpreis, proaktives Monitoring, Security-Checks, NIS2- und IT-Risikomanagement-Beratung sowie Remote- und Vor-Ort-Support für Unternehmen in Rheinland-Pfalz und Hessen. Besprechen Sie Ihre aktuelle IT-Situation und die nächsten Prioritäten direkt mit GSL Groß GmbH.